Аннотация:
Google объявила, что приостановила канал отправки сообщений об уязвимостях продуктов в рамках своей программы вознаграждения за уязвимости программного обеспечения с открытым исходным кодом (OSS VRP). Причина в том, что продолжает поступать большое количество недействительных отчетов об уязвимостях, генерируемых искусственным интеллектом, что оказывает огромное давление на инженеров и разработчиков открытого исходного кода, ответственных за проверку. Согласно уведомлению Google от 1 октября, эта приостановка официально вступила в силу, и компания планирует предоставить дальнейшие обновления в первом квартале 2027 года после корректировки соответствующих механизмов.
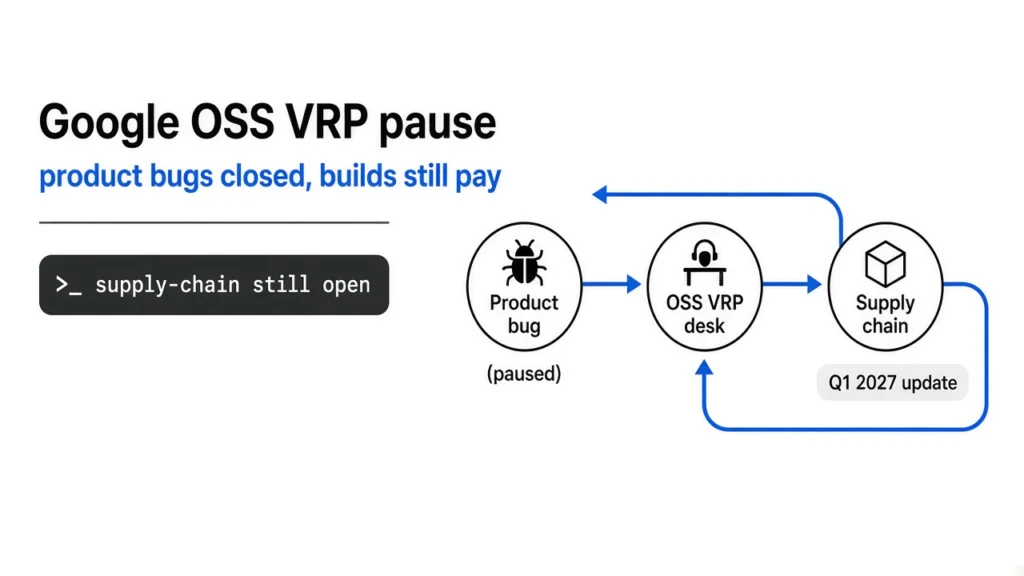
OSS VRP – это программа вознаграждений за безопасность, созданная Google для экосистемы с открытым исходным кодом и призванная побудить независимых исследователей обнаруживать и ответственно раскрывать уязвимости безопасности. В этом проекте категория уязвимостей продукта в основном охватывает дефекты кода, логические ошибки, уязвимости дизайна и другие проблемы в общедоступном репозитории кода Google.
Google заявила, что эта приостановка касается только категорий уязвимостей продуктов и не затрагивает отчеты, отправленные до 1 октября. В то же время отчеты о безопасности цепочки поставок в OSS VRP будут продолжать принимать отчеты. О некоторых уязвимостях хранилища кода, затрагивающих облачные продукты Google, компания по-прежнему может продолжать получать соответствующие отчеты через канал Cloud VRP.
Понятно, что традиционное исследование уязвимостей часто требует от исследователей тратить много времени на анализ кода, проверку проблем и написание полных технических отчетов. Однако с быстрой популярностью больших языковых моделей и инструментов автоматического анализа уязвимостей порог создания отчетов об уязвимостях значительно снизился. Все больше и больше пользователей начинают использовать ИИ для автоматического сканирования кодов и пакетного создания сообщений об уязвимостях.
Проблема в том, что многие из этих отчетов не имеют реальной ценности. Во многих отчетах утверждается, что были обнаружены недостатки безопасности, но после ручной проверки выясняется, что они либо являются «иллюзиями модели», либо вообще не содержат уязвимостей, которые можно было бы использовать. Поскольку все отчеты по-прежнему должны проверяться командой безопасности один за другим, много времени тратится на проверку дезинформации вместо решения реальных критических проблем безопасности.
Инсайдеры отрасли отмечают, что такого рода явления постепенно распространились в сообществе разработчиков программного обеспечения с открытым исходным кодом и индустрии безопасности. Благодаря инструментам генеративного искусственного интеллекта, способным быстро проводить профессиональный технический анализ, программы поиска ошибок сталкиваются с беспрецедентным давлением проверки. Работа по исследованию уязвимостей, которая изначально основывалась на ручной экспертизе, теперь разбавлена большим количеством некачественных автоматизированных заявок.
Сообщается, что инженеры Google и специалисты по поддержке проектов с открытым исходным кодом сталкиваются с тысячами недействительных отчетов. Некоторые отчеты хорошо структурированы и подробно описаны, но после проверки выясняется, что реальной уязвимости не существует. Командам технического обслуживания приходится прилагать много усилий для устранения этих сообщений об ошибках, что откладывает реальные проблемы безопасности.
На самом деле, это не первый случай подобной ситуации. Сообщество Linux также подвергалось давлению из-за большого количества ложных отчетов об уязвимостях, генерируемых ИИ. Некоторые сопровождающие публично заявляют, что им приходится тратить все больше времени на решение несуществующих проблем вместо исправления реальных дефектов. В результате в некоторых проектах соответствующие рабочие процессы даже были скорректированы.
Люди, занимающиеся исследованиями в области безопасности, считают, что этот инцидент отражает новые проблемы, связанные с генеративным искусственным интеллектом. Хотя искусственный интеллект действительно может помочь исследователям выявить потенциальные проблемы, крупномасштабные автоматизированные отчеты также могут обременять экосистему безопасности без адекватных механизмов проверки.
Google заявила, что исследователи могут продолжать участвовать в других программах вознаграждения за обнаружение ошибок, пока соответствующие процессы проверки и отправки будут переработаны. Компания надеется сбалансировать взаимосвязь между исследованиями с помощью ИИ и качеством отчетности с помощью новых механизмов, чтобы возобновить нормальную работу соответствующих программ в будущем.
Комментарии