Аннотация:
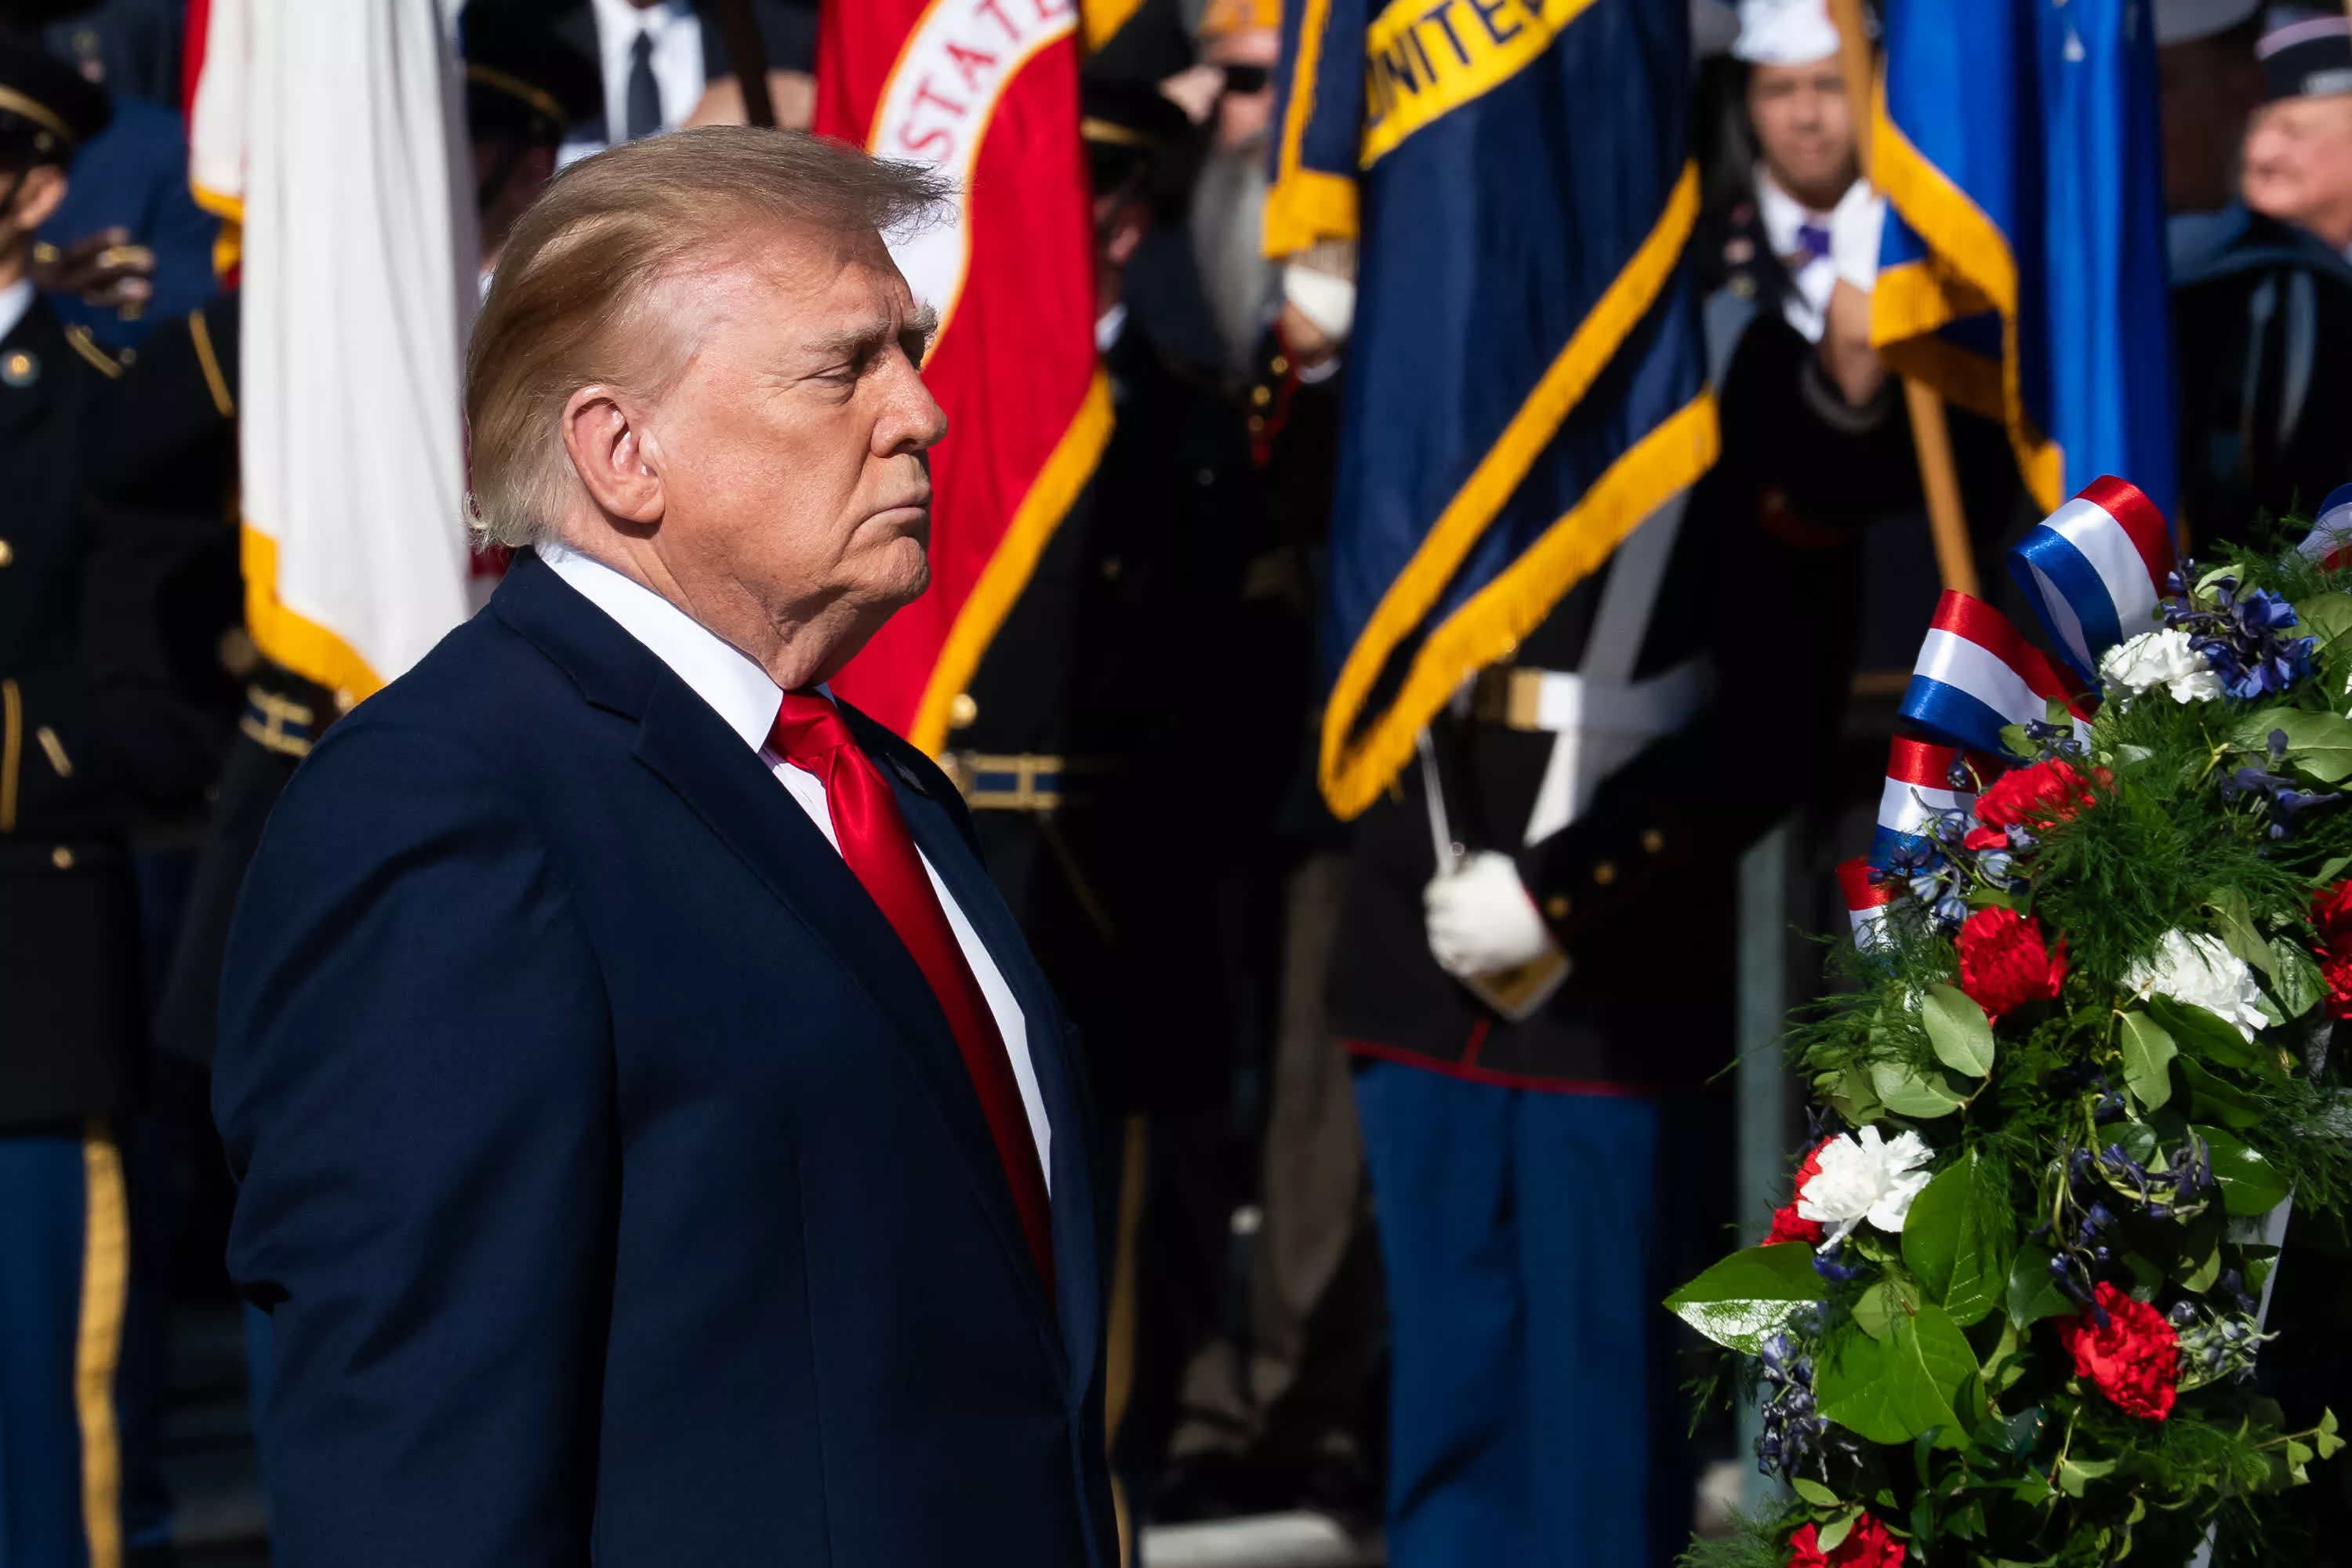
Инцидент безопасности, связанный со службой коротких ссылок Bitly, недавно привлек широкое внимание. Исследователи обнаружили, что большое количество коротких ссылок Bitly в старых постах на платформе X, опубликованных более десяти лет назад, были злонамеренно подделаны, включая исторический контент, опубликованный бывшим президентом США Трампом, McDonald's, Burger King, а также аккаунты многих известных общественных деятелей и учреждений.
На заре существования Twitter из-за строгих ограничений на количество символов в твитах на платформе компании, средства массовой информации и политики обычно использовали службы сокращения URL-адресов, такие как Bitly, для преобразования длинных веб-ссылок в краткие адреса bit.ly. Поэтому даже спустя много лет большое количество исторических постов все еще сохраняют эти короткие ссылки.
Однако на прошлых выходных некоторым шутникам удалось перехватить цели перенаправления некоторых старых коротких ссылок, так что они больше не указывали на исходный контент, а вместо этого перенаправлялись на совершенно несвязанную новую страницу. Поскольку сама короткая ссылка не меняется, обычным пользователям сложно обнаружить отклонения при переходе по ней.
Расследование показало, что особенно пострадал аккаунт Трампа. Ссылки как минимум в десятке исторических постов заменены. Один пост, опубликованный в 2013 году и критикующий ветряные турбины, теперь направляет посетителей на сайт Google под названием «fortnite baby», где размещена фотография ребенка.
Не остались в стороне и другие известные аккаунты. Пост Burger King 2011 года, призванный помочь покупателям найти близлежащие магазины, теперь перенаправляется на страницу Википедии со списком нацистских концентрационных лагерей. Ссылка в старом сообщении McDonald's от 2011 года была изменена и теперь указывала на страницу, посвященную инциденту «11 сентября».
Кроме того, аналогичные ситуации возникали на исторических постах таких общественных деятелей, как сооснователь Microsoft Билл Гейтс, бывший премьер-министр Канады Джастин Трюдо и бывший вице-президент США Майк Пенс. Даже ссылка на рекламный пост ФБР 2012 года о деле о киберпреступлениях «Призрачные клики» теперь заменена на фотографию тюленя.
Это явление удивило внешний мир, поскольку согласно долгосрочным официальным инструкциям Bitly, после генерации короткой ссылки ее уникальный идентификационный код теоретически не будет повторно использоваться. Даже если учетная запись, создавшая ссылку, была удалена, соответствующая короткая ссылка не должна быть повторно занята другими.
Столкнувшись с внешними сомнениями, Битли в воскресенье признал, что в системе были проблемы. Компания заявила, что обнаружила уязвимость, которая может позволить злоумышленникам повторно использовать некоторые старые неактивные ссылки. Компания заблокировала соответствующие аккаунты и постепенно деактивирует все затронутые адреса ссылок.
Стоит отметить, что Bitly уже не первый раз оказывается вовлеченным в подобные инциденты. Еще в феврале 2025 года криптовалютные мошенники использовали уязвимости системы Bitly, чтобы перенаправить ссылки в некоторых исторических постах Трампа на страницы продвижения виртуальной валюты. Тогда Bitly заявила, что устранила соответствующие проблемы, однако этот инцидент еще раз показал, что подобные угрозы безопасности, возможно, не были полностью устранены.
В настоящее время создается впечатление, что этот раунд атак представляет собой скорее онлайн-розыгрыш, и никакой явной финансовой выгоды обнаружено не было. Однако эксперты по безопасности предупреждают, что подобные проблемы по-прежнему потенциально опасны. Многие исторические отчеты не сохранились в течение длительного времени. Как только старые ссылки будут незаметно заменены, пользователи могут быть перенаправлены на вредоносные веб-сайты после нажатия, тем самым подвергаясь риску утечки личной информации или даже онлайн-мошенничества.
Ари Лайтман, профессор цифровых медиа в Университете Карнеги-Меллона, говорит, что многие старые материалы не подвергаются постоянному мониторингу, и общественность часто с большей вероятностью доверяет ссылкам из аккаунтов известных учреждений и общественных деятелей. Если злоумышленники в будущем воспользуются такими уязвимостями для распространения вредоносных программ или кражи данных, последствия могут быть гораздо более серьезными, чем нынешняя шутка.
Инсайдеры отрасли также сравнили этот инцидент с тем, как Google закрыл службу коротких ссылок goo.gl. После того, как Google деактивировал соответствующие службы, недействительная ссылка вернулась непосредственно на страницу с ошибкой и больше не указывала на какой-либо контент. Опасность этого инцидента с Bitly заключается в том, что эти короткие ссылки все еще могут работать нормально, но были незаметно изменены на новые цели перехода, что затрудняет обнаружение изменений пользователями.
Пока расследование продолжается, Bitly заявила, что продолжает расследование затронутого масштаба и принимает меры для предотвращения повторения подобных проблем. Этот инцидент также еще раз напоминает пользователям Интернета, что даже ссылки с известных аккаунтов и исторического контента не всегда могут быть безопасными и надежными.
Комментарии