Аннотация:
В последнее время во многих странах цифровые рекламные щиты один за другим взламывались. Большие электронные дисплеи, первоначально использовавшиеся для трансляции коммерческой рекламы и публичной информации, внезапно переключились на непристойный контент, а соответствующие изображения появились в общественных местах Египта, Малайзии, Бразилии и других стран. Хакерская группа взяла на себя ответственность и заявила, что процесс атаки был настолько простым, что «любой человек с базовыми способностями может это сделать».
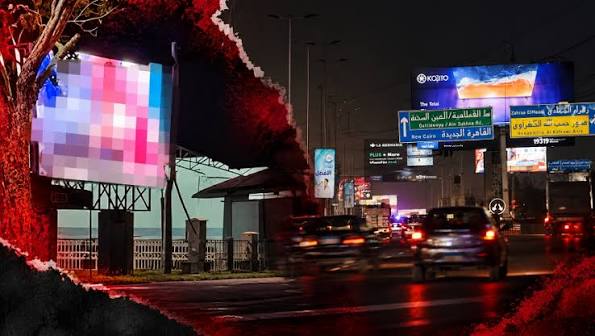
Самый громкий случай в этом инциденте произошел в провинции Гиза в Египте. Большой цифровой рекламный щит, расположенный на «Оси 26 июля», важной транспортной артерии, соединяющей Каир и западный город, внезапно воспроизвел непристойное видео, в результате чего большое количество водителей остановились, чтобы снять видео и загрузить его в социальные сети. На видео также была показана подпись злоумышленника и название Telegram-канала, и инцидент быстро распространился в Интернете.
Министерство внутренних дел Египта позже подтвердило, что инцидент был кибератакой. Расследование показало, что рекламный щит, о котором идет речь, принадлежал местной рекламной компании, которая пользовалась услугами международной платформы распространения рекламного контента. После взлома сайта международной платформы несанкционированный контент появился в системах показа рекламы сразу нескольких стран. В настоящее время местное правительство инициировало юридические процедуры для расследования.
Arabia United Advertising Company, которая управляет рекламным щитом, заявила, что после обнаружения несанкционированного доступа компания немедленно закрыла пораженный экран и работает с соответствующими отделами, чтобы отследить источник и технические детали атаки. В компании подчеркнули, что это было несанкционированное внешнее вторжение.
Похожая ситуация была также подтверждена в городе Клуанг, Джохор, Малайзия. Местный городской совет заявил, что несколько общественных светодиодных дисплеев были взломаны и воспроизводили неприемлемый контент. По соображениям безопасности соответствующие экраны дисплея отключены. Правительство и поставщики совместно расследуют причину инцидента и оценивают меры безопасности.
Похожие случаи были также зарегистрированы в городе Кампомайор в бразильском штате Пиауи. Местный светодиодный рекламный экран, расположенный возле главной дороги, контролировался хакерами и воспроизводил непристойные видеоролики. Эксплуатирующая компания срочно отключила электропитание оборудования, извинилась перед общественностью и сообщила о случившемся в полицию.
Помимо вышеперечисленных стран, в Интернете есть сообщения о том, что рекламные экраны в большем количестве стран подвергались подобным атакам, однако соответствующая ситуация не получила широкого официального подтверждения. Однако многочисленные расследования показали, что этот инцидент имел явные признаки транснациональной координации.
Хакерская группа под названием «Leakers$» позже публично взяла на себя ответственность. Группа заявила, что не подвергала риску каждый рекламный щит напрямую, а вместо этого использовала ряд уязвимостей программного обеспечения, используемых для удаленного управления содержимым светодиодных дисплеев. Используя инструменты автоматического сканирования, они якобы обнаружили в Интернете тысячи уязвимых систем примерно за два часа.
По словам злоумышленников, большое количество интерфейсов управления устройствами напрямую подключены к Интернету и не имеют самых элементарных мер контроля доступа и защиты. Как только эти системы будут обнаружены, злоумышленники смогут удаленно получить контроль над контентом воспроизведения рекламы и выводить на дисплей произвольные изображения.
Хакерская группа заявила, что их целью было не вымогательство, шантаж или получение финансовой выгоды, а выявление серьезных проблем сетевой безопасности в мировой индустрии цифровой рекламы. Они заявили, что в инциденте использовалась реальная уязвимость программного обеспечения, а не изощренная государственная кибератака.
После инцидента эксперты по сетевой безопасности еще раз предупредили, что все больше и больше систем общественной инфраструктуры подключаются к Интернету и полагаются на платформы удаленного управления, но многие эксплуатационные агентства явно недостаточно инвестируют в безопасность. Цифровые рекламные щиты, системы отображения информации и другое общественное оборудование, подключенное к Интернету, могут стать объектами хакеров, если у них нет своевременных обновлений и защиты.
Вторжение транснационального рекламного щита также еще раз выявило риски безопасности, с которыми сталкиваются устройства Интернета вещей и цифровая инфраструктура. Поскольку цифровизация глобальных городов продолжает расти, то, как обеспечить безопасное управление крупномасштабными сетевыми устройствами, становится важной проблемой, с которой должны столкнуться правительственные ведомства, рекламные операторы и поставщики технологий.
Комментарии