Аннотация:
Недавно компания Google опубликовала объявление, объявляющее об изменениях в программе вознаграждений за уязвимости Chrome VRP. Было объявлено, что новые правила вступят в силу немедленно, что побудило исследователей безопасности находить уязвимости, связанные с повреждением памяти в браузерах Google. Благодаря этому обновлению базовое вознаграждение за уязвимости, связанные с повреждением памяти, увеличено с минимум 500 долларов США до 2000 долларов США, а за проверенные уязвимости контролируемой записи в процессах браузера, сети и графического процессора можно заработать до 20 000 долларов США.
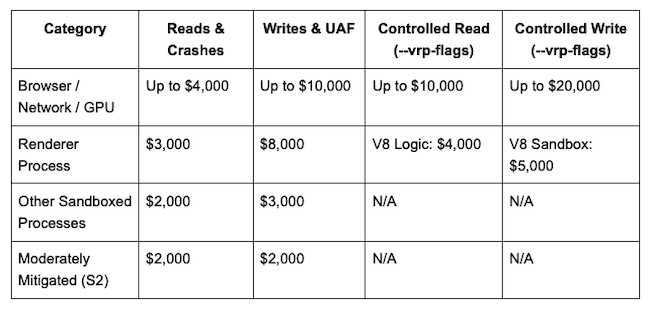
Суммы вознаграждения классифицируются в зависимости от типа уязвимости и ее воздействия:
Уязвимости в браузере, сети и процессах графического процессора стоят до 4000 долларов США за ошибки чтения или сбоя, 10 000 долларов США за ошибки записи и использования после освобождения, 10 000 долларов США за контролируемое чтение и 20 000 долларов США за контролируемые записи.
За запись и использование после освобождения уязвимостей в процессе рендеринга максимальная награда составляет 8000 долларов США, за уязвимости песочницы движка V8 — 5000 долларов США, а за логические уязвимости движка V8 — 4000 долларов США. Другие процессы, защищенные песочницей, стоят 2000 долларов за ошибки чтения или сбоя и 3000 долларов за ошибки записи и использования после освобождения.
Google также требует, чтобы отчет о безопасности памяти был воспроизводим в инфраструктуре Google. Если отчет для применимой тестовой среды отсутствует, сумма вознаграждения может быть ограничена базовой наградой. В Google заявили, что это требование в основном направлено на сопоставление вознаграждений с уязвимостями, которые воспроизводимы и оказывают большее реальное воздействие.
Добавлен бонус среднего риска и восстановлен бонус Fuzzer:
Программа Chrome VRP также добавила новую награду за уязвимость безопасности, не связанную с памятью. Проблемы среднего риска S2 могут получить вознаграждение в размере 2000 долларов США, если отчет содержит исправление или непосредственно способствует исправлению. Если это серьезная уязвимость, связанная с выходом из песочницы безопасности, не связанная с памятью, будет предоставлено вознаграждение в размере до 20 000 долларов США.
Google также возобновила выплату бонуса Chrome Fuzzer в размере 2000 долларов США для вознаграждения исследователей безопасности, которые разрабатывают и предоставляют новые тестеры фаззинга. Google также добавил новые ежегодные награды сообщества, такие как «Лучший отчет» и «Лучшая уязвимость». В Google заявили, что по мере того, как улучшаются внутренние возможности обнаружения уязвимостей ИИ, программа вознаграждений корректирует свое направление, чтобы побудить исследователей безопасности находить проблемы, которые трудно обнаружить с помощью автоматизированных инструментов.
Комментарии