Аннотация:
Команда Google Threat Intelligence недавно сообщила на конференции по безопасности, что исследователи безопасности из Mandiant, дочерней компании Google, тайно проникли в основную чат-группу хакерской команды TeamPCP и продолжали отслеживать крупномасштабные атаки команды хакеров в цепочке поставок на экосистему программного обеспечения с открытым исходным кодом. Поскольку это работа под прикрытием, то, конечно, у нее есть и то преимущество, что она работает под прикрытием. Прежде чем хакер начал атаку, Google уже заранее помог пострадавшим предприятиям и поставщикам облачных услуг справиться с украденными учетными данными.
Создайте виртуального персонажа, чтобы завоевать доверие хакеров:
Google поручил этому исследователю безопасности скрываться в хакерской группе. С этой целью команда потратила время на создание виртуального персонажа и взаимодействие с хакером, чтобы завоевать доверие. Хакера пригласили присоединиться к команде TeamPCP. Благодаря этому уровню доверия тайный аналитик команды Google также был успешно принят и вошел в основную чат-группу.
В этой основной чат-группе 12 человек, которые в основном обсуждают ход атаки, успешно украденные данные и разработку последующих планов вымогательства. Червь, разработанный TeamPCP, может за короткий период времени заразить большое количество приложений и украсть конфиденциальные корпоративные данные, а затем вымогать конфиденциальные данные с предприятия. Если предприятие не заплатит выкуп, конфиденциальные данные могут быть раскрыты.
Станьте инсайдером, украдите хакерские данные и уведомите AWS о необходимости отозвать утекшие учетные данные:
В этой наступательной и оборонительной битве роль инсайдера сыграл аналитик службы безопасности Google. Аналитик обнаружил, что хакеры централизованно хранили большое количество имен пользователей, паролей и учетных данных доступа на сервере. Соответствующие улики были переданы команде безопасности Google. Команда безопасности Google не уведомила пострадавшие компании по отдельности (поскольку это было слишком неэффективно), а напрямую связалась с Amazon AWS, чтобы пакетно отозвать все скомпрометированные учетные данные.
После завершения отзыва сертификата компания Google начала отправлять электронные письма компании-жертве, чтобы помочь компании-жертве быстро завершить ротацию учетных данных и ужесточить права доступа, чтобы хакеры больше не могли получить доступ к внутренним объектам компании-жертвы и украсть данные с помощью утекших учетных данных. Аналитики под прикрытием никогда не участвовали в организации атаки, а секретная операция помогла Google собрать больше внутренней информации о TeamPCP.
Арест двух основных членов также связан с агентурной деятельностью:
Следует отметить, что Google обнаружила, что тайные аналитики предоставляли правоохранительным органам улики, касающиеся подозреваемых участников, на основе оперативных ошибок хакеров во внутренних чат-группах. Следует отметить, что члены TeamPCP также общаются через Интернет. Эти участники разбросаны по разным странам, и участники не знают истинную личность друг друга.
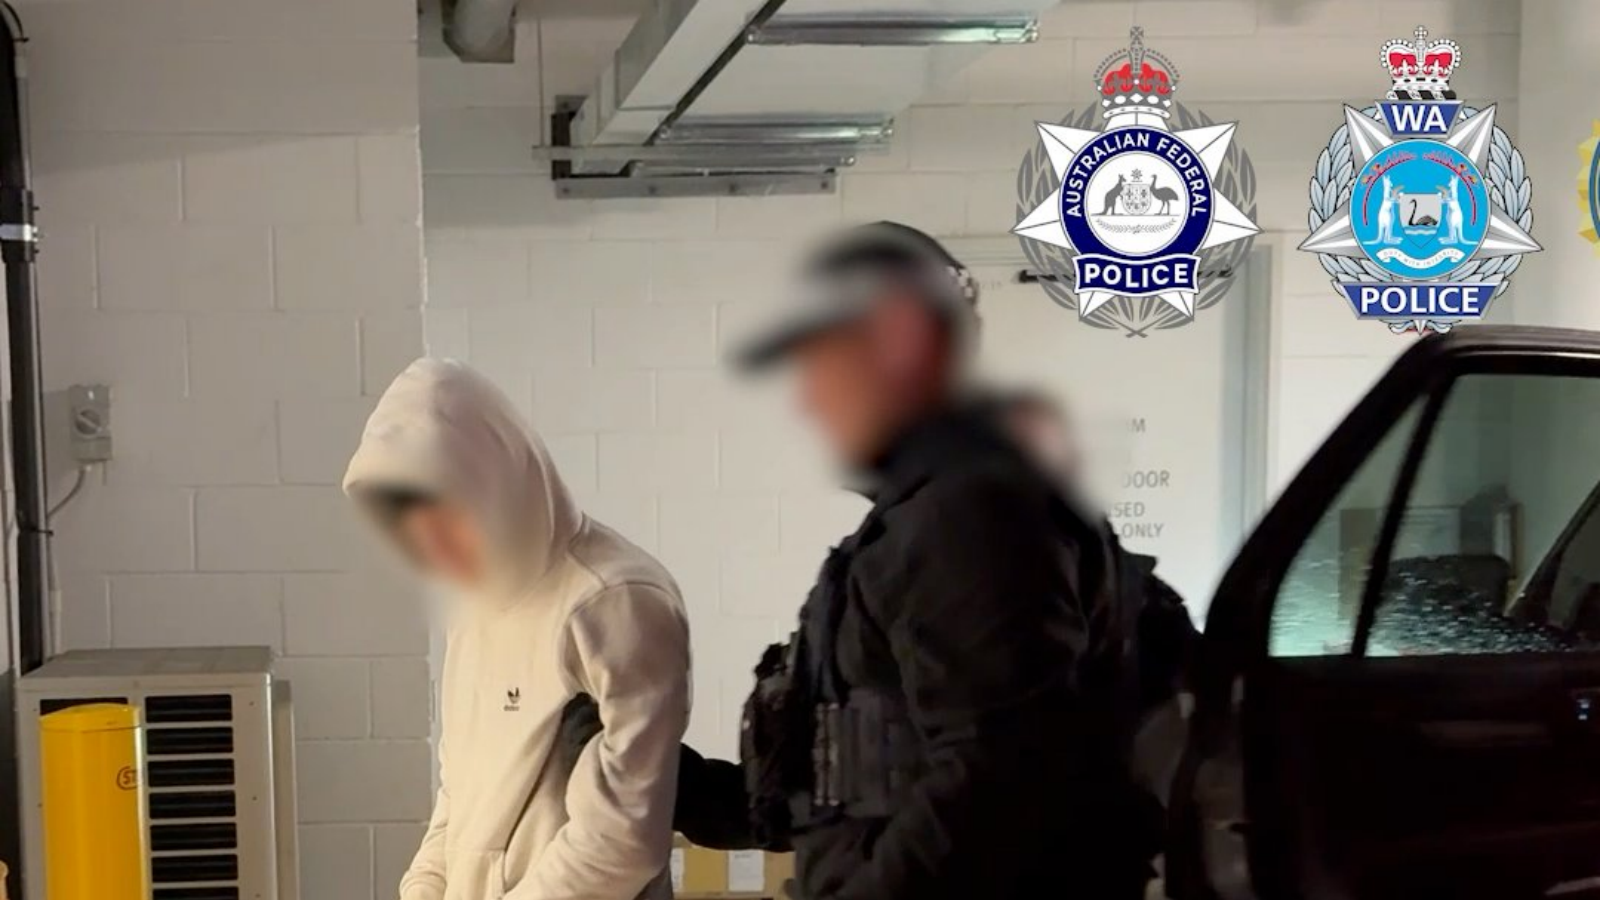
ФБР и австралийская полиция ранее сотрудничали при аресте двух основных членов TeamPCP в Австралии. Хотя Google не уточнил, существует высокая вероятность того, что арест этих двух основных членов должен быть связан с тайными аналитиками.
Комментарии