Аннотация:
По сообщению технологического СМИ Tom’s Hardware, исследователи безопасности обнаружили, что USB-накопитель Lenovo ThinkPlus FU100 с отпечатками пальцев использует технологию шифрования AES-256, но SD-карта, на которой хранятся данные, на самом деле не была зашифрована. Тот, кто получит устройство, потенциально сможет обойти распознавание отпечатков пальцев и прочитать данные, просто сняв корпус.
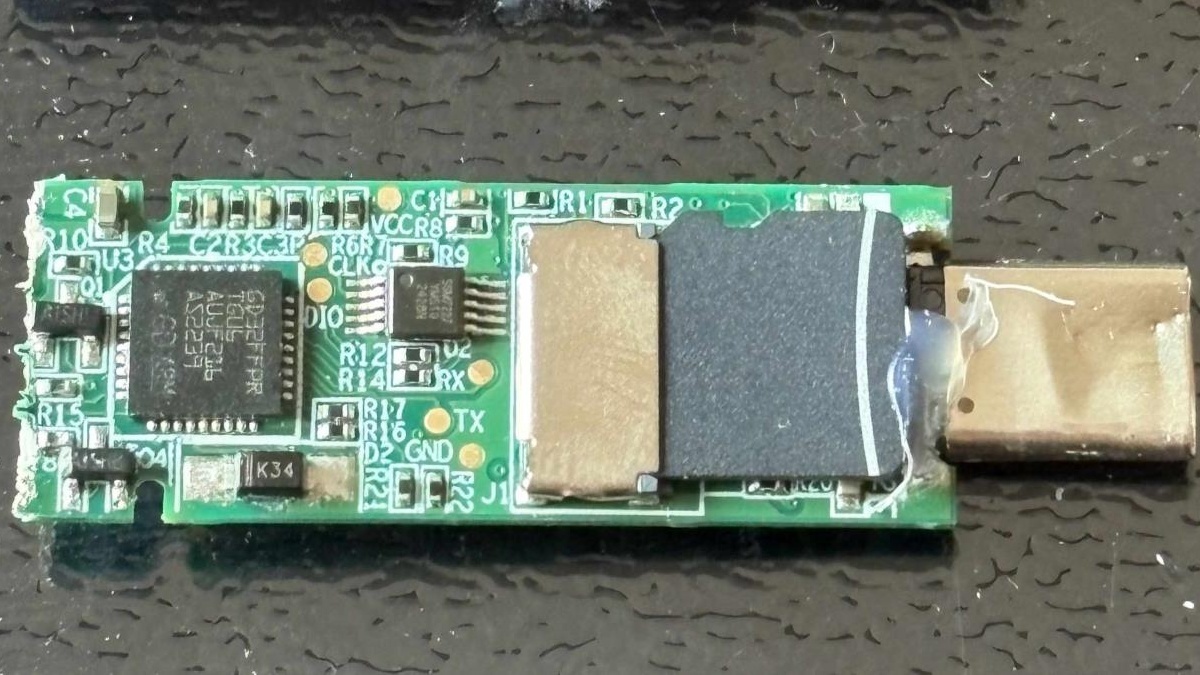
Исследователь безопасности Сюшен Ли разобрал FU100 в прошлом году и представил результаты на конференции в марте этого года. Он обнаружил, что функция распознавания отпечатков пальцев этой флешки использовалась только для управления USB-соединением, а данные на карте памяти сохранялись в открытом виде.
Ли описывает FU100 как «SD-карту в необычном футляре». Он считает, что этот случай показывает, что «аппаратная безопасность», заявленная некоторыми продуктами, может быть всего лишь маркетингом.
Впоследствии компания Lenovo выпустила решения для ремонта USB-накопителей FU100, FU200, TU800 и мобильных твердотельных накопителей TSD303. Пользователям необходимо позвонить на горячую линию китайского сервисного центра и выбрать: отправить устройство обратно для замены или дождаться обновления прошивки на месте. Lenovo рекомендует пользователям заранее создавать резервные копии своих данных и настоятельно рекомендует стереть данные с устройства перед отправкой обратно.
Lenovo оценивает серьезность соответствующих рекомендаций по безопасности как
высокую
. Среди трех уязвимостей, упомянутых в объявлении, одна связана с конфигурационным программным обеспечением и может позволить вошедшим в систему локальным пользователям обойти аутентификацию устройства и ввести несанкционированные отпечатки пальцев.Ли также обнаружил еще одну уязвимость в мобильном твердотельном накопителе Lenovo TSD303. В отличие от FU100, данные на TSD303 зашифрованы, но жесткий диск предварительно был подключен через USB и отправил правильный пароль в открытом виде в программное обеспечение для сравнения, и пароль может быть перехвачен.
Первое исправление было выпущено примерно через три месяца после сообщения об уязвимости, но исследователи обнаружили, что решение использовало ключ шифрования, который можно было получить из значения, подобного метке времени, но все равно не смогло эффективно защитить данные в случае кражи устройства. Последующее исправление, выпущенное в конце прошлого года, позволяет накопителю самостоятельно проверять введенные пользователем пароли, чтобы правильный пароль никогда не покидал устройство.
В отчете говорится, что тот же комплект для разработки программного обеспечения также используется девятью другими устройствами от разных производителей, и большинство этих продуктов также могут передавать пароли злоумышленникам с соответствующими техническими возможностями. Исследователи также обнаружили, что два других устройства сохраняли незашифрованные данные на картах microSD. На слайдах, представленных Ли, имена соответствующих производителей скрыты.
В недавнем последующем исследовании с использованием искусственного интеллекта Ли использовал инструмент программирования Codex компании OpenAI в сочетании с инструментом обратного проектирования, разработанным его работодателем, для тестирования продуктов хранения данных и защитного программного обеспечения от других производителей.
Отчеты показывают, что Кодекс открылся примерно через
7 минут
Мы взломали инструмент Netac и обнаружили, что в программу встроен фиксированный ключ, а пароль пользователя также записан в журнал диагностики. На момент выступления Ли в марте этого года Netac еще не выпустила патч. В отчете не указано, исправлен ли продукт.В исследовании также участвовали два продукта для защиты файлов от копирования. Такие продукты позволяют получателю просматривать файлы, но пытаются предотвратить копирование их содержимого. Кодекс примерно через
26 минут
Восстановил пароль, сгенерированный программой KakaSoft USB Copy Protection, и расшифровал тестовый файл без пароля пользователя. Механизм защиты Nexcopy Copy Secure занимает около10 минут
был нарушен изнутри.Кроме того, Ли обнаружил две скрытые учетные записи с относительно простыми паролями в продукте YutianDun от SecZure. Согласно отчету, Ли называет эти учетные записи «бэкдорами», но это не может быть использовано для определения злонамеренных намерений производителя.
Ли заявил, что он не уведомил заранее KakaSoft, Nexcopy или SecZure о соответствующих выводах. Он считает, что USB-флешки, попавшие в руки злоумышленников, сложно отозвать или обновить.
Он также привел в качестве положительного примера USB-накопитель с открытым исходным кодом. Хотя устройство также использует карту microSD, оно корректно реализует шифрование и генерирует ключ из пароля пользователя. Злоумышленник считывает только карту памяти и не может напрямую получить данные на ней.
Комментарии