Аннотация:
Microsoft запускает новую функцию корпоративной безопасности «Защита водяных знаков» для браузера Edge, которая призвана снизить риск создания скриншотов, распространения или утечки корпоративных данных за счет наложения полупрозрачного водяного знака, который постоянно отображается на конфиденциальном контенте. Ожидается, что эта функция будет официально запущена позднее в этом году.
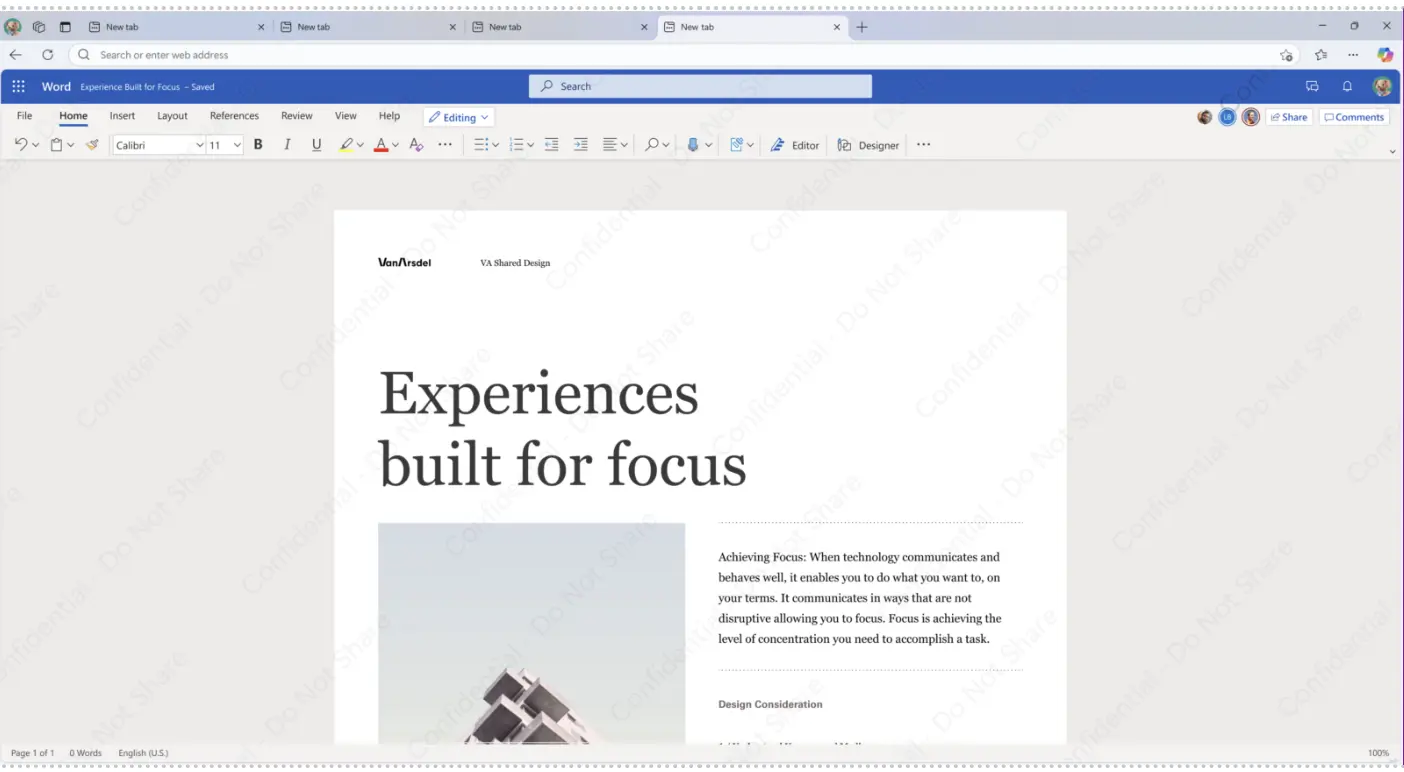
Согласно информации, опубликованной Microsoft, функция защиты водяных знаков предназначена в основном для пользователей Edge для бизнеса. Когда сотрудники получают доступ к веб-сайтам, документам или корпоративному контенту, на которые распространяются политики защиты данных, браузер автоматически накладывает на страницу полупрозрачный водяной знак. Этот водяной знак отображается непосредственно браузером, и обычные пользователи не могут легко удалить или скрыть его.
Текущая версия информации о водяном знаке имеет фиксированный формат, включая текст подсказки «Конфиденциально — Не передавать (Конфиденциально, Не передавать)», текущие идентификационные данные пользователя и метку времени доступа. Microsoft заявила, что планирует добавить настраиваемый и динамически генерируемый контент водяных знаков в будущем, чтобы удовлетворить потребности большего количества корпоративных сценариев.
Эта функция глубоко интегрирована с системой Microsoft Purview Data Loss Prevention (DLP). Когда предприятие настраивает ограничения на конфиденциальные данные, такие как запрет копирования, запрет загрузки или запрет печати, Edge автоматически запускает механизм отображения водяных знаков. Стоит отметить, что простое добавление метки конфиденциальности к файлу или веб-странице не приведет к автоматическому отображению водяного знака; если соответствующая политика находится только в режиме аудита, а не в режиме принудительного применения, водяной знак также не будет отображаться.
В Microsoft считают, что эта функция может эффективно повысить осведомленность сотрудников о безопасности конфиденциальной информации и помочь компаниям отслеживать источник контента в случае утечки информации. Хотя водяные знаки не могут полностью предотвратить создание фотографий или снимков экрана на техническом уровне, они могут значительно увеличить стоимость и риск несанкционированного распространения корпоративной информации.
Помимо защиты водяных знаков Microsoft также тестирует такие функции безопасности, как «Защищенный буфер обмена». Эти возможности дополнительно предотвращают утечку данных, позволяя предприятиям ограничить копирование и вставку конфиденциального контента между управляемыми и неуправляемыми приложениями.
В соответствии с требованиями Microsoft предприятия, желающие развернуть защиту водяных знаков, должны использовать соответствующую лицензию Microsoft 365 E3 или E5 и настроить ее через службу Edge Management Service. Эта функция все еще находится в стадии разработки и предварительной версии, и ожидается, что ее внедрение для корпоративных клиентов начнется позднее в этом году.
С ростом популярности генеративного искусственного интеллекта, удаленной работы и облачных приложений у предприятий растут требования к безопасности данных на уровне браузера. Прямая интеграция Microsoft возможностей защиты данных в Edge на этот раз также показывает, что браузер постепенно становится ключевым компонентом системы безопасности предприятия.
Комментарии