Аннотация:
Ранее известная японская компания Ryohin Project подверглась атаке хакеров. Ryohin Project был оператором Muji. В результате атаки произошла утечка информации примерно о 1,09 миллионах кредитных карт. Но что еще более шокирует, так это то, что MUJI не только хранит номера кредитных карт пользователей в нарушение правил, но и даже не шифрует номера карт, то есть хранит их непосредственно в открытом виде.
Пользователи, обеспокоенные инцидентами безопасности, могут знать, что большинство утечек данных не связаны с платежной информацией, то есть номера платежных карт пользователей, соответствующие имена карт, даты истечения срока действия и коды безопасности CVV2 должны быть удалены после использования, чтобы избежать утечек данных, ведущих к краже после инцидентов безопасности.
Muji знает это правило, поэтому конструкция его системы не сохраняет платежную информацию пользователя. Но проблема в том, что после того, как Muji скорректировала свой механизм выдачи эксклюзивных баллов или скидок в июле 2021 года, она не удалила данные о номере кредитной карты, которые она получила в соответствии с требованиями процесса. Муджи в настоящее время выясняет, является ли это человеческой ошибкой или системной проблемой.
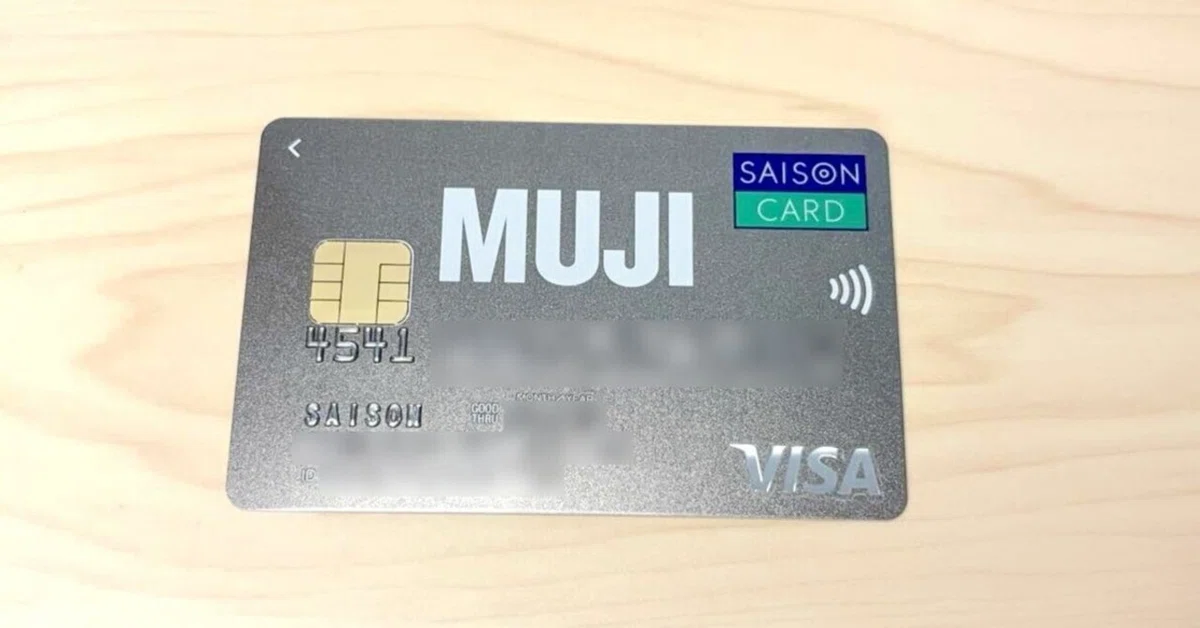
Согласно пояснениям Muji, совместная кредитная карта Muji выпущена кооперативной компанией Credit Saison. Согласно инструкциям обеих сторон, с октября 2000 года по июль 2021 года эмитент карты предоставлял компании Muji номера карт и другую информацию для идентификации участников карты и выдачи эксклюзивных баллов.
После корректировки механизма выдачи баллов в июле 2021 года стороны прекратили передачу номеров карт. Муджи должен был тогда удалить информацию, но на самом деле полученные номера карт не были удалены. Утечка информации включала 1,09 миллиона номеров кредитных карт и даты рождения пользователей, но не включала имена владельцев карт, даты истечения срока действия и коды безопасности.
Однако, поскольку в других бизнес-системах Muji также произошла утечка данных, данные, полученные хакерами, включали полный номер карты и имя. Однако срок действия карты и код безопасности не разглашаются, поэтому беспокоиться о краже не стоит.
Следует отметить, что MUJI допускает использование открытого текста для хранения информации о номерах кредитных карт пользователей. Разумеется, раз его нужно хранить, то его в любом случае следует зашифровать. Немного запутанно хранить его непосредственно в виде открытого текста.
Существует предположение, что Muji может использовать номера кредитных карт в качестве идентификаторов пользователей, то есть для идентификации пользователей по номерам карт в системе совместных карт. Однако это предположение пока не может быть подтверждено. Неизвестно, выпустит ли Муджи подробный обзорный отчет с объяснением причины.
Комментарии