Аннотация:
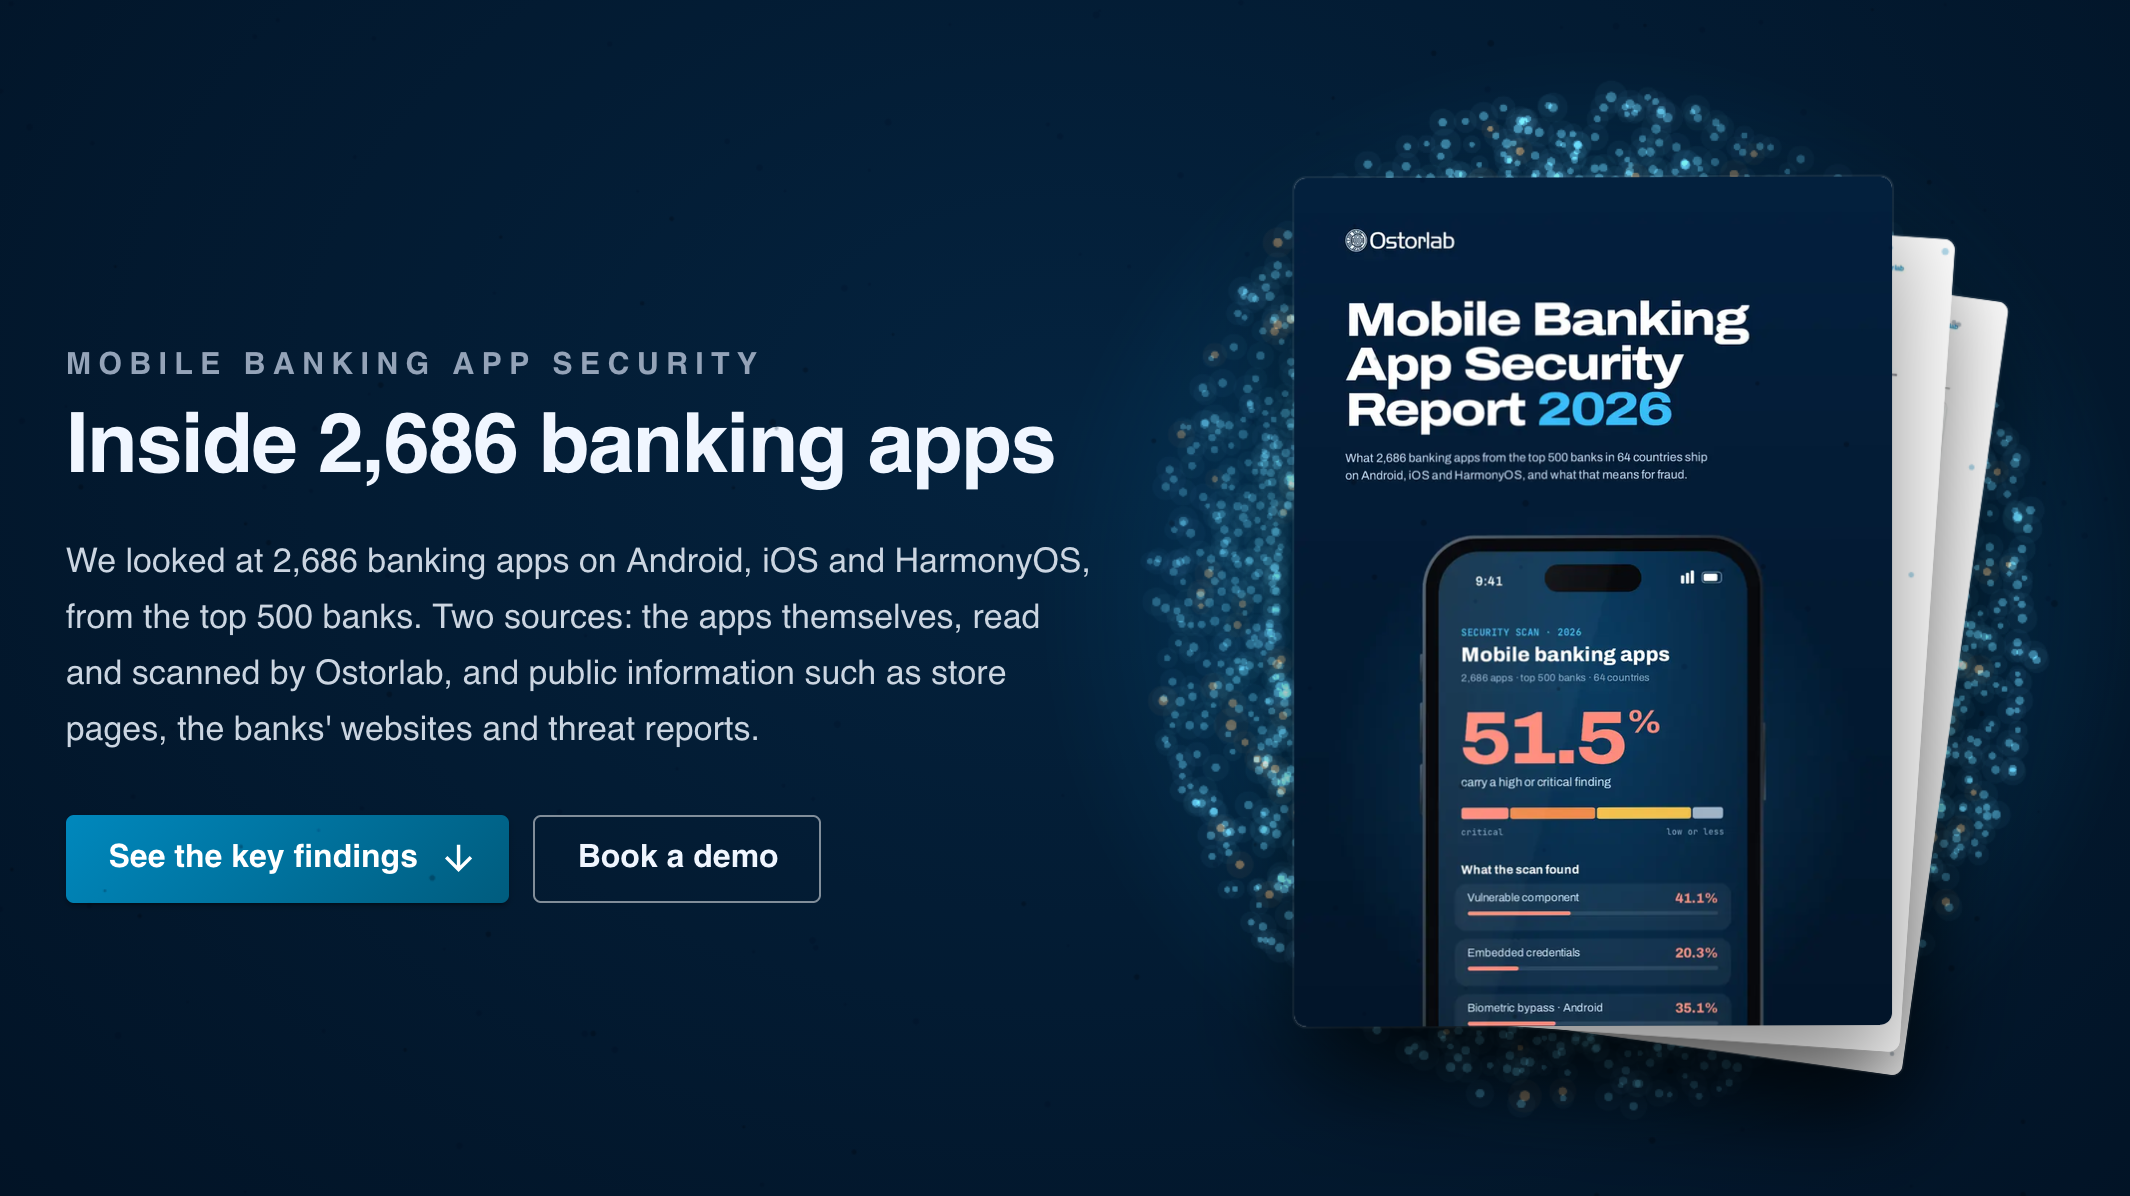
Агентство сетевой безопасности Ostorlab опубликовало «Отчет о безопасности мобильных банковских приложений за 2026 год». HarmonyOS от Huawei впервые включена в область оценки этого годового отчета. В ходе исследования было проанализировано в общей сложности 2686 мобильных банковских приложений от 487 банков в 64 странах мира, из которых 478 были из галереи приложений Huawei (AppGallery).
Результаты оценки показывают, что среди трех основных платформ Android, iOS и HarmonyOS риски безопасности платформы Harmony являются наиболее заметными. Данные показывают, что 31,6% приложений Hongmeng Bank содержат по крайней мере один недостаток безопасности критического уровня, что не только является самым высоким показателем среди трех основных платформ, но и намного превышает средний показатель для всех приложений в 18,4%.
Что касается безопасности сторонних компонентов, то 56,7% приложений Hongmeng Bank интегрируют сторонние компоненты с обнаруженными уязвимостями. Для сравнения: 37,7% на Android и 37,4% на iOS. В Ostorlab отметили, что основная причина этого разрыва заключается в том, что многие приложения Hongmeng представляют собой ранние портированные версии, которые упакованы и используют старые сторонние библиотеки.
Судя по отраслевым данным, в 51,5 % всех протестированных банковских приложений была хотя бы одна проблема с безопасностью, связанная с высоким риском или серьезной проблемой. Кроме того, с учетом популярности современных технологий аутентификации, только 4,9% банковских приложений поддерживают функцию пароля.
В отчете Ostorlab добавлено, что в этом исследовании публикуются только сводные статистические данные и не упоминается какой-либо конкретный банк или приложение, и в ходе исследования не было совершено никаких реальных атак ни на одно приложение. Обнаружение уязвимости безопасности означает лишь наличие потенциального риска в приложении, но не означает, что уязвимость была успешно использована.
Полный текст отчета:
https://ostorlab.co/annual-reports/mobile-banking-2026
Комментарии