Аннотация:
ФБР сообщило, что поддерживаемая государством Северная Корея хакерская группа украла криптовалюту на сумму более 400 миллионов долларов за последние 18 месяцев с помощью сложной атаки с использованием социальной инженерии под названием FaceStealer. Эти злоумышленники используют знакомую личность жертвы, чтобы имитировать видеоконференцию, обманом заставить цель установить вредоносное ПО, а затем расширить масштаб атаки за счет взломанных устройств и социальных сетей.
Согласно отчету Reuters от 12 ноября 2026 года, ФБР сообщило, что эта система атак не просто крадет пароли с помощью фишинговых писем или вредоносных веб-сайтов, но объединяет социальные учетные записи реальных людей, тайно записанные видео и глубокие фейковые изображения, созданные искусственным интеллектом, заставляя жертв ошибочно полагать, что они нормально общаются с доверенными коллегами, друзьями или инсайдерами отрасли.
Атака часто начинается с, казалось бы, правдоподобного приглашения на видеоконференцию. Хакеры сначала вторгаются в социальную сеть или учетную запись мгновенного обмена сообщениями целевого человека, получают его контактную информацию и записи прошлых коммуникаций, а затем используют украденную учетную запись для отправки жертве приглашений на встречи. Поскольку приглашение исходит от реального контакта, а содержание сообщения соответствует прошлым коммуникативным привычкам обеих сторон, цель часто не вызывает особых подозрений.
После нажатия ссылки жертва перейдет на веб-сайт, имитирующий распространенное программное обеспечение для видеоконференций, такое как Zoom, Microsoft Teams или Google Meet. На встрече может появиться человек, знакомый жертве, но на самом деле это видео, записанное злоумышленником заранее. Хакеры могут даже организовать присутствие нескольких аутентичных участников, чтобы повысить доверие ко всей встрече.
Во время встречи злоумышленник намеренно вызывает технические сбои, например, заявляет, что жертву не слышно, а затем предлагает другому человеку щелкнуть ссылку или выполнить определенные действия для устранения проблемы со звуком. Так называемое исправление на самом деле представляет собой вредоносное ПО, и как только жертва следует инструкциям, вредоносный код устанавливается на ее компьютер.
После взлома устройства хакеры могут украсть пароли, получить контроль над учетными записями в социальных сетях или получить доступ к другим компьютерным системам, к которым имеет доступ жертва. Злоумышленник далее соберет контакты жертвы, информацию из социальных сетей и записи общения, а затем использует эту информацию для запуска нового раунда атак на ее родственников, друзей, коллег и деловых партнеров.
Это означает, что каждая жертва может стать отправной точкой для следующего раунда атак. Хакеры могут не только использовать учетные записи и информацию, полученную в результате первоначального взлома, но также могут использовать истинную личность жертвы для установления нового доверия, что затрудняет выявление последующих атак.
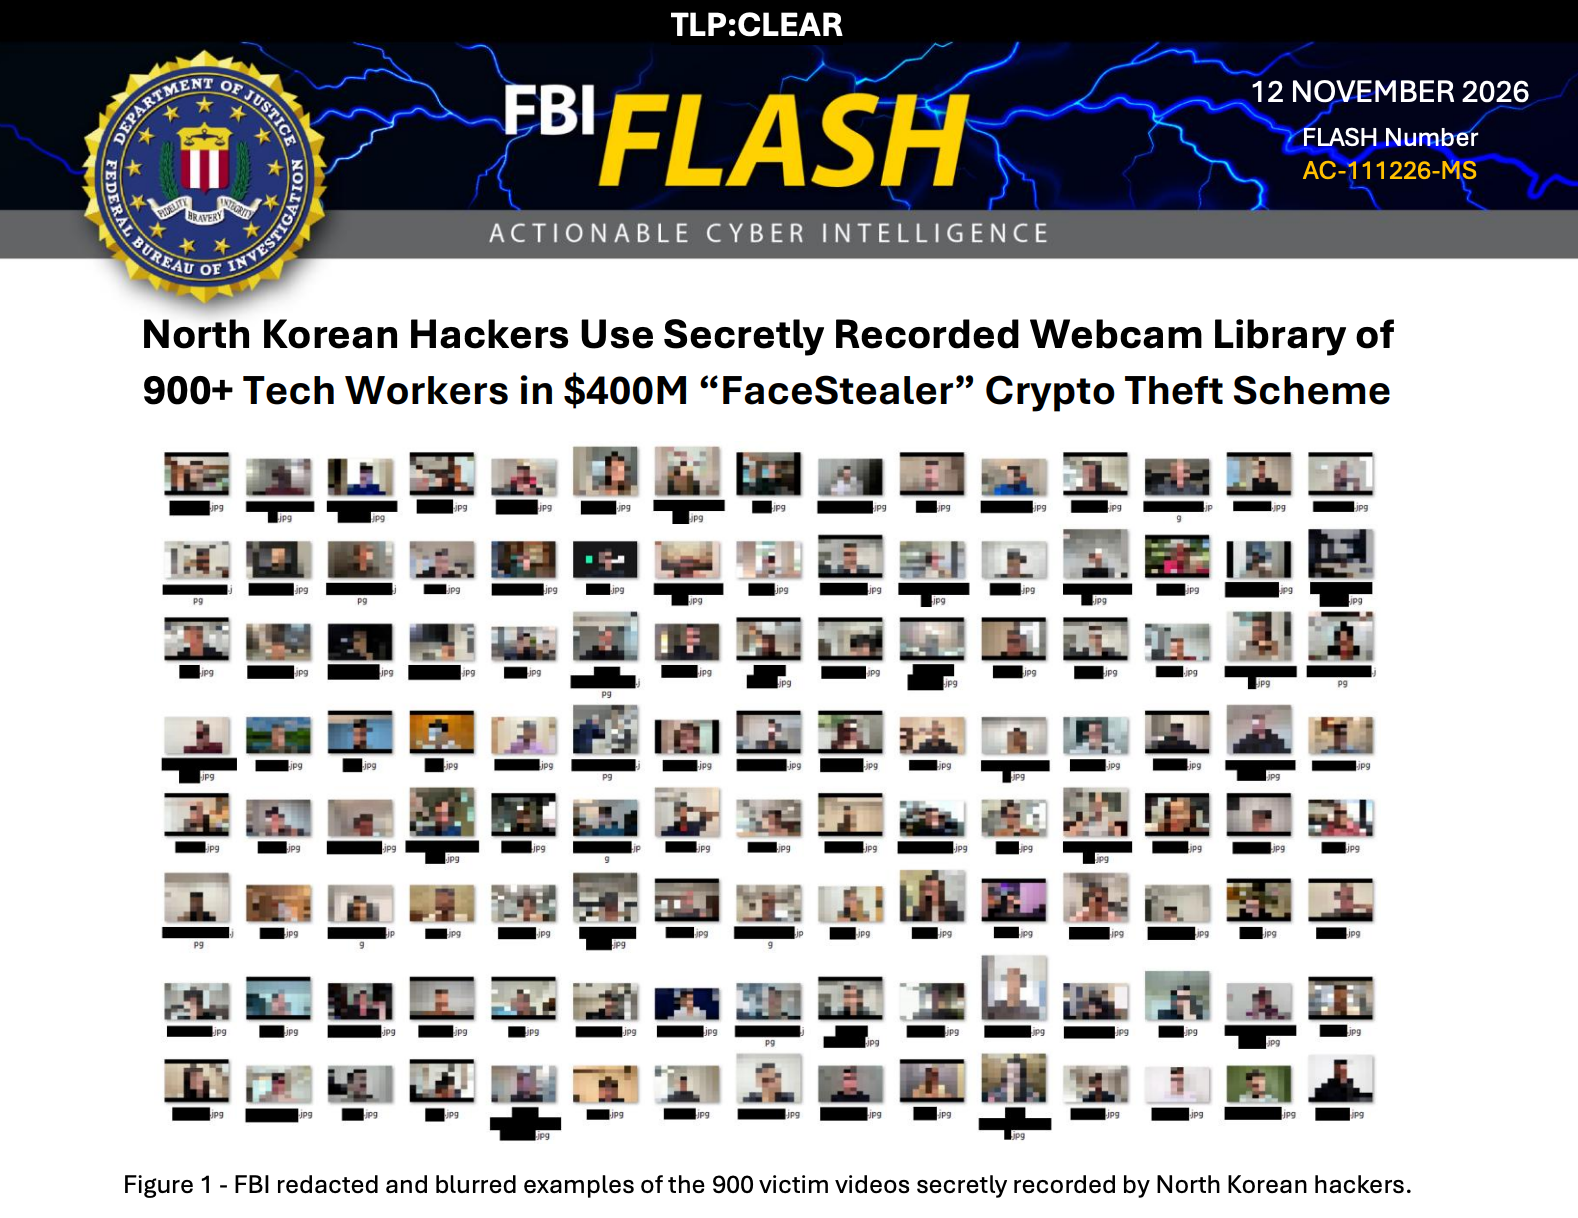
ФБР сообщает, что злоумышленники начали использовать искусственный интеллект для создания фейковых видеороликов со знаменитостями и важными фигурами в криптовалютной индустрии. Эти фейковые изображения используются в видеоконференциях для дальнейшего усиления эффекта обмана. На этот раз ФБР изъяло более 900 видеороликов жертв с веб-камер, показывая, что злоумышленники не только используют заранее записанные изображения, чтобы выдавать себя за других, но также продолжают собирать видеоматериалы новых жертв, чтобы предоставить материал для последующих атак.
Министерство юстиции США назвало эту операцию северокорейской хакерской группировки «FaceStealer» и объявило 12 ноября, что приняло меры по захвату облачной инфраструктуры, используемой соответствующими хакерами. Соединенные Штаты утверждают, что это действие привело к убыткам криптовалюты на сумму более 400 миллионов долларов за последние 18 месяцев, а также поставило под угрозу безопасность цепочки поставок программного обеспечения с открытым исходным кодом.
ФБР приписало эту деятельность северокорейской хакерской группе Sapphire Sleet, также известной как UNC1069. Эту организацию также отслеживали агентства по исследованию безопасности, используя такие имена, как Dangerous Password, CryptoCore и BlueNoroff. Соединенные Штаты отметили, что эти злоумышленники постепенно расширяют свои цели от владельцев криптовалют до разработчиков и сопровождающих программного обеспечения с открытым исходным кодом, пытаясь вторгнуться в их личные устройства и учетные записи хранилищ программного обеспечения.
Это изменение особенно примечательно. Программное обеспечение с открытым исходным кодом часто используется большим количеством предприятий и разработчиков для создания собственных приложений. Если злоумышленник может контролировать учетную запись сопровождающего важного проекта, он может вставлять вредоносный контент в обновления программного обеспечения или отправляемый код, тем самым затрагивая последующих пользователей. ФБР полагает, что атаки на цепочку поставок программного обеспечения с открытым исходным кодом могут стать важным новым направлением этой операции.
Дело, о котором объявило Министерство юстиции США, показало, что ранее в этом году разработчик, ответственный за поддержку библиотеки программного обеспечения JavaScript, участвовал в фальшивом совещании Teams. На встрече появился известный разработчику человек, который затем попросил его выполнить операции по ремонту из-за сбоев звука, что в конечном итоге привело к заражению компьютера разработчика. Злоумышленник пытается получить доступ к учетной записи хранилища программного обеспечения, которую он контролирует, и создать дополнительные риски в цепочке поставок. Соответствующие атаки в конечном итоге были обнаружены и заблокированы, не вызвав широкого распространения.
Министерство юстиции США также подчеркнуло, что операция FaceStealer отличается от недавней крупной кражи криптовалютной биржи Binance. В последнем замешана северокорейская хакерская группа, известная в США как Trader Traitor. ФБР ранее связывало кражу Binance с этой организацией, тогда как FaceStealer в основном внедрялся хакерскими группами, такими как Sapphire Sleet. Эти два понятия не следует путать.
Северная Корея имеет долгую историю использования криптовалюты для финансирования деятельности правительства и санкционированных программ вооружения, заявило Министерство юстиции США. Целью ареста было нарушение технической инфраструктуры FaceStealer и послужить напоминанием индустриям криптовалюты и программного обеспечения с открытым исходным кодом о необходимости быть более бдительными.
Этот инцидент также показывает, что искусственный интеллект и технологии дипфейков меняют способы киберпреступных атак. Раньше изображения знакомых на видеоконференциях часто становились важной основой для проверки личности, но теперь хакеры могут создавать чрезвычайно запутанные ложные сцены, крадя реальные аккаунты, записывая изображения реальных людей и генерируя ИИ-фейковые видеоролики. Для предприятий и разработчиков полагаться исключительно на видеозаписи, знакомые аватары или приглашения на встречи от аккаунтов знакомых уже недостаточно для подтверждения личности другой стороны.
Комментарии