Аннотация:
Apple продолжает усиливать защиту конфиденциальности и безопасности платформы Mac. Выпустив последнюю бета-версию macOS 27.3, Apple объявила о важных изменениях в «Полном доступе к диску» и связанных с ним интерфейсах управления устройствами, стремясь дать пользователям более четкое понимание того, к каким приложениям данных, особенно приложениям AI-агентов, есть доступ и какой объем контроля они имеют.
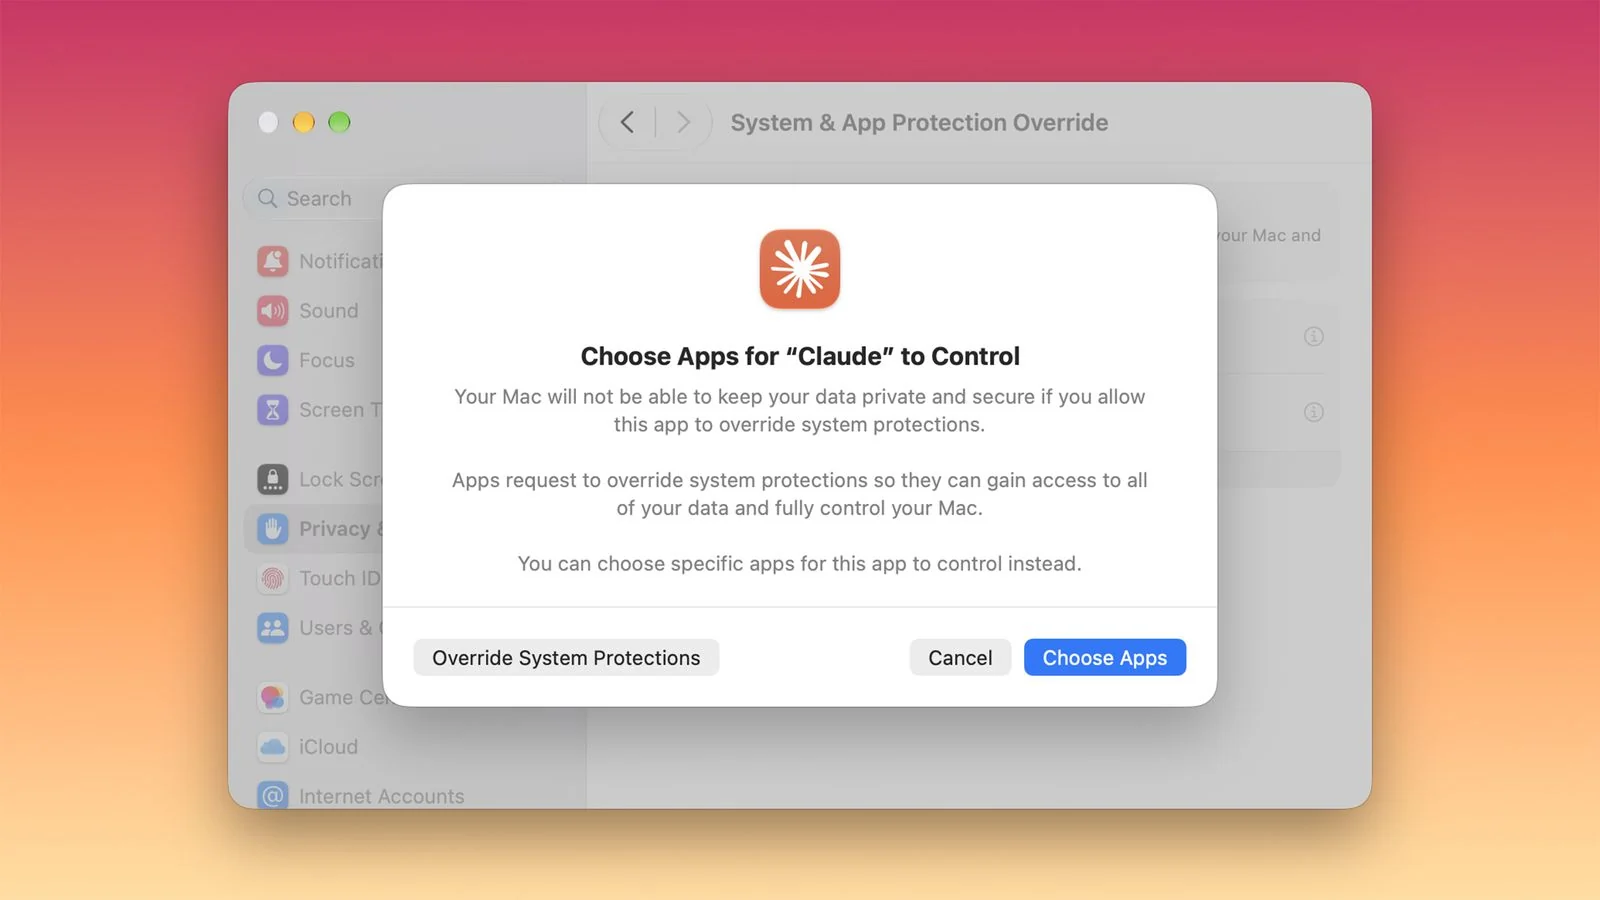
Согласно последним инструкциям Apple для разработчиков, это обновление изменит существующую систему разрешений. Первоначально унифицированные настройки «Контроль устройств и доступ к данным» будут разделены на две более понятные опции, а именно «Переопределение защиты системы и приложений» и «Доступность», чтобы помочь пользователям более интуитивно понимать содержимое авторизации.
В то же время Apple также упростила процесс предоставления разрешений. В будущем для завершения авторизации пользователям будет достаточно лишь выбрать соответствующую программу из списка приложений, и им больше не придется использовать несколько разных методов для настройки разрешений. Apple заявила, что этот шаг призван упростить управление разрешениями и одновременно повысить общую прозрачность.
В соответствии с новой моделью разрешений Apple будет поощрять пользователей предоставлять приложениям только те разрешения, которые необходимы для выполнения определенных задач. Например, при полном доступе к диску пользователи могут разрешить приложению доступ только к указанным папкам, а не предоставлять ему доступ ко всему системному хранилищу. Разрешения на управление системой также будут максимально ограничены необходимым объемом.
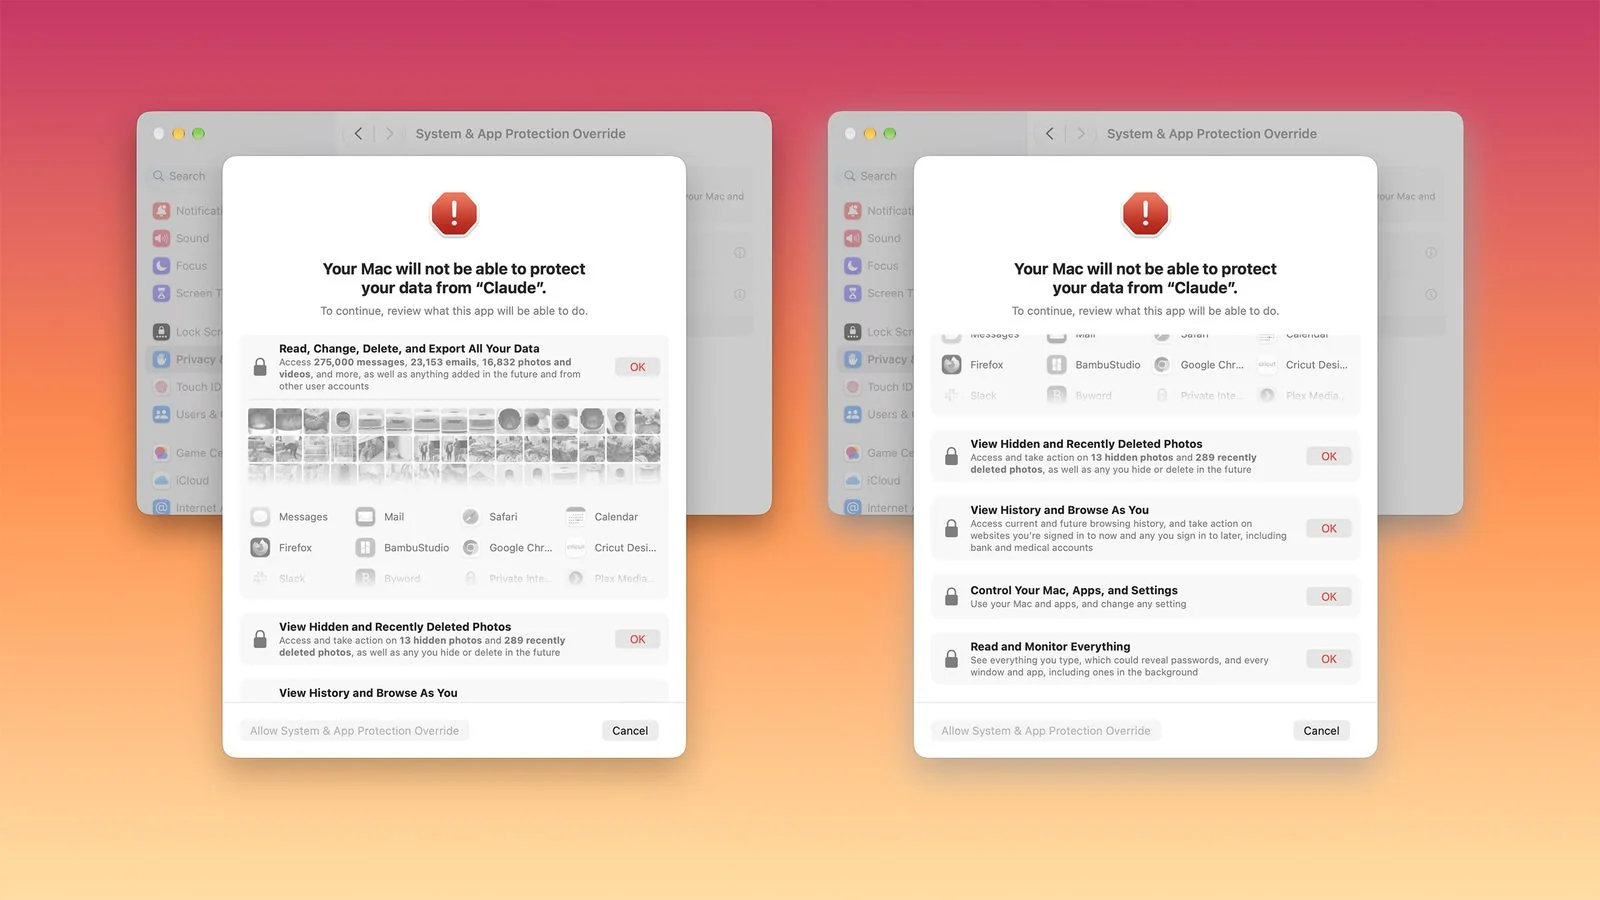
Чтобы расширить право пользователей на информацию, в macOS 27.3 в процессе авторизации также будет более подробно объяснено, к каким данным приложение сможет получить доступ и каким системным содержимым оно может управлять. Apple надеется помочь пользователям полностью понять потенциальные риски перед авторизацией с помощью более четкого механизма подсказок.
Кроме того, в новую систему добавлен механизм «спрашивать каждый раз». Пользователи могут установить некоторые конфиденциальные разрешения в режим запроса по требованию вместо того, чтобы постоянно открывать их после однократной авторизации. Таким образом, приложению необходимо повторно запрашивать согласие пользователя каждый раз, когда ему требуется доступ к соответствующим данным, что снижает риски безопасности, вызванные долгосрочными разрешениями.
В macOS 27.3 также появились подсказки визуальной прозрачности. Когда приложение контролирует другие приложения с помощью разрешения «Переопределение защиты системы и приложений», система отображает специальный индикатор в строке меню Mac, позволяя пользователям узнать в режиме реального времени, контролируется ли устройство в данный момент сторонним приложением.
Apple также напоминает разработчикам, что им необходимо настроить процесс загрузки приложений для новой структуры разрешений и обеспечить нормальную работу программного обеспечения только с ограниченными разрешениями на доступ к папкам или ограниченными разрешениями на управление приложениями, чтобы не влиять на работу пользователя.
Для программного обеспечения, которое использует разрешения на полный доступ к диску для выполнения задач резервного копирования, а также приложений, которые полагаются на разрешения доступа для доступа к службам доступности, Apple заявила, что разработчики могут подать заявку на получение специальной авторизации, чтобы вновь установленные пользователи могли по-прежнему получать возможности, аналогичные предыдущим версиям в среде macOS 27.3.
Apple также подчеркнула, что установленные приложения не будут затронуты немедленно. Существующие программы по-прежнему смогут работать таким же образом после обновления системы, а разрешения, ранее предоставленные пользователями, продолжат действовать. Новый механизм разрешений в основном нацелен на новые сценарии применения разрешений в будущем, а соответствующие подробности сертификации квалификации разработчиков будут объявлены позже.
На самом деле, еще в прошлом месяце Apple объявила, что изменит права доступа к полному диску на платформе Mac. Тогда компания отметила, что с быстрым развитием технологии агентов искусственного интеллекта некоторые разработчики использовали это разрешение способами, которые могут представлять угрозу безопасности. После предоставления полного доступа к диску приложение теоретически может получить доступ к пользовательским файлам, электронной почте, записям сообщений, истории просмотров и большому количеству других конфиденциальных данных, что создает риск утечки конфиденциальной информации.
Инсайдеры отрасли полагают, что по мере того, как агенты ИИ постепенно обретают способность выполнять сложные задачи от имени пользователей, их требования к системным разрешениям также растут. На этот раз Apple стремится найти баланс между удобством функций искусственного интеллекта, конфиденциальностью и безопасностью пользователей, уточнив объем авторизации, усилив подсказки о прозрачности и внедрив более строгие механизмы контроля.
По мере дальнейшего совершенствования последующих версий macOS 27.3 пользователи Mac смогут более детально управлять разрешениями приложений и иметь более четкое представление о фактическом объеме доступа к системе и личным данным со стороны приложений ИИ.
Комментарии