Аннотация:
Недавно компания Apple объявила, что еще больше ужесточит контроль разрешений «Полный доступ к диску» в macOS и планирует добавить новые механизмы безопасности для снижения рисков конфиденциальности, которые могут возникнуть после того, как агенты ИИ получат доступ к широкому спектру системных данных.
Apple заявила, что «полный доступ к диску» изначально был предназначен главным образом для обеспечения правильной работы резервного копирования и другого программного обеспечения, но по мере того, как агенты ИИ, которые могут управлять компьютерами автономно, становятся все более популярными, риски, связанные с этим разрешением, значительно возрастают. Apple считает, что когда ИИ-агент получает такой уровень доступа к системе, его потенциальное воздействие отличается от воздействия традиционных приложений, поэтому пользователи должны более четко понимать, какие разрешения они предоставили приложению.
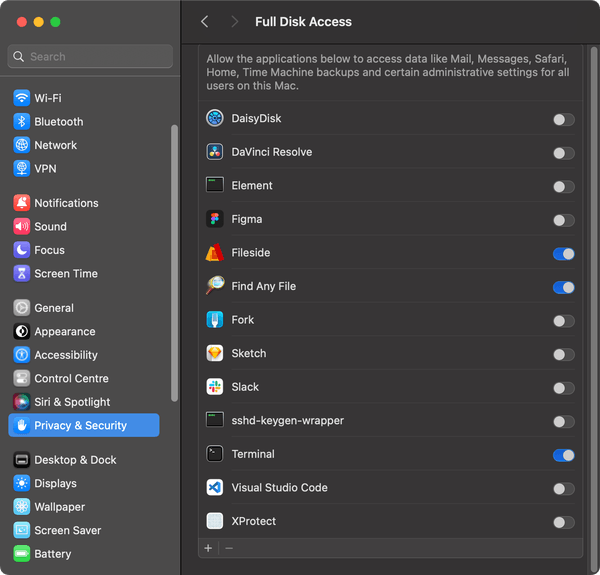
macOS в настоящее время позволяет пользователям вручную предоставлять приложениям разрешение «Полный доступ к диску» в разделе «Конфиденциальность и безопасность» системных настроек. После получения этого разрешения приложение может получить доступ к большому объему конфиденциальных данных на компьютере пользователя, включая файлы, электронные письма, сообщения, историю просмотров и т. д. Apple уже давно требует, чтобы такие разрешения были активно авторизованы пользователем.
Проблема в том, что существуют очевидные различия в том, как традиционные приложения и ИИ-агенты нового поколения используют эти разрешения. Агент ИИ может не только читать файлы, но и выполнять ряд операций автономно на основе инструкций пользователя. Когда он одновременно получает доступ к таким данным, как файлы, сообщения, электронные письма и т. д., модель ИИ может фактически обладать очень широким спектром цифровой информации о жизни пользователя.
В примечании для разработчиков Apple указала, что некоторые разработчики используют «полный доступ к диску» способом, который может подвергнуть пользователей риску, в результате чего приложения получают доступ к большому объему контента на устройстве пользователя, а сам пользователь может не до конца понимать, что означает это разрешение.
В результате Apple планирует в будущем добавлять новые элементы управления. Для тех приложений, которым требуется этот «чрезвычайный уровень» доступа, пользователям придется предпринять более явные действия для предоставления разрешения. Apple надеется, что за счет повышения порога авторизации и усиления подсказок пользователи будут иметь более четкое представление о том, к каким данным приложение может получить доступ, прежде чем принимать решение.
Это изменение последовало за серией инцидентов, связанных с безопасностью агентов ИИ на стороне Mac.
Недавно версия ИИ-агента Muse для Mac, выпущенная Meta, вызвала споры о конфиденциальности. Журналист Джейсон Атен утверждал, что Muse смог прочитать его личную информацию, и он полагал, что не предоставил приложению соответствующие разрешения. Впоследствии Meta отрицала, что Muse может читать контент в «Сообщениях» без авторизации пользователя, и заявила, что функция «Сообщения» в версии Muse для Mac полностью включена. Пользователи должны одновременно включить «Полный доступ к диску» и соединитель «Сообщения», чтобы Muse могла читать соответствующий контент.
Meta также объяснила, что Muse необходимо пройти несколько этапов разрешения на уровне приложения и на уровне системы macOS для чтения сообщений. Даже если само приложение имеет уязвимости, оно не сможет обойти эту системную защиту. Однако связанные с этим разногласия по-прежнему вызывают обеспокоенность по поводу границ разрешений агентов ИИ на настольных компьютерах.
Объявление Apple о настройке контроля разрешений не означает, что Muse действительно обошла механизм безопасности macOS, но отражает то, что Apple переоценивает новые риски, создаваемые агентами ИИ, с уровня операционной системы.
На самом деле, это не первый раз, когда Apple меняет механизм безопасности для агентов ИИ. На конференции WWDC в этом году Apple продемонстрировала новую архитектуру безопасности для Xcode и агентов кодирования AI. Новый механизм позволяет агентам получать доступ к файлам проекта в более ограниченной среде. Когда агент пытается прочитать или записать файлы, механизм системного уровня определяет, разрешить ли операцию на основе заранее заданных политик; если требуется авторизация пользователя, система явно делает запрос.
В то же время недавно появились сообщения об уязвимостях безопасности, связанных с версией ChatGPT для Mac. Сообщается, что в приложении были уязвимости, которые могли позволить злоумышленникам получить конфиденциальные данные. Хотя конкретный механизм уязвимости не совсем такой же, как «полный доступ к диску», эти инциденты в совокупности иллюстрируют, что, когда приложения ИИ превращаются из традиционного программного обеспечения для чата в «агентов», которые могут напрямую управлять компьютерами, риски, с которыми сталкивается традиционная система разрешений приложений, меняются.
Одно из самых больших отличий между агентами ИИ и обычными приложениями заключается в том, что они могут не только выполнять одноразовые операции, но и выполнять задачи непрерывно в зависимости от контекста. Например, пользователи могут попросить агента прочитать файлы, упорядочить информацию, изменить документы, запросить электронные письма или сообщения, а затем перейти к следующему шагу на основе результатов. Если объем разрешений достаточно велик, это означает, что ИИ-агент может непрерывно получать доступ и обрабатывать большие объемы персональных данных без вмешательства пользователя по каждому элементу.
Поэтому Apple особо подчеркивает, что по мере того, как агенты ИИ станут более автономными и мощными, риски, связанные с «полным доступом к диску», значительно возрастут. Apple заявила, что ее цель — не помешать пользователям предоставлять широкие разрешения приложениям искусственного интеллекта, а обеспечить, чтобы пользователи, которые действительно хотят это сделать, могли завершить авторизацию посредством очень четких действий и полностью понимать риски конфиденциальности данных, которые они берут на себя.
Это изменение также показывает, что агенты ИИ вносят новые изменения в модель безопасности операционной системы. Раньше безопасность системы в основном концентрировалась на том, может ли определенное приложение получить доступ к определенному файлу, камере или микрофону. В будущем акцент может сместиться на то, «что система искусственного интеллекта, которая может действовать автономно, может делать от имени пользователя».
Для Apple это означает, что macOS необходимо установить новые границы разрешений между удобством агентов ИИ и безопасностью системы. Поскольку все больше и больше продуктов искусственного интеллекта начинают напрямую интегрироваться в настольные операционные системы, то, как предоставить агентам возможности, необходимые для выполнения сложных задач, избегая при этом единой авторизации, которая раскрывает всю личную цифровую среду, становится новой проблемой, которую должны решить производители операционных систем.
Комментарии