Аннотация:
Согласно новостям, опубликованным охранной компанией SlowMist Technology, SlowMist недавно получила несколько сообщений о краже пользовательских активов. Расследование показало, что затронутые случаи были связаны с утечкой закрытых ключей, и эти пользователи установили или установили приложение FomoPeek. FomoPeek сам по себе не является криптокошельком, а инструментом, который помогает пользователям обращать внимание и отслеживать движение средств в цепочке, а также выдает оповещения пользователям при появлении в цепочке информации, которая может повлиять на рынок. Однако в ходе исследования выяснилось, что приложение имеет два встроенных функциональных модуля, не имеющих никакого отношения к заявленному бизнесу.
Встроенная платформа эксплойтов уровня ядра iOS, используемая для кражи информации:
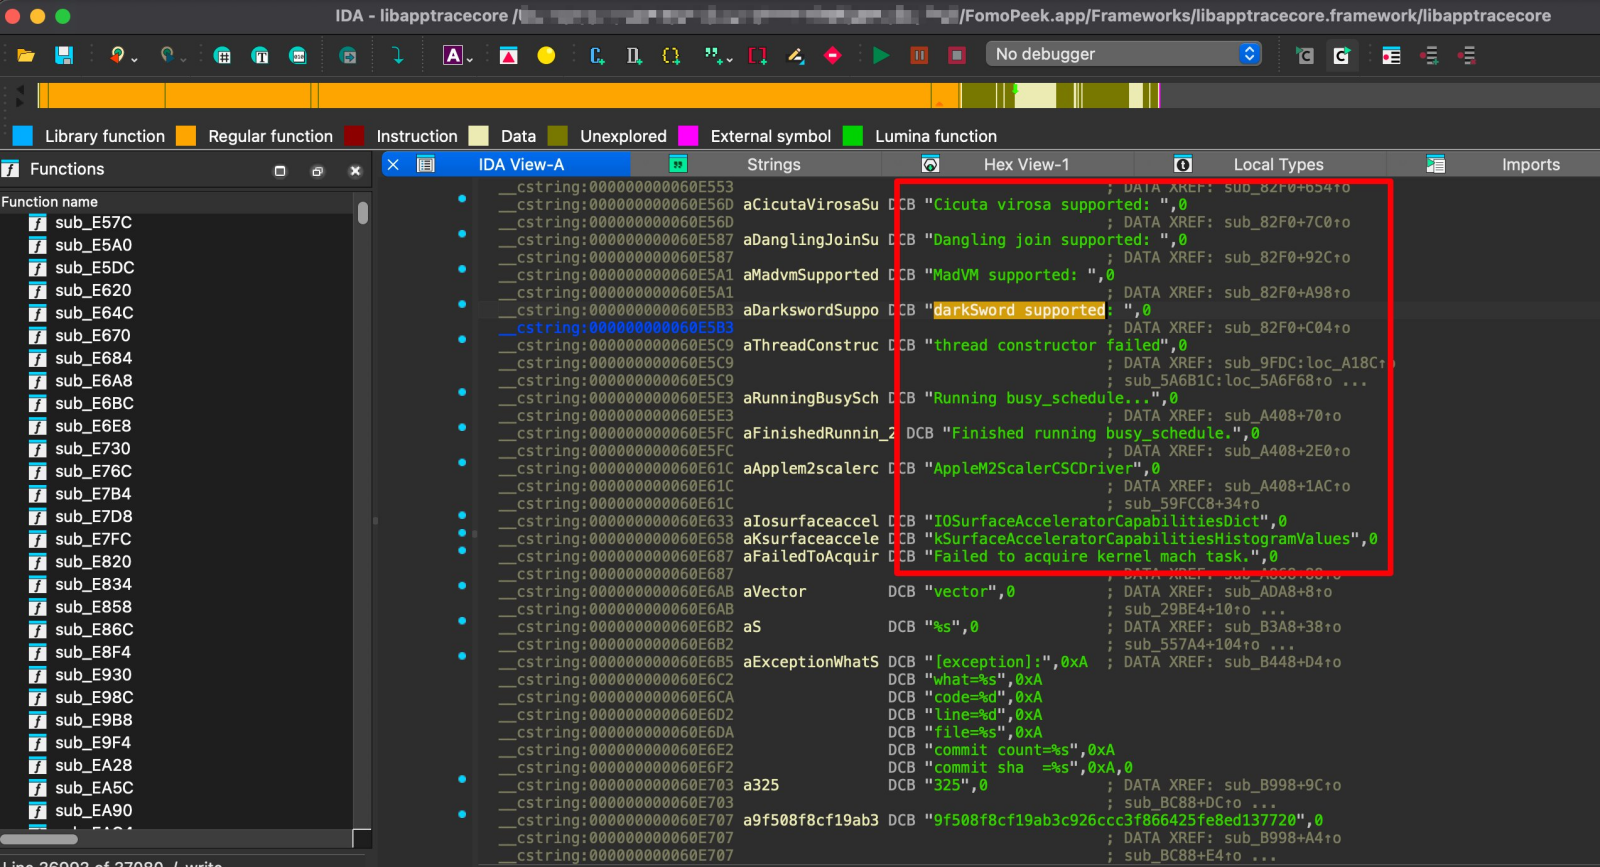
Встроенная среда эксплуатации уязвимостей на уровне ядра iOS в FomoPeek имеет множество различных методов эксплуатации. Платформа может автоматически выбирать метод атаки на основе модели устройства и фактической используемой версии iOS. Успешный эксплойт может позволить злоумышленнику выйти из песочницы iOS, получить доступ и расшифровать данные в связке ключей, а также прочитать файлы, принадлежащие другим приложениям на устройстве.
Это означает, что все конфиденциальные данные, хранящиеся на устройстве, такие как зашифрованные личные ключи кошелька, мнемонические/начальные фразы, учетные данные для входа, журналы чата, файлы и т. д., могут быть украдены хакерами и загружены на контролируемые злоумышленниками серверы. FomoPeek также может удаленно получать инструкции от злоумышленников.
Эта среда эксплуатации уязвимостей на уровне ядра может запускать атаки на iOS 12.0–iOS 18.7 и iOS 26.0–iOS 26.1, то есть используя уязвимости безопасности, исправленные Apple, для запуска атак. Если пользователи всегда используют последнюю версию iOS, уязвимости будут устранены и FomoPeek не сможет продолжать эксплуатировать уязвимости.
Предложите KOL заплатить, чтобы привлечь новых пользователей, чтобы привлечь больше пользователей к загрузке и установке:
Поскольку FomoPeek является новым проектом, он не может быть быстро загружен и использован большим количеством пользователей криптовалюты, поэтому приложение использует метод оплаты, чтобы пригласить KOL для продвижения и привлечения новых пользователей. На изображениях, просмотренных Bluepoint.com, видно, что KOL предлагает пользователям использовать реферальный код для загрузки и регистрации приложения FomoPeek, а затем новые пользователи могут получить вознаграждение в размере 7 долларов США. Что касается KOL, то они могут получить более высокие награды.
Таким образом, FomoPeek может быстро связаться с большим количеством пользователей в валютном кругу и побудить их загрузить приложение, а затем начать красть приватные ключи кошелька и передавать активы пользователей. Для пользователей криптовалюты, чьи активы были украдены, эта волна потерь оказалась очень тяжелой. Кошельки многих пользователей были опустошены напрямую, и активы было трудно восстановить.
iOS остается в безопасности, пока вы всегда используете последнюю версию:
Судя по текущей ситуации, в этих атаках на уровне ядра, скорее всего, будет использоваться серия эксплойтов DarkSword, которые представляют собой уязвимости безопасности iOS с высоким уровнем риска, о которых Google сообщил в марте 2026 года. После того, как Google уведомил Apple, Apple исправила уязвимость в последующих новых версиях, поэтому пользователи, использующие последнюю версию, не затронуты.
В целом система iOS по-прежнему безопасна. Предполагается, что пользователи всегда должны использовать последнюю версию и включать функцию автоматического обновления. Не отключайте обновления полностью, потому что iOS все больше и больше зависает по мере обновления. Для пользователей, находящихся в валютном кругу, использование последней версии iPhone+iOS имеет более высокий коэффициент безопасности. В конце концов, это связано с вопросами безопасности активов, поэтому безопасность является приоритетом.
Кроме того, злоумышленники из сообщества NodeSeek ранее опубликовали фейковую информацию о деятельности бесплатного VPS-сервера. В этой деятельности также использовалась серия атак DarkSword, а это означает, что этот тип ранее редкой атаки на уровне ядра начал атаковать обычных пользователей. Не скачивайте приложения из неизвестных источников и не открывайте незнакомые сайты — это тоже методы защиты, но в любом случае вам следует регулярно обновлять iOS.
Комментарии