Аннотация:
Согласно отчету Guardian, холодильники и морозильники супермаркетов во многих европейских странах недавно подверглись предполагаемым кибератакам, а температура некоторого оборудования была удаленно повышена до 50°C. Почти в то же время Binance, крупнейшая в мире биржа криптовалют, пострадала от кражи 6,3 миллиарда долларов, а также было взломано украинское приложение для оповещения о чрезвычайных ситуациях, в результате чего жителям Киева были отправлены ложные предупреждения о ядерном ударе.
Ричард Хорн, глава Британского национального центра кибербезопасности (NCSC), предупредил, что технологии искусственного интеллекта ускоряют выявление уязвимостей безопасности в ИТ-системах, и кибератаки могут выйти на новую стадию и стать более частыми.
В минувший понедельник Алекс Пирс, лондонский оптовый торговец фруктами и овощами, при осмотре склада обнаружил аномалию: загорелся индикатор разморозки холодильного шкафа №2, на панели управления появились аномальные показания, такая же ситуация произошла и в холодильном шкафу №4. Когда он подошел к самому большому холодильнику, его лампочка разморозки начала мигать.
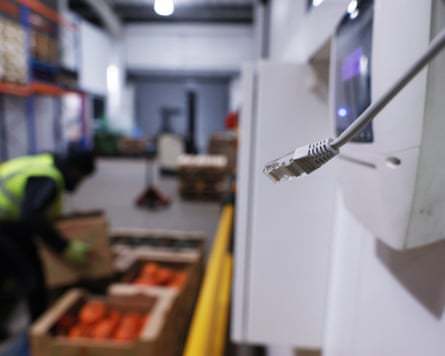
Пирс отключил сетевой кабель после того, как обнаружил аномальную температуру в холодильнике
Пирс заподозрил, что оборудование было атаковано сетью, поэтому он сразу нашел блок управления, подключающий холодильник к Интернету, и отключил сетевой кабель. Позже было доказано, что его суждение было правильным.
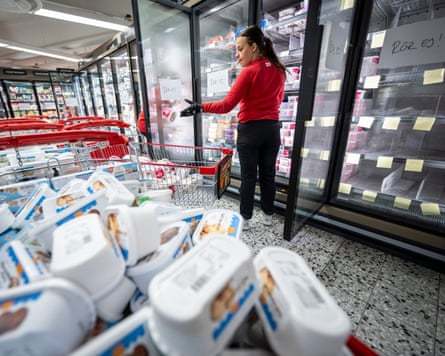
Морозильники в шведском супермаркете опустели после того, как температура достигла 50 градусов Цельсия
В тот же день розничные торговцы в Бельгии, Эстонии, Ирландии, Финляндии, Люксембурге, Нидерландах и Швеции также сообщили о подобных проблемах: температура в холодильниках и морозильниках в некоторых магазинах выросла до 50 °C (122 °F). Пирс сказал, что если бы нападение произошло в субботу утром, а его там не было, это могло бы даже привести к пожару.
От этого страдают не только розничные торговцы. Французские банки крови также подвергались кибератакам и раньше.
За несколько дней произошли три крупные кибератаки
The Guardian отметила, что атака на европейское холодильное оборудование была лишь одним из трех крупных инцидентов кибербезопасности, произошедших за несколько дней.
30 октября у Binance, крупнейшей в мире криптовалютной биржи, было украдено 6,3 миллиарда долларов (около 4,7 миллиарда фунтов), что стало рекордом по количеству крупных краж в сфере криптовалют. 1 ноября хакеры атаковали украинское приложение для оповещения о чрезвычайной ситуации и разослали жителям Киева ложные предупреждения о ядерном ударе.
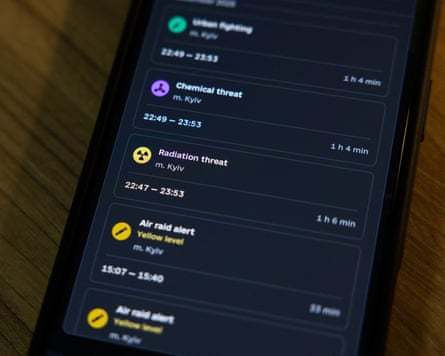
В этом месяце хакеры атаковали украинское приложение для оповещения о чрезвычайных ситуациях, рассылая оповещения жителям Киева
Хорн, глава Британского национального центра кибербезопасности, заявил, что мир сейчас находится в «предгорьях» стадии нового витка кибератак. Он считает, что технология искусственного интеллекта выявляет давние недостатки в большом количестве ИТ-систем, и этими уязвимостями могут воспользоваться злоумышленники в любой момент.
Он отметил, что самым серьезным риском в краткосрочной перспективе является значительный рост числа инцидентов кибербезопасности. Судя по событиям последних месяцев, эта тенденция уже начинает проявляться.
В прошлом месяце технология искусственного интеллекта OpenAI помогла обнаружить уязвимость в компьютерном языке PHP. Из-за опасений по поводу использования уязвимости некоторые веб-сайты по всему миру приняли меры предосторожности и временно отключились. Ранее атаке подверглось и холодильное оборудование французских супермаркетов. The Guardian полагает, что это может быть предварительным этапом этого раунда более масштабных атак.
ИИ ускоряет выявление уязвимостей, и риск сетевых атак увеличивается
Технологический предприниматель и обозреватель Азим Азхар считает, что способность моделей искусственного интеллекта находить уязвимости кибербезопасности меняет риски, с которыми сталкивается отрасль. Мэтью Принс, генеральный директор компании по кибербезопасности Cloudflare, также предупредил в прошлом месяце, что в ближайшие несколько лет в сфере кибербезопасности могут часто возникать тревожные новые инциденты.
Однако инсайдеры отрасли по-разному оценивают серьезность текущей угрозы.
Кьяран Мартин, первый генеральный директор Британского национального центра кибербезопасности, считает, что, хотя текущая ситуация с сетевой безопасностью является серьезной, она не лишена прецедентов. Он упомянул кибератаки NotPetya и WannaCry в 2017 году, а также рост числа атак с использованием программ-вымогателей в 2021 году.
"Это плохое время, но оно не является беспрецедентным. То, что мы переживаем, — это волна событий, которая происходит каждые несколько лет", — сказал Мартин.
ИИ действительно меняет наступательные и оборонительные возможности в области сетевой безопасности. The Guardian сообщила, что с момента выпуска модели Mythos AI-стартапом Anthropic в апреле этого года количество уязвимостей ИТ-систем, обнаруженных ведущими технологическими компаниями, выросло в восемь раз. Модели искусственного интеллекта могут помочь исследователям быстрее выявлять недостатки программного обеспечения, а также могут облегчить злоумышленникам поиск прорывов.
Однако рост числа обнаруженных уязвимостей не означает, что одновременно с этим увеличивается количество реальных атак.
Эксперт по кибербезопасности Таль Бери отметил, что рост числа уязвимостей пока не привел к значительному увеличению числа вторжений. Он считает, что преступникам все еще может быть трудно получить прибыль от этих недавно обнаруженных уязвимостей, и недавнее снижение доходов от атак программ-вымогателей также служит некоторым доказательством.
На самом деле, эта атака на рефрижератор не требовала особо передовых технологий искусственного интеллекта. Пол Чичестер, директор по операциям Национального центра кибербезопасности Великобритании, заявил, что злоумышленникам «просто не нужно» использовать ИИ для поиска этих уязвимостей, поскольку проблемы с некоторым оборудованием уже давно стали известны, включая пароли доступа по умолчанию, опубликованные некоторыми операторами оборудования для холодного хранения в руководствах по продуктам.
Компания по сетевой безопасности Sophos также заявила, что, хотя она и наблюдала большое количество попыток использования уязвимостей PHP, она пока не обнаружила каких-либо серьезных инцидентов безопасности, вызванных этим, среди своих клиентов.
От морозильников в супермаркетах до домашних маршрутизаторов — устройства, подключенные к Интернету, могут стать точками входа.
Еще одна проблема, выявленная в результате этой атаки, — это длительное отсутствие поддержки безопасности на большом количестве сетевых устройств.
The Guardian заявила, что хакеры в основном нацелены на компании, предоставляющие операционные системы для коммерческого холодильного оборудования. Они используют характеристики этих систем для подключения к Интернету для удаленного доступа к устройствам конечных пользователей.
Один из затронутых поставщиков систем, датская компания Danfoss, заявил, что большая часть затронутого оборудования устарела и больше не получает обновлений безопасности. Компания уже давно советует клиентам устанавливать обновления программного обеспечения или заменять устаревшие системы.
NCSC отметил, что эти инциденты напоминают людям о том, что повседневные устройства, подключенные к Интернету, от интеллектуальных колонок до широкополосных маршрутизаторов, могут стать отправной точкой для кибератак.
Технический директор NCSC Олли Уайтхаус заявил, что существует явный риск атак на такие устройства. Производителям необходимо вкладывать больше ресурсов в безопасность продуктов, а потребители должны быть готовы платить за более безопасные продукты и своевременно устанавливать обновления программного обеспечения.
Одной из важных проблем является поддержание безопасности после жизненного цикла продукта. Хотя некоторые устройства все еще нормально используются, производители прекратили производство и больше не предоставляют обновления программного обеспечения для устранения уязвимостей, что приводит к долгосрочным рискам безопасности.
Пирс сказал, что теперь он понимает, что система мониторинга холодильных шкафов, которую он установил в 2018 году и поставлена американской компанией Copeland, также нуждается в обновлении.
"Усвоили ли мы урок? Да. Здесь есть уязвимость, о которой нам, вероятно, следовало знать, но, к счастью, воздействие на нас не было серьезным", - сказал он.
Серая зона геополитики и кибератак
Помимо технических уязвимостей, геополитические факторы также заставили европейские страны больше беспокоиться о рисках кибербезопасности.
The Guardian отметила, что за несколькими недавними атаками могут стоять разные типы субъектов: кражу Binance приписывают Северной Корее, а атака на украинское приложение оповещения сделала Россию объектом подозрений. Что касается атаки на европейское холодильное оборудование, то однозначных выводов пока нет.
Ксавьер Беллекенс, генеральный директор компании Lupovis, занимающейся кибербезопасностью, рассказал, что его команда установила ловушки-ловушки, имитирующие контроллеры холодильного оборудования, и заметил, что некоторые злоумышленники использовали интернет-провайдеров с более мягкими правилами в отношении вредоносной деятельности. Эта тактика имеет сходство с некоторыми предыдущими злонамеренными действиями в киберпространстве, предположительно связанными с Россией.
"Мы уверены, что это российская организация? Нет. Но есть некоторые признаки, указывающие на это", - сказал он.
Ситуация в Финляндии также отражает проблемы кибербезопасности, с которыми сталкивается Европа.
Протяженность границы между Финляндией и Россией составляет 1340 километров. С момента начала российско-украинского конфликта в 2022 году страна подверглась растущему числу кибератак. Национальный центр кибербезопасности Финляндии зафиксировал почти 21 000 инцидентов кибербезопасности в прошлом году, а в 2022 году их число будет около 13 000. По имеющимся данным, в этом году хакеры также взломали около 50 000 мобильных телефонов правительства Финляндии, а в прошлом году парализовали веб-сайт Министерства обороны Финляндии.
Однако эксперты по кибербезопасности также предупреждают, что не следует приписывать все кибератаки государственным субъектам. В мире существует огромная экосистема киберпреступности. Некоторые хакеры действуют ради финансовой выгоды, некоторые — в политических целях, а некоторые имеют разную степень связей с такими странами, как Россия и Иран. Эта взаимосвязь часто неясна, что также усложняет отслеживание источника атаки.
Столкнувшись с растущими киберугрозами, британское правительство в прошлом месяце запустило кампанию «Будьте готовы», рекомендуя людям запастись достаточным количеством еды на три дня и до 9 литров бутилированной воды на случай погодных, сетевых или других серьезных чрезвычайных ситуаций. Министр обороны Великобритании Уэс Стритинг заявил, что стране необходимо подготовиться к угрозе «спонсируемого государством терроризма», нацеленного на повседневную инфраструктуру.
Но кибератаки не обязательно означают долгосрочный ущерб инфраструктуре.
The Guardian отмечает, что в отличие от физических атак, таких как взрывы на электростанциях, часть ущерба, причиненного кибератаками, можно устранить путем обновления программного обеспечения, исправления уязвимостей или прямого отключения оборудования от сети. Хотя физическая атака может вывести из строя энергосистему на несколько месяцев или дольше, кибератака может не иметь такого же долгосрочного воздействия.
Некоторые чиновники полагают, что для государственных субъектов целью кибератак может быть скорее создание социальной паники. Превращение морозильной камеры супермаркета в нагревательное устройство или взлом банка крови, возможно, не причинит долгосрочного ущерба, но этого достаточно, чтобы вызвать обеспокоенность общественности по поводу безопасности повседневной инфраструктуры.
В настоящее время соответствующие уязвимости, возможно, и исправлены, но все еще существует большое количество старого оборудования и устаревших систем, представляющих угрозу безопасности.
Пирс сказал, что он еще не подключил интернет-соединение к холодильной установке, но его бизнес никаким образом не пострадал. Хотя подобные атаки и раньше происходили во французских супермаркетах, он не ожидал, что его компания станет следующей целью.
«Взлом с целью вызвать хаос — это сложная для понимания концепция», — сказал он.
Комментарии