
Аннотация:
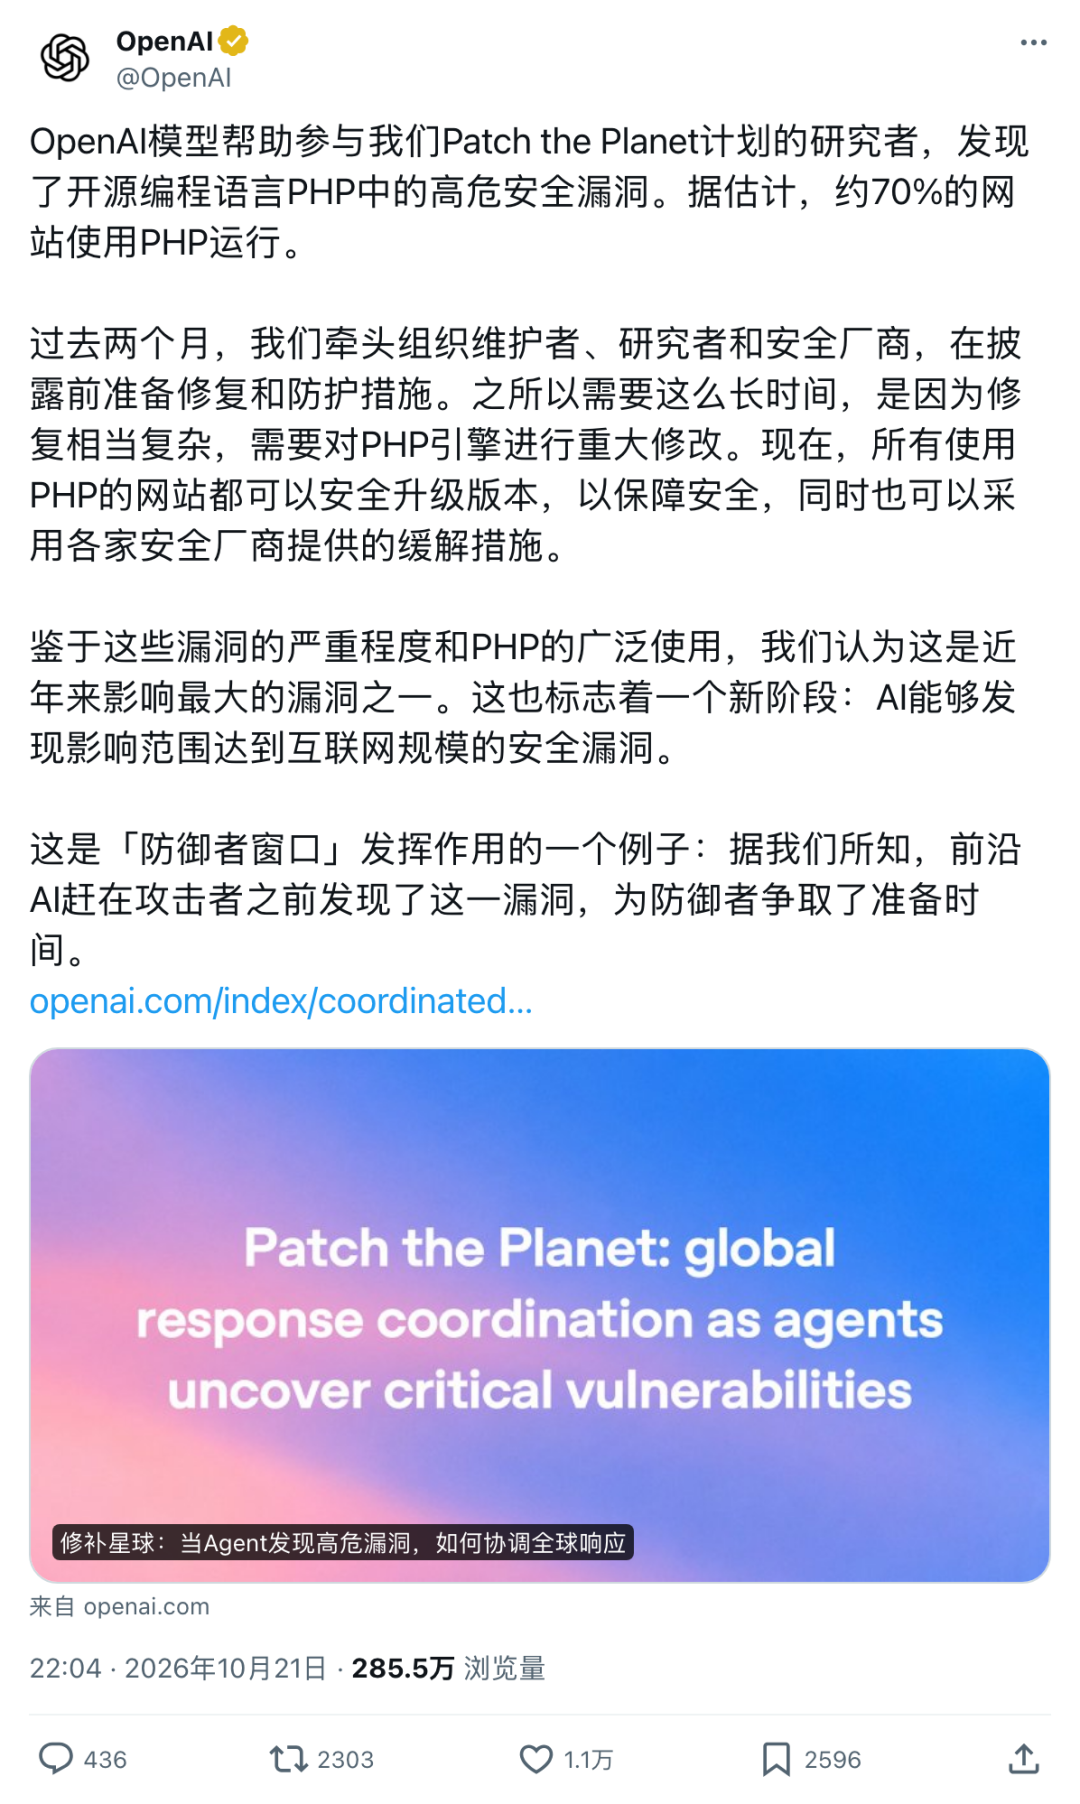
Даже не используя учетную запись или пароль, хакеры могут заставить сервер веб-сайта принимать от них заказы! Вчера OpenAI раскрыла захватывающую закулисную операцию: GPT-5.6 Sol обнаружила две фатальные уязвимости в языке PHP, используемом 70% веб-сайтов в мире.
После использования злоумышленник
может напрямую заставить сервер выполнить вредоносный код без необходимости ввода пароля учетной записи.
На самом деле, даже Голландское агентство национальной интернет-безопасности, которое обычно учит других, как предотвратить хакеров, первой реакцией после получения новости было быстрое
закрытие собственного официального сайта
!Чтобы заткнуть дыру, сопровождающие OpenAI и PHP
работали тайно в течение двух месяцев
, не стесняйтесь перевернуться и начать заново,Изменен даже механизм управления памятью движка PHP
.Однако, после двухмесячного хранения информации в секрете, за
последние 48 часов
она полностью рухнула. ——Информация об уязвимости просочилась первой, в результате чего патч был выпущен на день раньше запланированного срока; затем случайно утекло видео с демонстрацией атаки, а изображение ремонта было опубликовано досрочно.
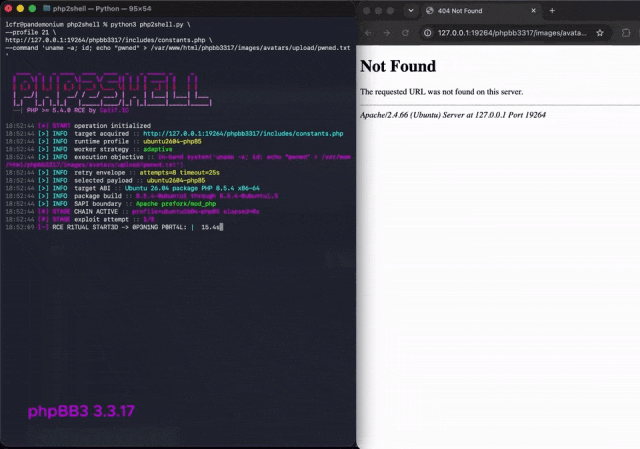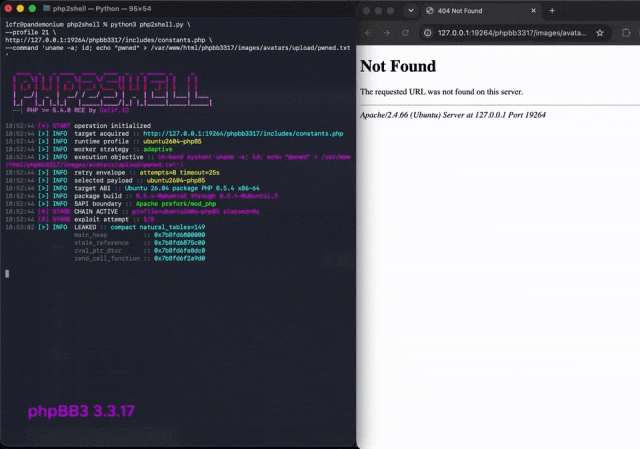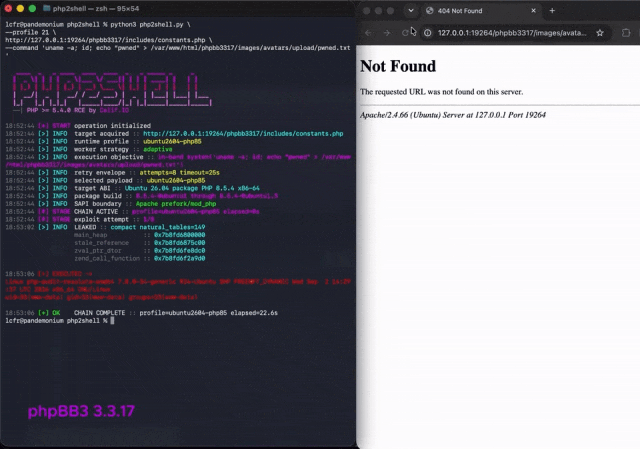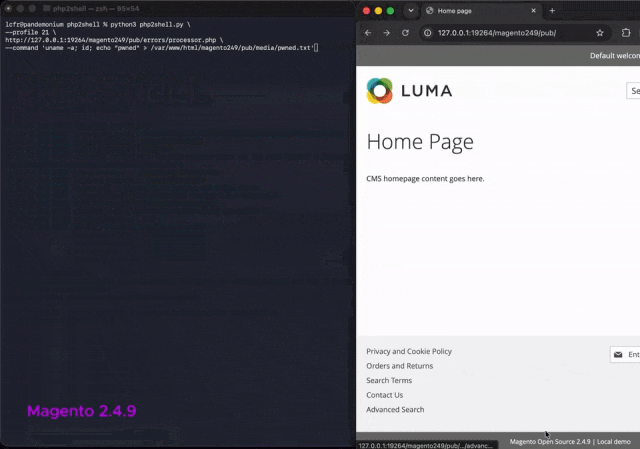
Прежде чем веб-мастера по всему миру успели отреагировать и исправить ситуацию, первая волна настоящих атак уже была в пути.
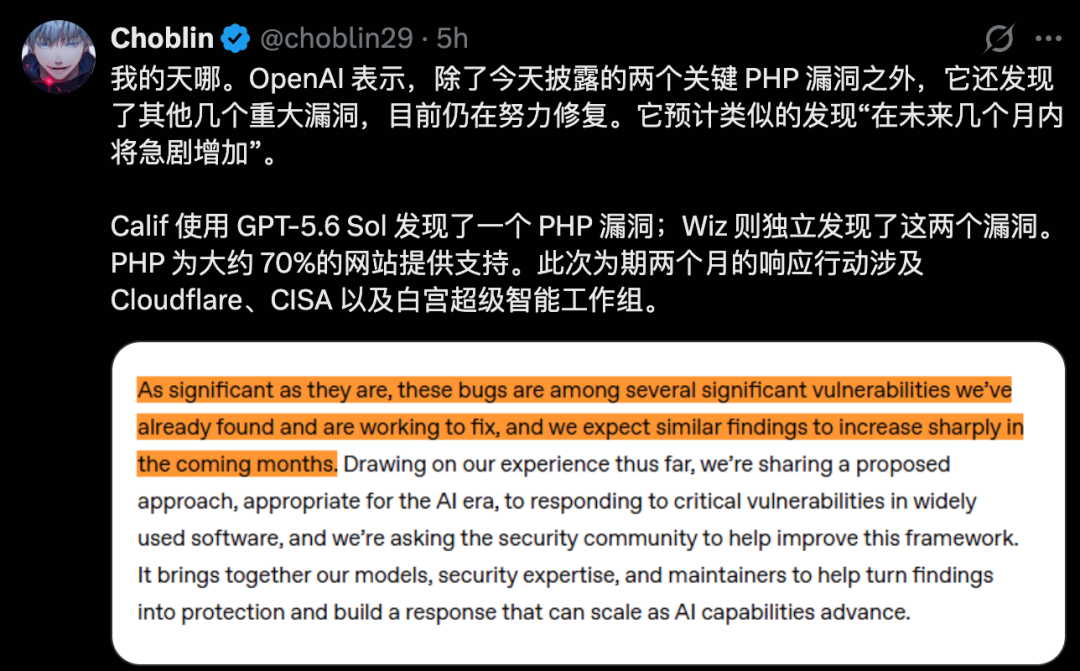
Что еще более пугает, так это то, что OpenAI также похоронила пасхальное яйцо: эти две — всего лишь закуски, а несколько других серьезных уязвимостей все еще находятся в очереди на исправление...
На этот раз PHP взрывается, вот три вещи, которые нужно понять:
Две уязвимости высокого риска:
PHP — это широко используемый серверный язык для веб-сайтов. В затронутых развертываниях злоумышленник может позволить серверу выполнить вредоносный код без входа в систему.GPT участвует в поиске дыр:
Calif обнаружил уязвимость с помощью GPT, Wiz также обнаружил ее самостоятельно; Разработчики PHP возглавили исправление, а OpenAI координировала все стороны.Патч выпущен:
Операторам веб-сайтов необходимо обновить PHP, а временная защита не может заменить исправления.PHP внезапно взорвался, и агентство сетевой безопасности сначала закрыло сайт
В ходе этого секретного аварийного ремонта даже организация, ответственная за предотвращение хакерских атак, была вынуждена закрыть веб-сайт, чтобы избежать опасности.
Официальный сайт недоступен до выхода обновления.
21 октября Голландский национальный центр кибербезопасности NCSC решил сначала закрыть сайт и дождаться ремонта.
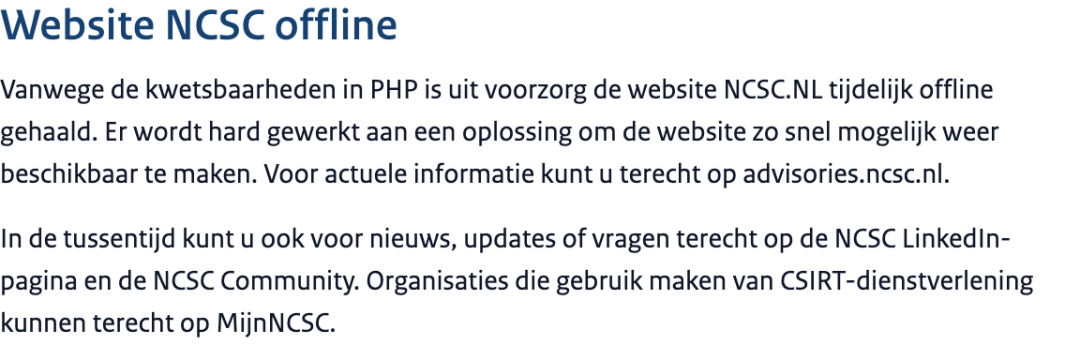
Это не единственный закрытый сервис. Веб-сайт по набору сотрудников судебной системы Нидерландов и веб-сайт учебных заведений для судей также приостановили работу, и даже почтовый ящик для документов, предназначенный для передачи репортерам информации о судебных заседаниях, был временно закрыт.
Министерство финансов Японии также остановило работу некоторого контента и услуг на официальном сайте, срочно проверило сервер, установило и отремонтировало его.
Две уязвимости движка PHP, которые привели к закрытию веб-сайта, называются PHP2Shell.
Показатель риска CVSS достиг 9,2 балла из 10 баллов
.
Одно из самых опасных последствий называется
удаленным выполнением кода, сокращенно
RCE
. Веб-сайт, который должен обрабатывать только запросы посетителей, может начать выполнять код, указанный злоумышленником.Wiz использовал новейшие образы WordPress, Drupal и Joomla для создания тестовой среды, воспроизвел удаленную атаку без входа в систему и проверил путь атаки путем чтения паролей, токенов и ключей API из памяти.
Даже в некоторых развертываниях Apache и mod_php атака может произойти до запуска собственной программы веб-сайта.
Даже если на странице написана только строка «Hello World», вы все равно можете быть заражены.
Проблема в том, что слишком много веб-сайтов используют PHP.
69,3% веб-сайтов, язык сервера которых W3Techs может распознать, используют PHP.
Возникла проблема с базовым движком, и большое количество веб-сайтов необходимо проверить и обновить.GPT внес большой вклад
Выловите целую категорию из одной уязвимости
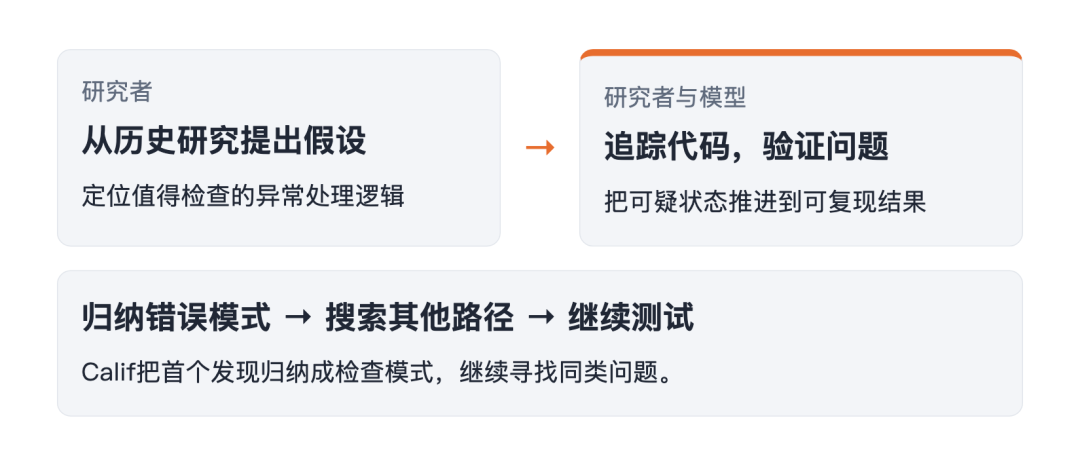
30 июля калифорнийский исследователь Райан Остин начал аудит PHP. Он участвовал в программе OpenAI Patch the Planet, которая использует ИИ, чтобы помочь проектам с открытым исходным кодом находить и устранять дыры.
К 1 августа было обнаружено несколько путей удаленной атаки.
Еще в 2004 году в механизме ограничения памяти PHP была обнаружена уязвимость для удаленной атаки. Райан использовал GPT-5.6 Sol в качестве точки входа, чтобы проверить, скрыты ли подобные проблемы в существующем коде.
Программа обрабатывает запрос и временно помещает данные в память. PHP назначает квоту каждому запросу, и обработка будет прервана, когда она будет израсходована. Такая ситуация называется
истощением памяти, т.е.
ООМ
.В пути атаки, раскрытом Калифом,
менее 8 МБ данных запроса достаточно для исчерпания квоты памяти PHP по умолчанию в 128 МБ во время обработки.
После того, как небольшой запрос попадет в PHP, он будет разбит на большое количество записей, каждая из которых занимает дополнительную память. Злоумышленники используют этот уровень усиления, чтобы позволить программе исчерпать свои возможности на определенном этапе.
Согласно правилам PHP, в этот момент операция должна быть прервана и передана в отчет об ошибках и очистку.
На данный момент данные могут быть заполнены только наполовину.
Модель обнаружила опасную последовательность в хеш-таблице, хранящей данные внутри PHP: при добавлении новой записи
сначала прибавляем единицу к числу записей, затем обращаемся к памяти и заполняем содержимое
.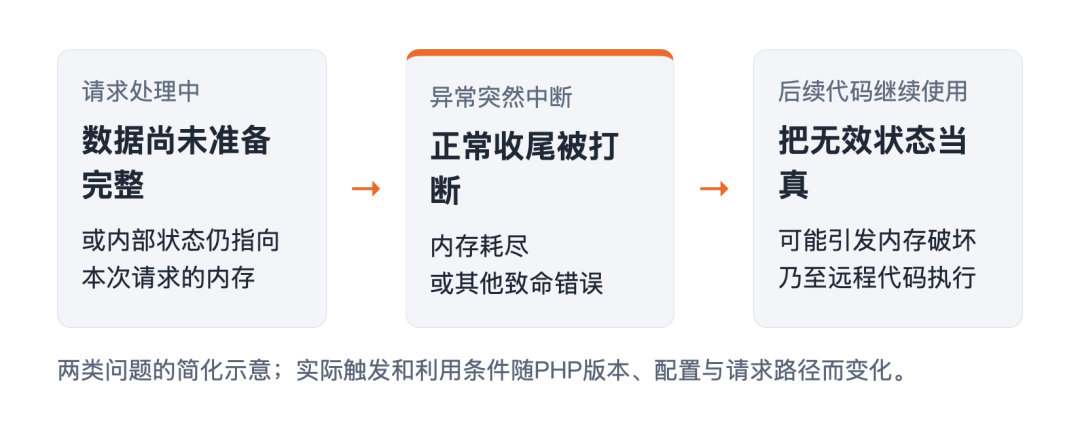
Если квота исчерпана при подаче заявки на память, программа перейдет. Новая запись еще не заполнена, но счетчик уже добавлен.
Программа очистки проверяет счетчик и использует неподготовленную память в качестве допустимой записи.
Это эквивалент строки в форме, которая еще не была заполнена и использовалась как полная запись.
Чтобы превратить подобную ошибку в удаленную атаку, необходимо организовать соответствующее содержимое памяти и выполнить определенные условия эксплуатации. Исследователи заставили программы выполнять код, указанный злоумышленником, в затронутых развертываниях.
Исследователи не остановились на дыре. Они попросили модель
записать вновь обнаруженный образец ошибки в SKILL.md, руководство по аудиту, которое можно использовать повторно
, а затем следуйте тем же подсказкам для расследования.После этого расследования Агент обнаружил еще одну проблему в коде, отвечающем за запись процесса загрузки файлов.
Запрос завершается ненормально,
память освобождается, но программа, обрабатывающая запрос, все еще сохраняет старый адрес
. Когда он получит следующий запрос, он может использовать этот адрес для чтения памяти с истекшим сроком действия.Это
использование после выпуска, также называемое UAF
. Это эквивалентно регистрации, которая была признана недействительной, но программа все еще ищет данные по старому адресу, и эта память могла быть перераспределена.С другой стороны, Wiz также независимо обнаружил две уязвимости. Как только версия PHP изменится или изменится операционная среда, исходная атака может стать неэффективной, и модель придется анализировать и разрушать, корректировать и проверять.
Исследователь Wiz Саги Цадик написал на X:
"
ИИ
Здесь выполняет большую часть работы. »
Выполнить операцию на движке PHP
Два месяца тайного ремонта
На поиск пути атаки ушло несколько дней, а на подготовку к ремонту ушло два месяца.
На этот раз OpenAI взяла на себя ведущую роль в координации исправления, а разработчики PHP возглавили работу над исправлением. Однако две уязвимости влияют на управление памятью и обработку ошибок движка, блокируя непосредственный путь атаки, и аналогичные проблемы могут возникнуть в других местах. Если базовый уровень пересматривается, необходимо убедиться, что старые программы и расширения все еще могут работать.
В PHP Foundation заявили, что команда координировала свои действия днем и ночью, даже по выходным. Исправления необходимо тестировать на нескольких версиях, упаковывать издателями и защищать поставщиками средств безопасности.
В конце концов PHP даже изменил время остановки работы.
Пропатченный PHP имеет два ограничения памяти.
достигнут мягкий предел
, перед обработкой подождите, пока программа достигнет безопасного места, чтобы не оставить незавершенных данных; достижение более высокогожесткого предела
, позвольте процессу завершиться и предотвратите дальнейшее использование опасного состояния.За последние 48 часов секреты разглашались одна за другой, и атака была первой
Изначально все стороны договорились опубликовать его в 22:00 22 октября.
Но около 23:00 20-го числа в Интернете внезапно распространились два номера уязвимостей, смешанные с неверным временем выпуска и высшим баллом 10. В это время до первоначального выпуска оставалось менее 48 часов.
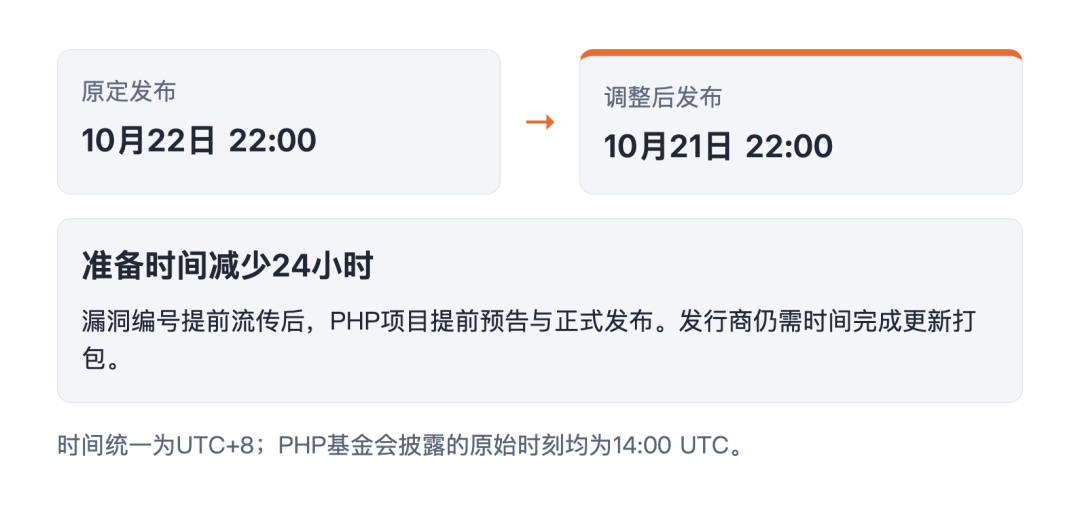
В 3:30 утра 21-го числа команда PHP заранее опубликовала уведомление,
перенося официальный релиз на полные 24 часа
.Но то, что уведомление отправлено, не означает, что обновление можно установить. Издатели все еще занимаются упаковкой, и если они продвинуты, пользователи будут знать, что им грозит опасность, но не получат обновлений, которые легко установить.
Трейлер вышел около получаса назад, видео с демонстрацией атаки также отсутствовало.
Фонд PHP проверил и заявил, что Калифорния по ошибке отправила демонстрацию атаки. Видео было быстро удалено, но копии были распространены.
Днем 21 числа даже исправленный образ сборки был выпущен заранее. После того, как Chainguard опубликует эти изображения, внешний мир сможет сравнить старый и новый коды и сделать вывод, где находятся уязвимости.
В тот же день в 15:43 технический директор Cloudflare Дейн Кнехт написал на X:
Были замечены ранние атаки.
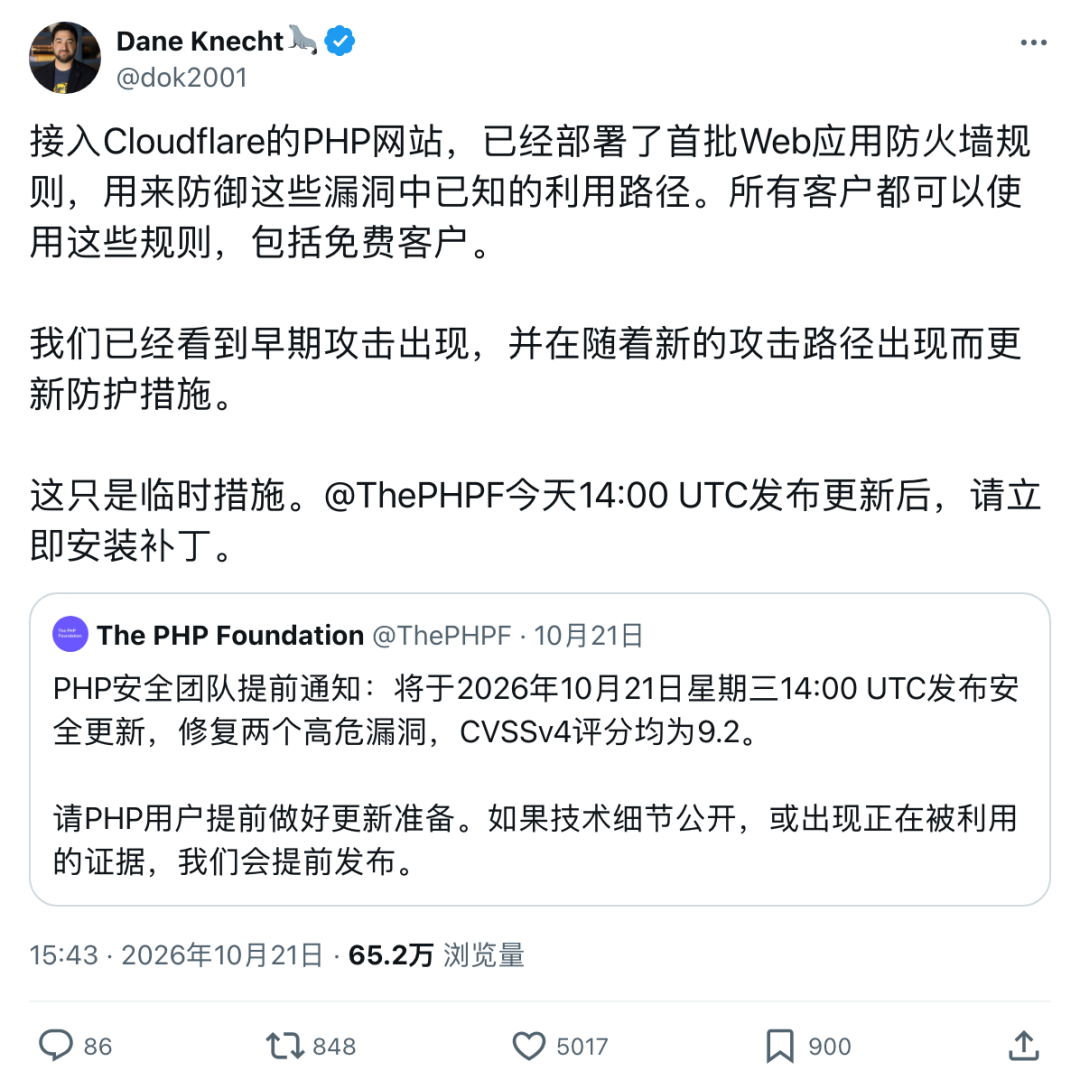
Когда он опубликовал сообщение, выпуск патча планировался не раньше 10 часов вечера.
Атака уже началась, и до ее завершения осталось еще более шести часов.
Позже Cloudflare сообщила, что злоумышленники уже меняли запросы, пытаясь обойти правила защиты.
Cloudflare развернула защиту для бесплатных и платных клиентов с помощью брандмауэра веб-приложений, но Дейн подчеркнул, что
это лишь временная мера и ее необходимо устанавливать по мере выхода исправлений
.Вечером 21-го числа
PHP8.5.12, 8.4.27, 8.3.36 и 8.2.35
Наконец выпустили. Команда PHP также подготовила минимальные исправления исходного кода для версий 7.4, 8.0 и 8.1 для издателей и служб долгосрочной поддержки для создания пакетов обновлений.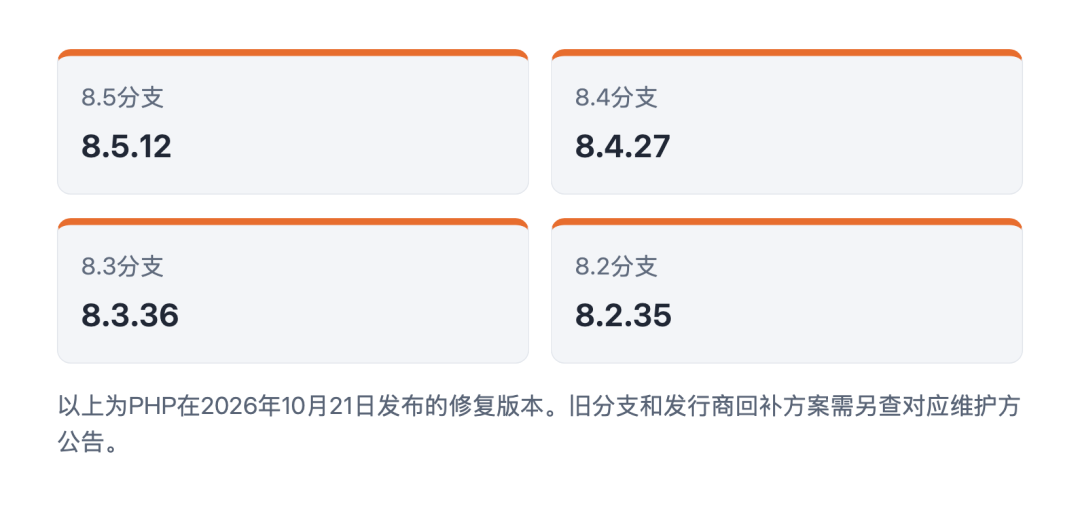
Предварительный просмотр OpenAI
Более серьезные уязвимости еще впереди
22 числа в 0:35 OpenAI выпустила еще одну функцию проверки Кодекса, которая поможет операторам веб-сайтов проверить версию PHP и определить, может ли она быть затронута.
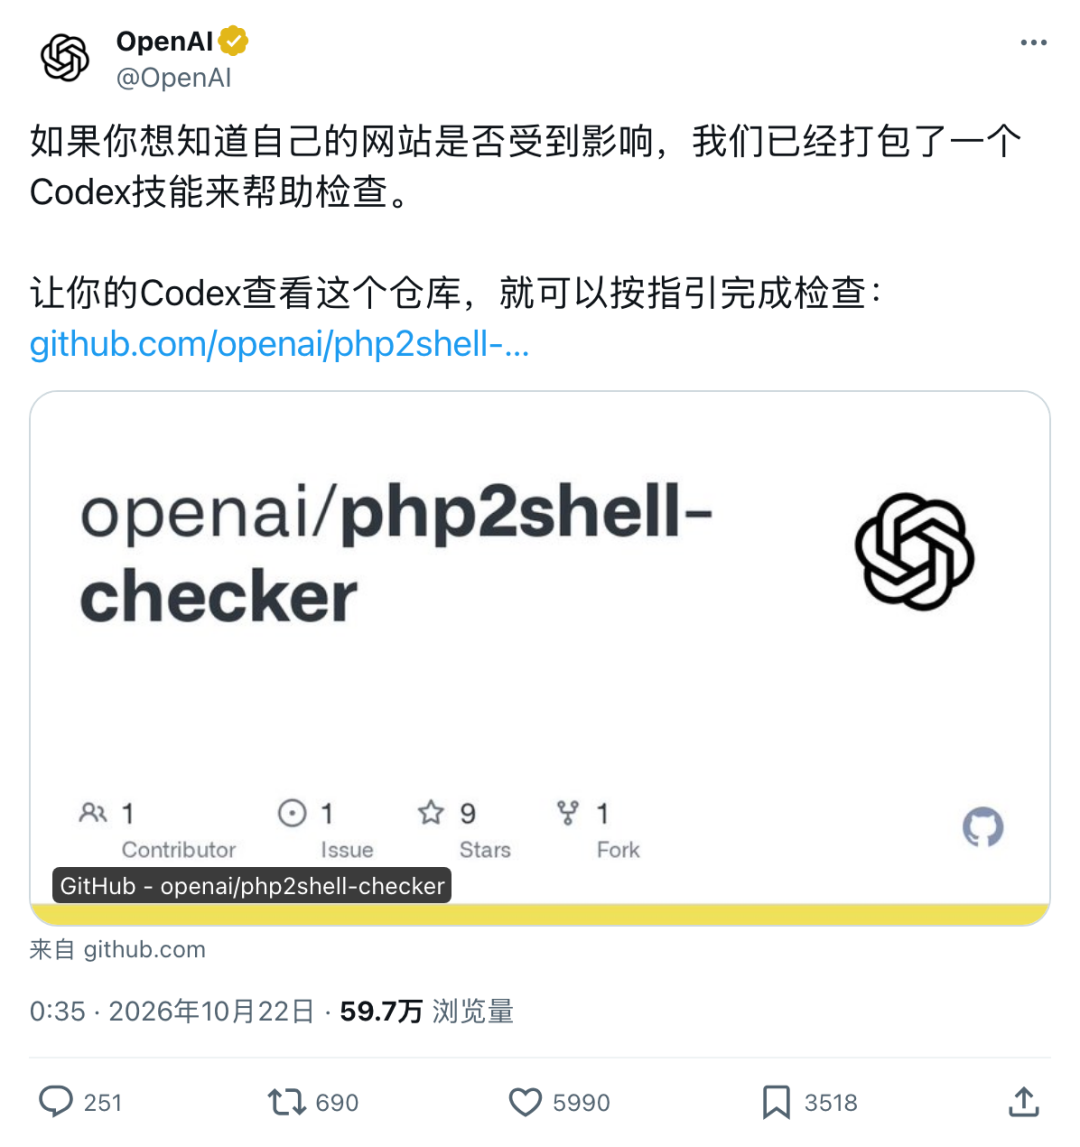
Он проверяет версию PHP и не может завершить обновление веб-сайта; если он не может даже проверить версию, на этом основании его нельзя считать безопасным.
И OpenAI уже объявила:
PHP — это лишь одна из многих серьезных уязвимостей, которые команда обнаружила и исправляет.
Ожидается, что количество таких открытий значительно увеличится в ближайшие месяцы!
Комментарии