Аннотация:
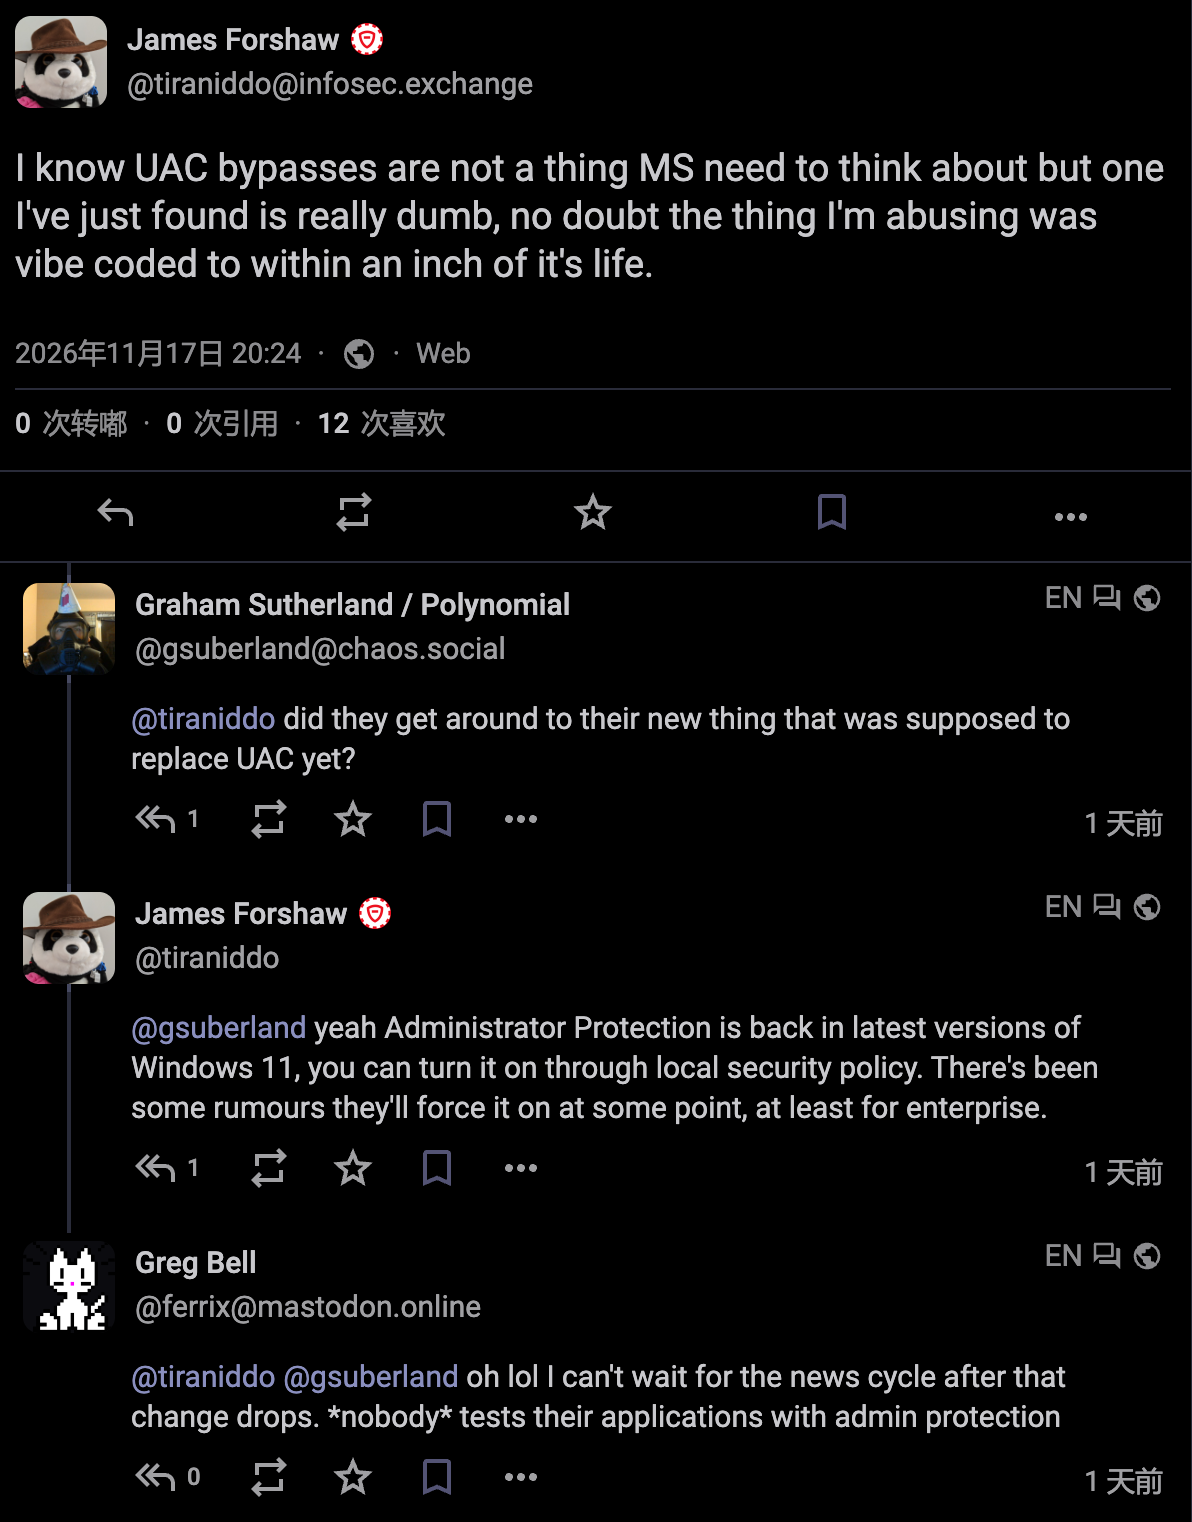
Исследователь безопасности Google Джеймс Форшоу недавно пожаловался на уязвимости безопасности Microsoft в социальных сетях. Форшоу сказал, что он обнаружил смехотворно глупый метод обхода контроля учетных записей пользователей UAC. Форшоу высмеял, что эксплуатируемый компонент, похоже, является продуктом кодирования ИИ. Однако Forshaw не объявила о конкретных затронутых компонентах, методах эксплуатации уязвимостей и конкретных затронутых версиях.
Контроль учетных записей пользователей UAC — это традиционный механизм контроля прав администратора в системах Windows. После входа в систему с учетной записью администратора ежедневные приложения обычно запускаются с использованием токенов с ограниченным доступом. Когда необходимо установить программное обеспечение, изменить системные файлы или изменить важные настройки, система отобразит окно подтверждения, в котором пользователь может подтвердить и предоставить полные разрешения.
Обход UAC позволяет вредоносным программам, уже запущенным в учетной записи локального администратора, пропустить этап всплывающего подтверждения и напрямую получить полный токен администратора. Затем злоумышленники могут изменить системные файлы и реестры, отключить функции безопасности или установить вредоносные компоненты, для запуска которых требуются повышенные привилегии.
Microsoft определяет механизм UAC как функцию глубокоэшелонированной защиты, а не как границу безопасности, которая должна изолировать различные разрешения. Согласно стандартам служб безопасности Microsoft, обход только UAC по умолчанию не дает права на получение обновлений безопасности или вознаграждение за обнаружение ошибок.
Microsoft по-прежнему может модифицировать злоупотребляемый компонент в последующих выпусках, но обычно не присваивает номер CVE и не выпускает экстренные рекомендации по безопасности, поэтому Форшоу сказал в исходном сообщении, что Microsoft не нужно рассматривать возможность обхода UAC.
Соответствующая уязвимость устранена Microsoft:
Несмотря на отсутствие номера CVE или бюллетеня по безопасности, Microsoft все равно исправит уязвимости, о которых сообщили исследователи безопасности. В настоящее время Microsoft заменила традиционный режим одобрения администратора UAC на защиту администратора, которая может противостоять некоторым методам обхода низкого уровня.
Forshaw обнаружил 9 методов обхода на этапе предварительной версии защиты администратора, и эти проблемы обхода были исправлены в официальной версии. Теперь, когда уязвимость устранена, ожидается, что Forshaw также опубликует блог с подробным описанием причины уязвимости и программы проверки концепции.
Комментарии