Аннотация:
Несмотря на многолетние предупреждения компаний и экспертов по кибербезопасности о рисках, связанных со слабыми паролями, большое количество пользователей по-прежнему предпочитают простые и предсказуемые учетные данные для входа. Новое исследование показывает, что удобство и запоминаемость остаются наиболее важными факторами для людей при установке паролей, тогда как безопасность часто отходит на второй план.
В новом отчете, опубликованном поставщиком услуг управления паролями NordPass, NordLayer и исследователями в области кибербезопасности, показано, что исследовательская группа проанализировала данные паролей, обнаруженные в результате утечек общедоступных данных и атак вредоносных программ с сентября 2025 по сентябрь 2026 года, а также провела статистику и сравнение использования паролей в 44 странах и регионах по всему миру.
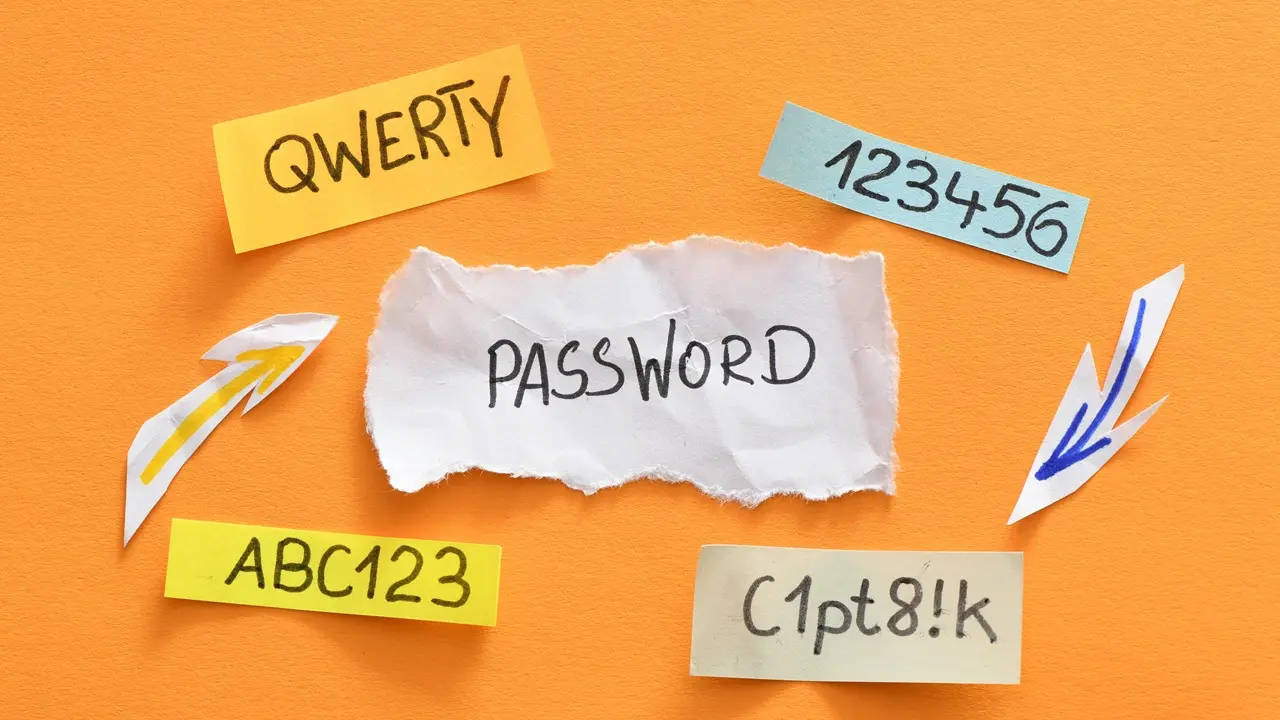
В отчете установлено, что самые распространенные пароли в мире в 2026 году по-прежнему включают в себя чрезвычайно простые для взлома комбинации, такие как «123456», «admin» и «12345678». Среди них «123456» возглавлял список семь из последних восьми лет, а три самых популярных пароля долгое время оставались неизменными. Это означает, что, хотя осведомленность общественности о сетевой безопасности возросла, большое количество пользователей по-прежнему отдают предпочтение удобству запоминания паролей, а не безопасности учетной записи.
Исследование также показало, что люди проявляют явную склонность к лени при создании паролей, и это явление распространяется на языки и регионы. Многие пользователи просто используют версию «пароля» на родном языке в качестве пароля, например «motdepasse» на французском языке и «contraseña» на испанском языке. При этом страны, использующие латиницу, чаще используют пароли, состоящие из слов, а регионы, использующие другие системы письменности, чаще используют чисто числовые пароли.
Поп-культура также оказывает явное влияние на выбор пароля. В отчете приводится серия образцов паролей из видеоигр, анимации, музыки и интернет-культуры, такие как слова, связанные с играми и анимацией, такие как «minecraft» и «sasuke20», а также названия метал-групп, такие как «Slayer@666» и «Pantera1234». Кроме того, в паролях также часто встречаются интернет-мемы и платформы социальных сетей, такие как «skibiditoilet» и «Tiktok2002».
Звезды спорта также стали для пользователей важным источником вдохновения при установке паролей. В отчете отмечается, что после того, как звезда НБА Леброн Джеймс завершил трипл-дабл в трех играх подряд в 2024 году в возрасте 39 лет и 319 дней, «Lebron0319», содержащий соответствующие цифры, вошел в список 200 лучших паролей, составленный NordPass. Кроме того, имена футболистов Месси, Лэмпарда и Левандовски также использовались большим количеством пользователей для установки паролей.
Хотя эти пароли взяты из самых разных источников и имеют множество форм, NordPass считает, что почти все из них можно взломать за считанные секунды. С этой целью агентство рекомендует пользователям создавать пароли длиной не менее 15 символов, сочетающие в себе прописные и строчные буквы, цифры и специальные символы. В то же время пользователи также могут использовать парольную фразу, состоящую из нескольких несвязанных между собой слов, для повышения безопасности.
В отчете также рекомендуется устанавливать уникальные пароли для каждой учетной записи, включать многофакторную аутентификацию, использовать менеджер паролей для сохранения и создания сложных паролей и регулярно проверять, не были ли учетные данные учетной записи раскрыты в результате утечки данных.
Кроме того, исследователи еще раз призвали продвигать методы аутентификации без пароля, такие как «Пароль». Эта технология позволяет пользователям входить на веб-сайты и в приложения с помощью биометрических средств, таких как отпечатки пальцев и распознавание лиц, без необходимости запоминать сложные пароли. Поскольку технологические компании, такие как Microsoft, Google и Facebook, продолжают способствовать популяризации связанных технологий, в отрасли в целом полагают, что ключи доступа могут эффективно снизить риск фишинговых атак и уменьшить постоянную зависимость пользователей от хрупких паролей, таких как «12345678» и «qwertyuiop».
Комментарии