Аннотация:
С ростом популярности технологий искусственного интеллекта в повседневной жизни и бизнесе киберпреступники также превращают эту технологию в новые инструменты атак. Команда Google Threat Intelligence Team (GTIG) недавно опубликовала отчет, в котором говорится, что хакерские организации перешли от простого использования ИИ для создания инструкций к развертыванию автономных многоагентных инфраструктур атак для автоматического обнаружения и использования уязвимостей безопасности. Автоматизация сетевых атак значительно улучшается.
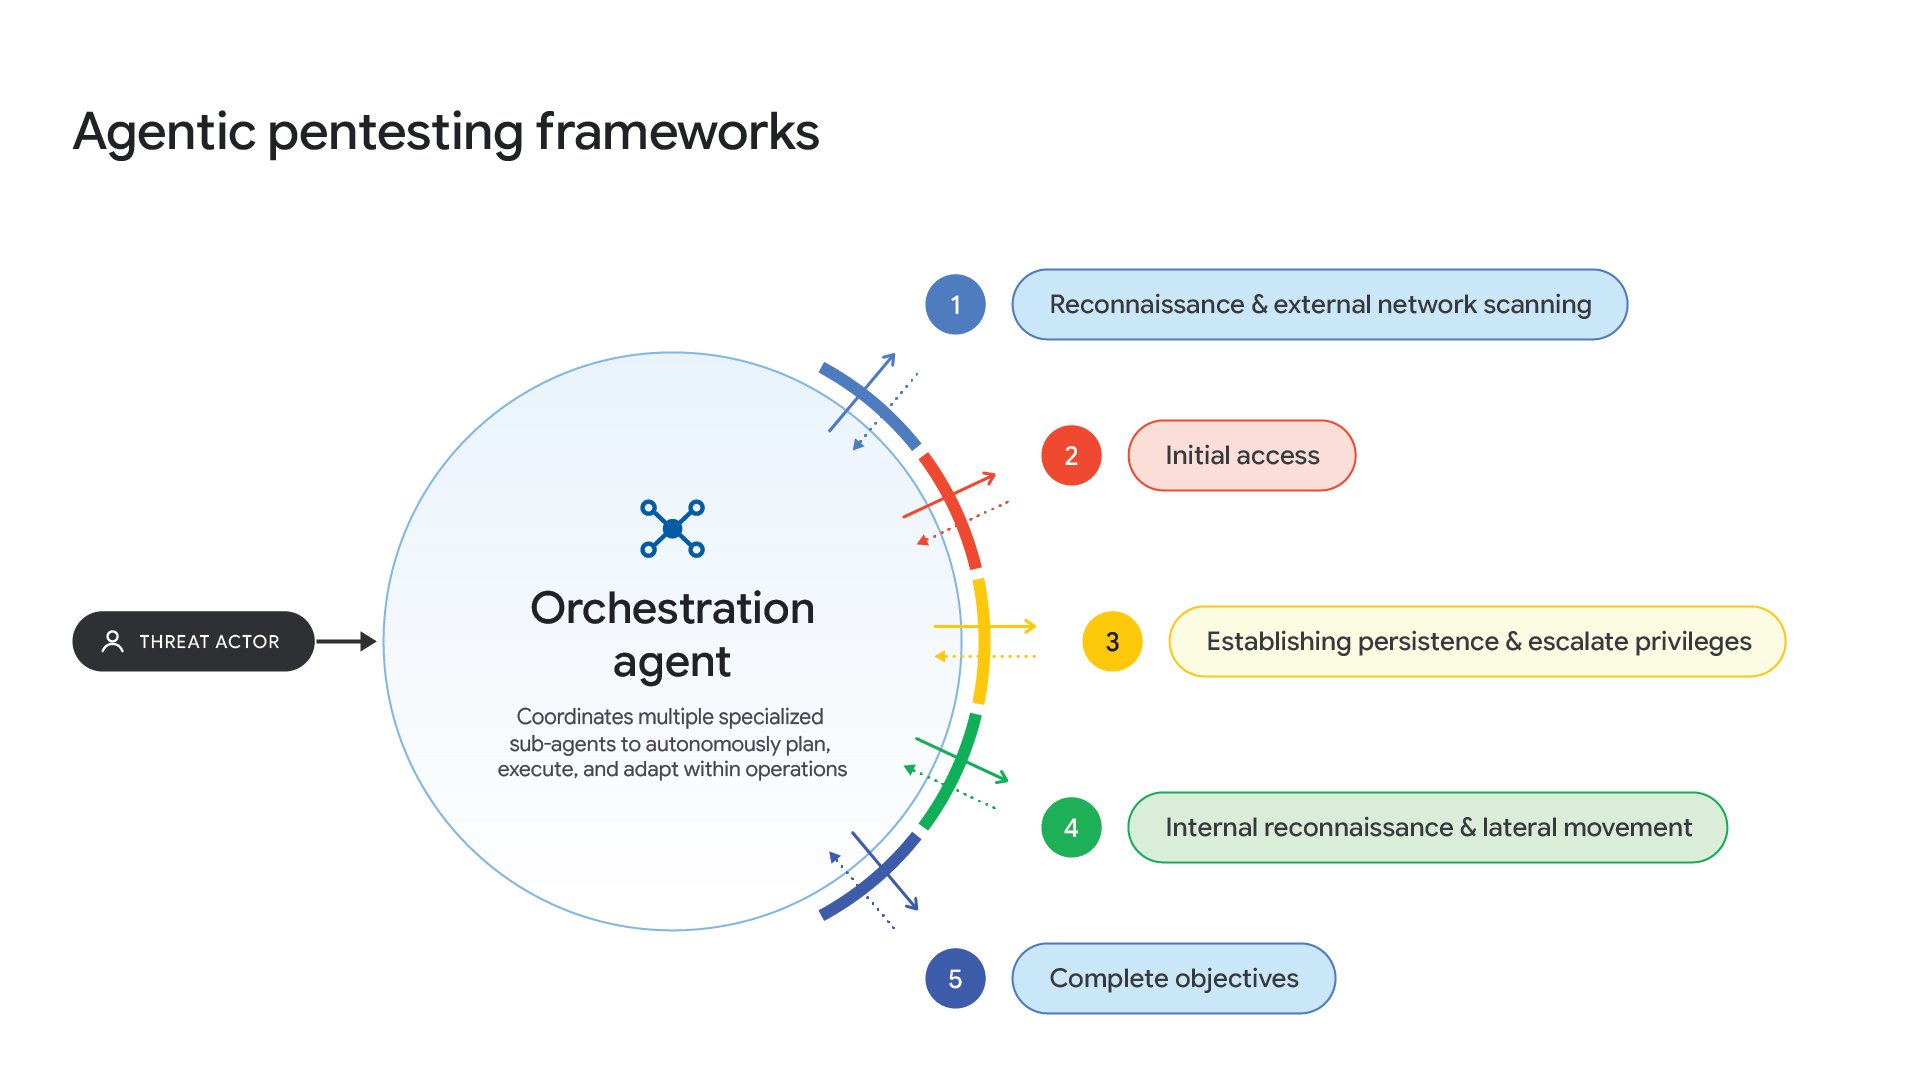
В отчете показано, что злоумышленники теперь могут использовать системы агентов искусственного интеллекта для автоматического поиска, анализа и эксплуатации уязвимостей, что значительно сокращает время подготовки атаки и повышает операционную эффективность. Исследователи GTIG прогнозируют, что в течение следующих трех месяцев хакеры смогут запускать низкопороговые кибератаки, практически не требующие участия человека, а большинство процессов смогут выполняться агентами искусственного интеллекта автономно.
Исследователи обнаружили, что киберпреступники используют большое количество законных инструментов и сред для тестирования на проникновение с открытым исходным кодом для проведения атак, включая такие платформы, как CyberStrikeAI, PentAGI и CAIRN. Не так давно ФБР выпустило предупреждение, в котором говорилось, что платформа для тестирования на проникновение на основе искусственного интеллекта под названием ARTEX используется организациями, занимающимися угрозами, для автоматизации атак на предприятия и учреждения по всему миру.
GTIG заявила, что в последнем квартале исследовательская группа впервые заметила, что злоумышленники использовали большую языковую модель для завершения всего процесса обнаружения и эксплуатации уязвимостей без какого-либо участия человека. Это означает, что автоматизированные сетевые атаки преодолели важный порог и вступили в новый этап развития.
Например, в отчете говорится, что исследователи обнаружили, что хакеры использовали мультиагентную систему искусственного интеллекта под названием «exploit_agent» для проведения автоматических атак на французские СМИ, развлекательные и образовательные сайты. Система может непрерывно анализировать обновления программного обеспечения основных сетевых приложений, находить потенциальные уязвимости безопасности и автоматически пытаться их использовать.
Google отметила, что появление таких инфраструктур значительно сократило время, необходимое командам безопасности для исправления уязвимостей. В прошлом у сотрудников службы безопасности часто было достаточно времени для развертывания обновлений и устранения уязвимостей; С помощью инструментов автоматизации искусственного интеллекта злоумышленники могут быстрее использовать известные уязвимости в качестве оружия и быстрее проводить атаки. Однако Google также заявил, что эти системы иногда выдают ошибочные или неверные признаки атаки.
GTIG считает, что внедрение таких инфраструктур злоумышленниками знаменует собой серьезный сдвиг в моделях сетевых вторжений. Хотя основы вторжений не изменились, а традиционные средства, такие как кража учетных данных или использование неисправленных систем, все еще присутствуют, способность автоматизированных инфраструктур объединять сложные цепочки атак на «машинной скорости» и работать в более крупных масштабах создала новые и беспрецедентные проблемы для усилий по сетевой защите.
В ответ на эту тенденцию Google подчеркивает, что предприятия должны как можно скорее исправлять системы, открытые для Интернета, и максимально сокращать время между выпуском исправления и его официальным развертыванием. В отчете говорится, что вместо того, чтобы активно искать новые уязвимости, злоумышленники теперь более склонны быстро эксплуатировать уязвимости, которые были публично раскрыты, но еще не исправлены. Таким образом, постоянное обновление системы по-прежнему остается одной из наиболее эффективных мер по повышению безопасности.
В то же время Google считает, что ИИ используется не только для нападения, но и для защиты. Компания упомянула агента безопасности с искусственным интеллектом под названием «Big Sleep», который активно ищет известные уязвимости программного обеспечения и помогает их исправить. Google также представила свою архитектуру безопасности AI Threat Defense, которая сочетает в себе модели искусственного интеллекта, анализ приоритетов рисков и возможности автоматического восстановления для более быстрого обнаружения и реагирования на сетевые угрозы.
Инсайдеры отрасли полагают, что по мере развития инструментов атак на основе искусственного интеллекта сфера сетевой безопасности вступает в новую стадию, на которой как нападение, так и защита полагаются на искусственный интеллект. В будущем предприятиям придется не только столкнуться с давлением, вызванным распространением автоматизированных атак, но также придется полагаться на более совершенные системы защиты искусственного интеллекта для борьбы с постоянно растущими сетевыми рисками.
Комментарии