Аннотация:
Полупроводниковый гигант Intel недавно объявил, что официально прекратил свою давнюю программу вознаграждений за уязвимости в кибербезопасности «Bug Bounty». В соответствии с прежней структурой вознаграждения программы внешние исследователи безопасности и хакеры в белой шляпе могли получать денежное вознаграждение в размере до 100 000 долларов США за обнаружение и конфиденциальное сообщение об уязвимостях безопасности высокого риска в оборудовании, прошивках или критическом программном обеспечении Intel. Эта стратегическая корректировка знаменует собой серьезный сдвиг в модели сбора уязвимостей безопасности Intel и модели сотрудничества сообщества безопасности.
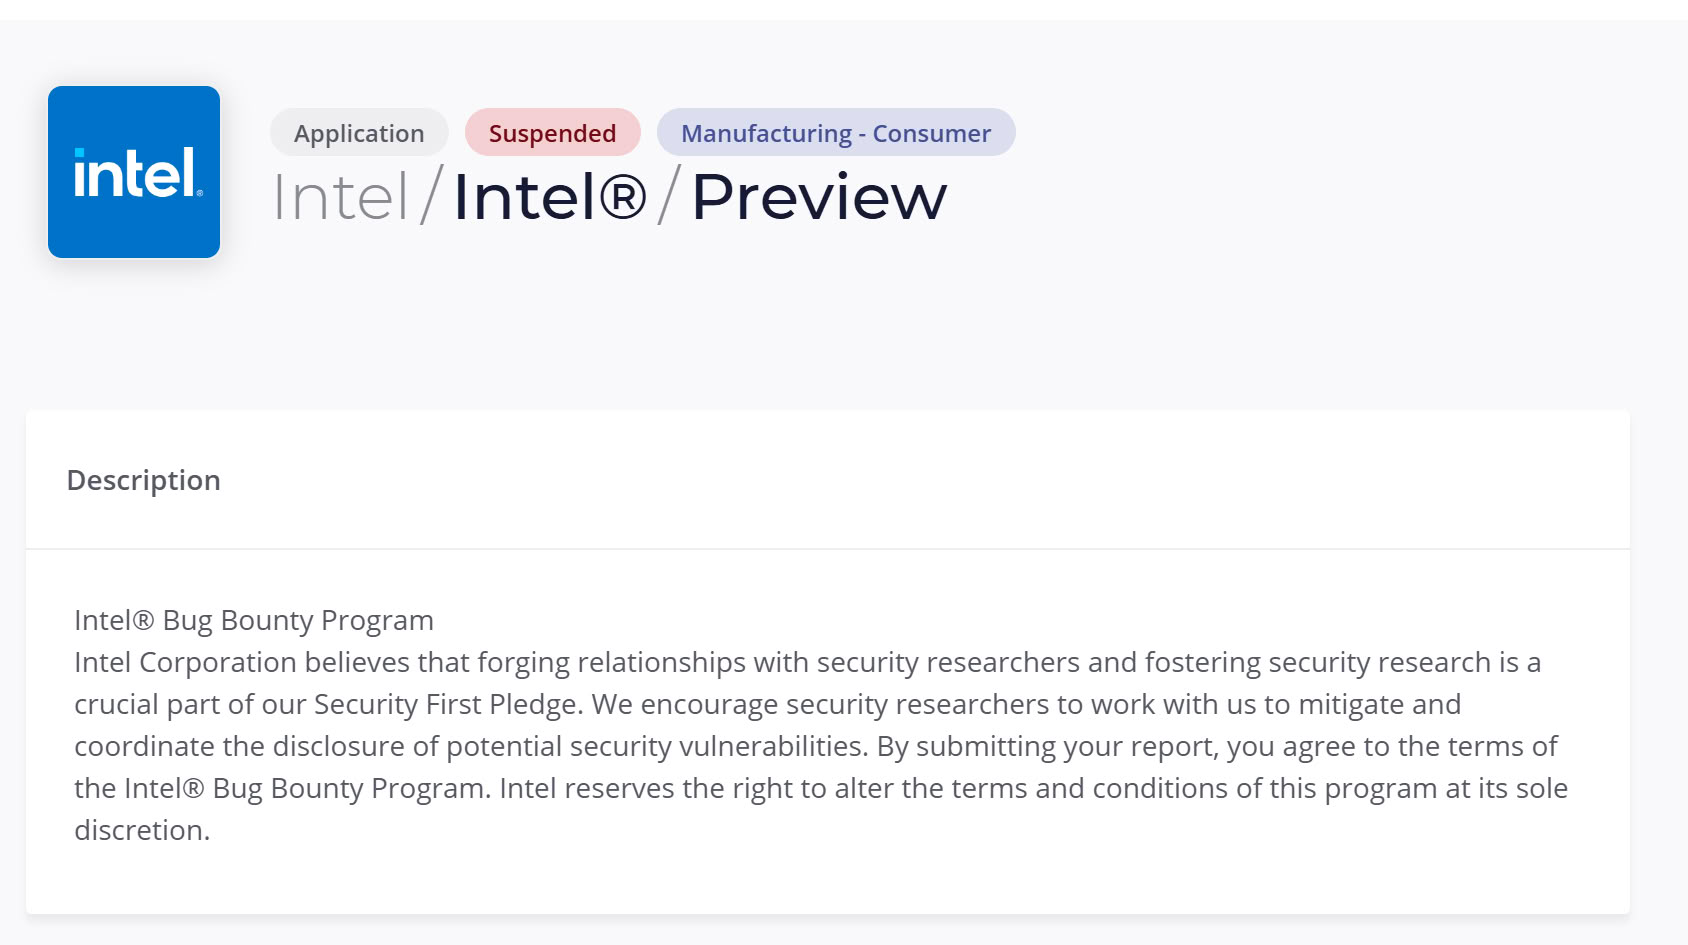
Являясь крупнейшим в мире производителем чипов, программа Intel по вознаграждению за обнаружение ошибок сыграла ключевую роль в последние несколько лет. Особенно после того, как ряд уязвимостей прогнозного выполнения на аппаратном уровне и атак по побочным каналам, таких как Spectre и Meltdown, привлекли внимание всего мира, эта программа стала для Intel ключевой линией защиты, позволяющей привлечь ведущих мировых экспертов по безопасности для помощи в устранении потенциальных уязвимостей и предотвращении атак нулевого дня. Однако по мере того, как глобальные требования к соблюдению требований кибербезопасности меняются, а стратегии внутренней безопасности компании переосмысливаются, Intel решила отказаться от этой модели высокого денежного вознаграждения.
Хотя Intel прекратила программу Bug Bounty для общественности и независимых исследователей, в Intel подчеркнули, что это не означает, что она ослабляет защиту безопасности своих продуктов. Intel заявила, что в будущем компания будет в большей степени полагаться на свою собственную большую группу исследований и разработок в области внутренней безопасности, одновременно углубляя целевое сотрудничество по тестированию безопасности с конкретными доверенными сторонними агентствами безопасности, академическими партнерами и отраслевыми альянсами. Кроме того, Intel по-прежнему будет поддерживать соответствующий требованиям скоординированный канал раскрытия отчетов об уязвимостях, представленных исследователями, но больше не будет автоматически обещать соответствовать прежним высоким финансовым вознаграждениям.
Индустрия кибербезопасности неоднозначно отреагировала на решение Intel. Отсутствие прямых финансовых стимулов может снизить энтузиазм независимых хакеров напрямую сообщать об уязвимостях производителям и даже привести к тому, что некоторые нераскрытые уязвимости будут переданы на черный рынок. Однако некоторые аналитики полагают, что в условиях усложнения архитектуры чипов, полагаясь на общественные награды, больше невозможно справиться с глубокими техническими рисками. Сдвиг бюджетов в целях проведения более систематических предварительных проверок безопасности и целевого сотрудничества может стать неизбежным выбором для производителей чипов с учетом текущих соображений стоимости и эффективности.
Комментарии