Аннотация:
Недавно Microsoft отреагировала на проблемы безопасности Windows. Столкнувшись с единовременным исправлением более 1100 уязвимостей безопасности Windows в октябре 2026 года, компания подчеркнула, что это не означает, что безопасность Windows 11 снижается. Вместо этого это показывает, что Microsoft использует технологию искусственного интеллекта для более масштабного и глубокого изучения программного кода, чтобы обнаружить и устранить проблемы безопасности, которые, возможно, игнорировались в прошлом.
Однако Microsoft также выпустила предупреждение, которое заслуживает бдительности: с развитием технологии искусственного интеллекта злоумышленникам теперь может потребоваться всего несколько часов, чтобы проанализировать исправления безопасности, выпущенные Microsoft, обратный вывод принципа уязвимости и разработку соответствующих инструментов атаки.
Согласно Руководству по обновлениям безопасности Microsoft за октябрь 2026 года, в общей сложности 1413 CVE (общие уязвимости и номера подверженности) были исправлены продуктами Microsoft в этом месяце, из которых 1102 были исправлены самой системой Windows. Это число намного превышает предыдущие регулярные месяцы и продолжает тенденцию резкого увеличения количества раскрытий об уязвимостях безопасности во второй половине 2026 года.
Особенно заметен рост количества исправлений уязвимостей Windows. Количество уязвимостей, устраняемых Windows ежемесячно в 2026 году, значительно увеличится по сравнению с 2025 годом.
Из них в июле 2026 года было отремонтировано 413 единиц, в августе — 233, в сентябре — 726 единиц, в октябре — 1123 единицы. Для сравнения, в октябре 2025 года Windows устранила всего 134 уязвимости.
Microsoft считает, что это изменение нельзя понимать просто как повышение безопасности Windows. В прошлом некоторые уязвимости безопасности могли быть скрыты в огромных базах кода в течение длительного времени и вступать в процесс исправления только до тех пор, пока внешние исследователи не обнаружили их и не сообщили о них, или злоумышленники не начали их использовать. Теперь, когда Microsoft начала использовать системы искусственного интеллекта для сканирования большего количества кода и активного поиска потенциальных недостатков безопасности, количество обнаруженных и раскрытых уязвимостей естественным образом возросло.
Нуно Коста, глава отдела обслуживания и доставки Windows, заявил, что количество уязвимостей само по себе не в полной мере отражает уровень безопасности операционной системы. Что еще более важно, компании могут обнаруживать уязвимости, устранять проблемы и своевременно внедрять меры защиты на пользовательских устройствах.
Microsoft также подчеркнула, что публичное раскрытие информации об уязвимостях не просто увеличивает риски безопасности, но позволяет исследователям безопасности и ИТ-менеджерам предприятий более точно понимать масштаб воздействия, серьезность и методы устранения уязвимости, чтобы принять целевые защитные меры.
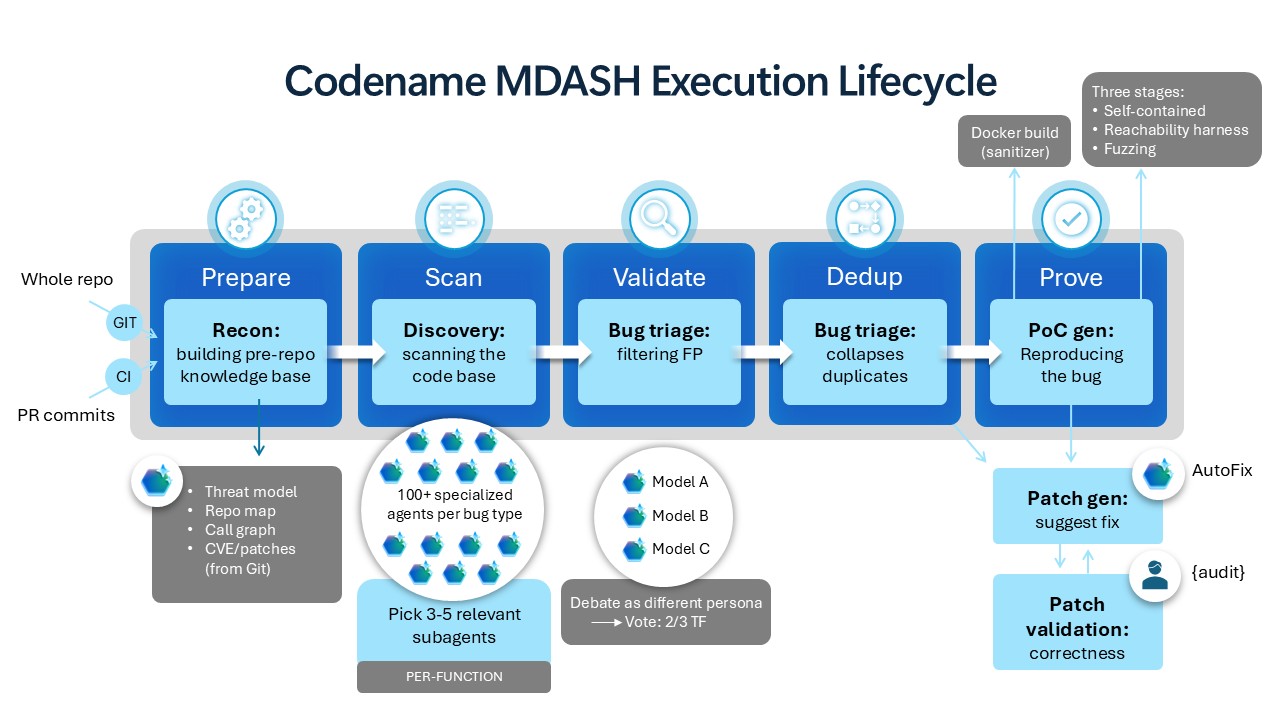
Чтобы повысить эффективность обнаружения уязвимостей, Microsoft широко использует систему сканирования безопасности с искусственным интеллектом под названием MDASH. Система сочетает в себе собственную модель безопасности Microsoft, а также партнерские технологии, включая Anthropic Mythos, и использует специально разработанный агент искусственного интеллекта для поиска и проверки потенциальных уязвимостей.
Искусственный интеллект может не только помочь выявить аномалии в коде, но и помочь инженерам определить, какие версии Windows затронуты, какие последствия может иметь уязвимость и какие меры по устранению следует предпринять. Однако в Microsoft подчеркнули, что искусственный интеллект не заменил инженеров по безопасности, и инженеры-люди по-прежнему несут ответственность за окончательное решение об уязвимостях и решения по их устранению.
Однако применение искусственного интеллекта в сфере безопасности — палка о двух концах. Microsoft отметила, что ИИ может не только помочь защитникам быстрее обнаружить уязвимости, но также помочь злоумышленникам найти неустраненные недостатки безопасности и даже проанализировать выпущенные исправления, чтобы выявить проблемы, существующие в исходном коде.
Раньше злоумышленникам часто приходилось тратить значительное время на изучение программного кода, чтобы понять, как работает уязвимость. Но теперь, после того как Microsoft обнародует патч, злоумышленники могут использовать ИИ, чтобы быстро сравнить изменения кода до и после исправления, найти измененные части, а затем сделать вывод об условиях возникновения уязвимости.
Это означает, что после выпуска обновления безопасности пользовательские устройства не сразу автоматически становятся защищенными. Пока пользователи не установили обновления, они могут находиться на рискованной стадии, известной как «Пробел в исправлениях».
Microsoft специально предупредила, что процесс использования злоумышленниками ИИ для анализа исправлений и разработки эксплойтов теперь может сократиться до часов, а не дней или даже недель, как раньше.
Джереми Чепмен, директор по работе Microsoft 365 с клиентами Windows, ранее предупреждал, что компаниям больше не следует откладывать ежемесячные обновления безопасности на три и более дней, как раньше. Он считает, что если критические обновления безопасности будут развернуты через несколько недель после их выпуска, у злоумышленников останется достаточно времени, которые смогут использовать ИИ для быстрого анализа уязвимостей.
Данные диагностики корпоративных устройств, опубликованные Microsoft, также показывают, что скорость развертывания обновлений безопасности все еще не идеальна. В выборке, собранной в августе 2026 года, через две недели после выпуска обновления безопасности, обновление было установлено менее чем на половине корпоративных устройств; Спустя четыре недели после релиза около четверти устройств по-прежнему не было установлено соответствующее обновление.
Это означает, что даже если Microsoft завершит устранение уязвимостей, большое количество корпоративных устройств все еще могут подвергаться известным угрозам безопасности в течение значительного периода времени.
Поэтому Microsoft надеется, что предприятия изменят свои традиционные стратегии управления обновлениями и больше не будут рассматривать обновления безопасности как рутинные задачи обслуживания, которые можно развертывать медленно и с фиксированным циклом. Вместо этого им следует учитывать фактическое время развертывания после устранения уязвимостей в общую систему управления безопасностью.
Следует отметить, что обновление безопасности от октября 2026 года также содержит обнаруженную уязвимость обхода функции безопасности оболочки Windows, которая получила номер CVE-2026-96951. Кроме того, была публично раскрыта уязвимость обхода функции безопасности .NET Framework.
В Microsoft считают, что в будущем управление безопасностью будет все больше полагаться на приоритет риска, а не просто на определение порядка обновлений на основе количества уязвимостей. Предприятиям следует уделять первоочередное внимание защите устройств, которые подключаются напрямую к Интернету, инфраструктуре аутентификации и системам, хранящим критически важные данные.
Для обычных пользователей Windows 11 сообщение, которое несет этот инцидент, относительно простое: увеличение числа уязвимостей, исправленных Microsoft, не означает, что система должна стать более уязвимой, но своевременность обновлений безопасности становится более важной, чем когда-либо.
Особенно, когда ИИ может ускорить исследование уязвимостей и разработку инструментов для атак, если пользователи откладывают обновления системы на долгое время, они могут позволить уже обнаруженным недостаткам безопасности стать точками входа для атак. Microsoft рекомендует пользователям как можно скорее устанавливать ежемесячные накопительные обновления безопасности и не откладывать развертывание исправлений на длительные периоды времени без уважительных причин.
Это изменение также означает, что сетевая безопасность выходит на новый этап. Искусственный интеллект одновременно повышает эффективность производителей программного обеспечения в обнаружении уязвимостей и хакеров в использовании уязвимостей, а циклы атаки и защиты между двумя сторонами значительно сократились. В будущем уровень безопасности операционных систем будет зависеть не только от того, сколько уязвимостей смогут обнаружить производители, но и от того, насколько быстро можно будет завершить весь процесс от обнаружения уязвимостей, выпуска исправлений до окончательного развертывания на каждом устройстве.
Комментарии