Аннотация:
Многие агентства сетевой безопасности недавно выпустили экстренные предупреждения, указывая на то, что новый метод сетевой атаки с использованием социальной инженерии под названием «ClickFix» быстро распространяется по всему миру. Этот метод атаки ловко обходит традиционные механизмы загрузки вредоносных файлов и обнаружения и уничтожения вложений электронной почты. Создавая очень реалистичные всплывающие окна с системными ошибками на основных веб-сайтах, он побуждает пользователей Windows и Mac активно открывать системные терминалы, вставлять и выполнять вредоносные инструкции, тем самым обеспечивая скрытое вторжение, которое «позволяет жертве взломать свое собственное устройство».
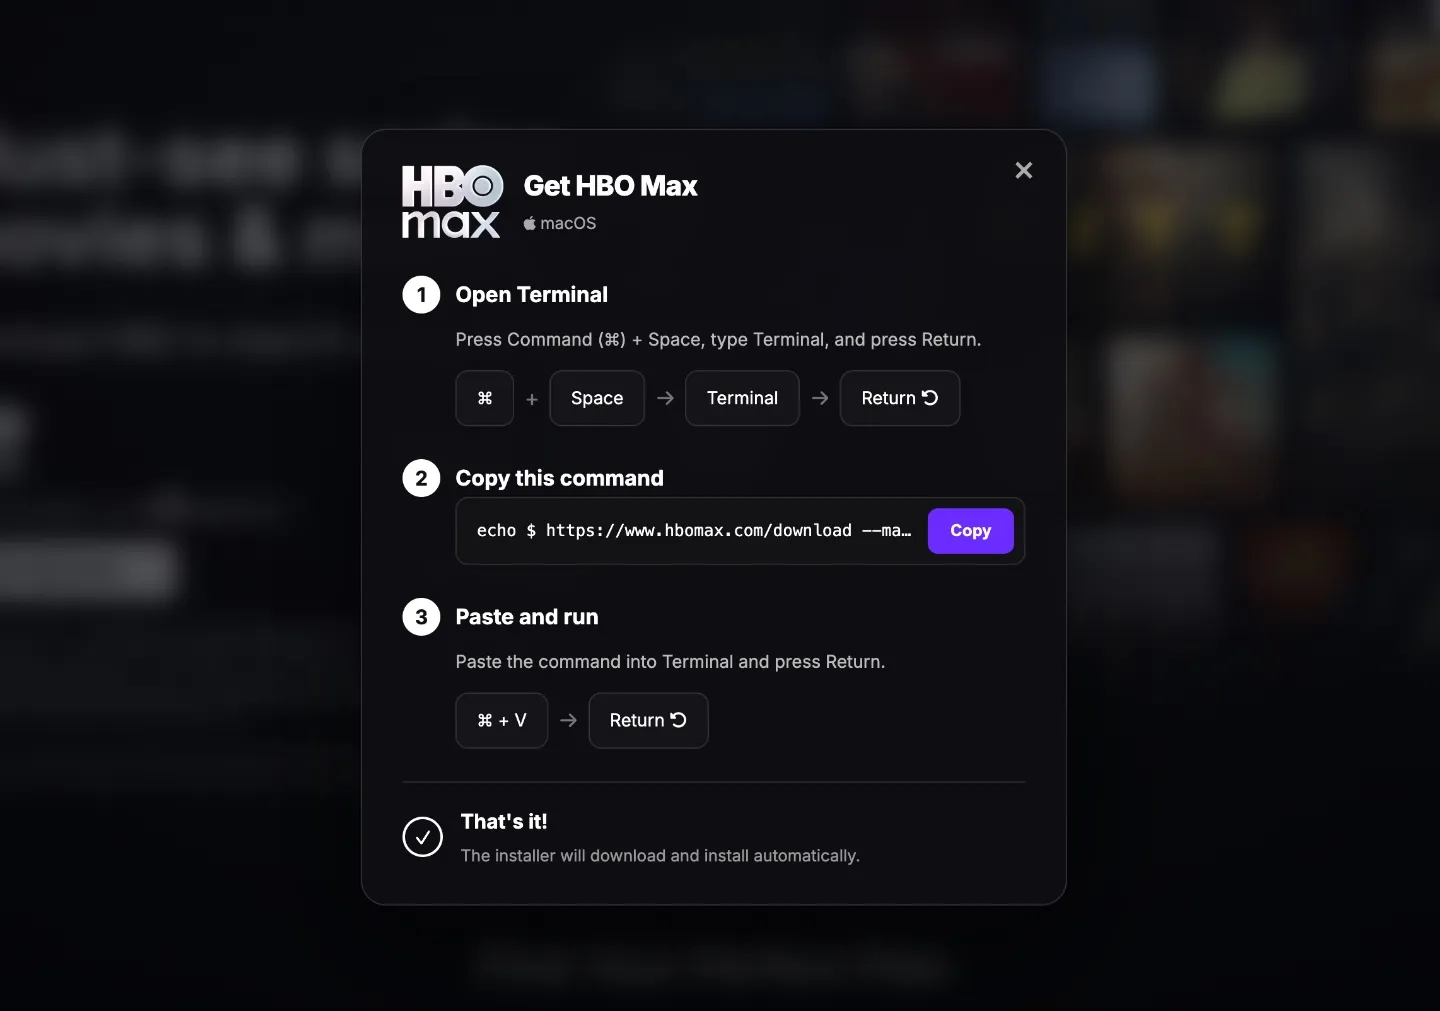
В отличие от традиционного метода незаметной загрузки вирусных файлов напрямую по мошенническим ссылкам, суть атаки ClickFix заключается в использовании доверия жертвы к типичным ошибкам браузера. Злоумышленники обычно сначала внедряются в рекламные плагины обычных веб-сайтов или внедряют вредоносные скрипты. Когда пользователи посещают эти подделанные веб-страницы, на странице внезапно появляются поддельные окна с подсказками, такие как «Сбой Google Chrome», «Ошибка аутентификации человека и компьютера Cloudflare» или «Исключение разрешения системного DNS». Чтобы создать иллюзию технического соответствия, во всплывающем окне будет утверждаться, что это обычная проблема, которую можно быстро устранить, и предоставлять пользователям набор так называемых «этапов восстановления в один клик».
Как только жертва окажется доверчивой и нажмет кнопку «Копировать код» в интерфейсе, в буфер обмена будет незаметно записан сильно запутанный сценарий в кодировке Base64. Впоследствии в окне подсказки будет шаг за шагом указано, что пользователи Windows должны нажать клавиши «Win + R», чтобы вызвать окно запуска и открыть PowerShell, или дать указание пользователям Mac открыть терминал, вставить код напрямую и нажать Enter для выполнения. В течение всего процесса, поскольку код запускается лично пользователем с наивысшими полномочиями, большинство антивирусных программ и стратегий защиты загрузок по умолчанию, встроенных в операционную систему (например, Gatekeeper в macOS или Windows SmartScreen), часто не воспринимают его как внешнюю незаконную загрузку и полностью игнорируются.
Исследователи безопасности проанализировали, что после выполнения этих запутанных команд в терминале система автоматически подключается к удаленному серверу, контролируемому злоумышленником в фоновом режиме, быстро загружает и развертывает трояна, похищающего секреты (Infostealer). Злоумышленники могут использовать это не только для поиска паролей учетных записей, ключей криптовалютного кошелька, межсессионных файлов cookie и токенов двухфакторной аутентификации, сохраненных в браузере, но также для установления постоянного бэкдор-доступа к системе и даже для дальнейшего проникновения в локальную сеть жертвы для доставки программ-вымогателей. Что еще более серьезно, так это то, что с развитием кросс-платформенных инструментов атак хакерские группы написали специальные цепочки эксплойтов AppleScript и Shell для macOS, в результате чего экосистема Mac, которая в прошлом считалась относительно безопасной, также сталкивается с серьезными угрозами.
В ответ на эту новую угрозу, которая в значительной степени опирается на психологические манипуляции, а не на традиционную эксплуатацию уязвимостей, эксперты по безопасности подчеркивают, что ни одна официальная технологическая компания, разработчик браузера или служба проверки веб-сайтов не будет требовать от конечных пользователей вручную открывать системный терминал или запускать окно для устранения сбоев при просмотре веб-страниц. Отделы управления ИТ предприятия должны оперативно настроить политики защиты терминалов, чтобы ограничить права выполнения командной строки для пользователей, не являющихся администраторами. Когда отдельные пользователи сталкиваются с любым всплывающим окном, утверждающим, что «копирование скрипта может исправить ошибки сети или браузера», им следует сохранять бдительность и немедленно закрыть веб-страницу, а также не выполнять вслепую инструкции из неизвестных источников в терминале.
Комментарии