Аннотация:
Nintendo недавно выпустила обновление системной прошивки Switch 2 23.5.0, которое исправляет ключевые уязвимости операционной системы, ранее использовавшиеся взломщиками, что делает решение для взлома программного обеспечения, впервые реализованное на этой новой консоли, практически неэффективным. Менее чем за три недели с момента обнародования метода взлома Nintendo заблокировала соответствующие лазейки с помощью обновлений системы, нанеся серьезный удар по сообществу разработчиков Switch 2 и модификаций игр.
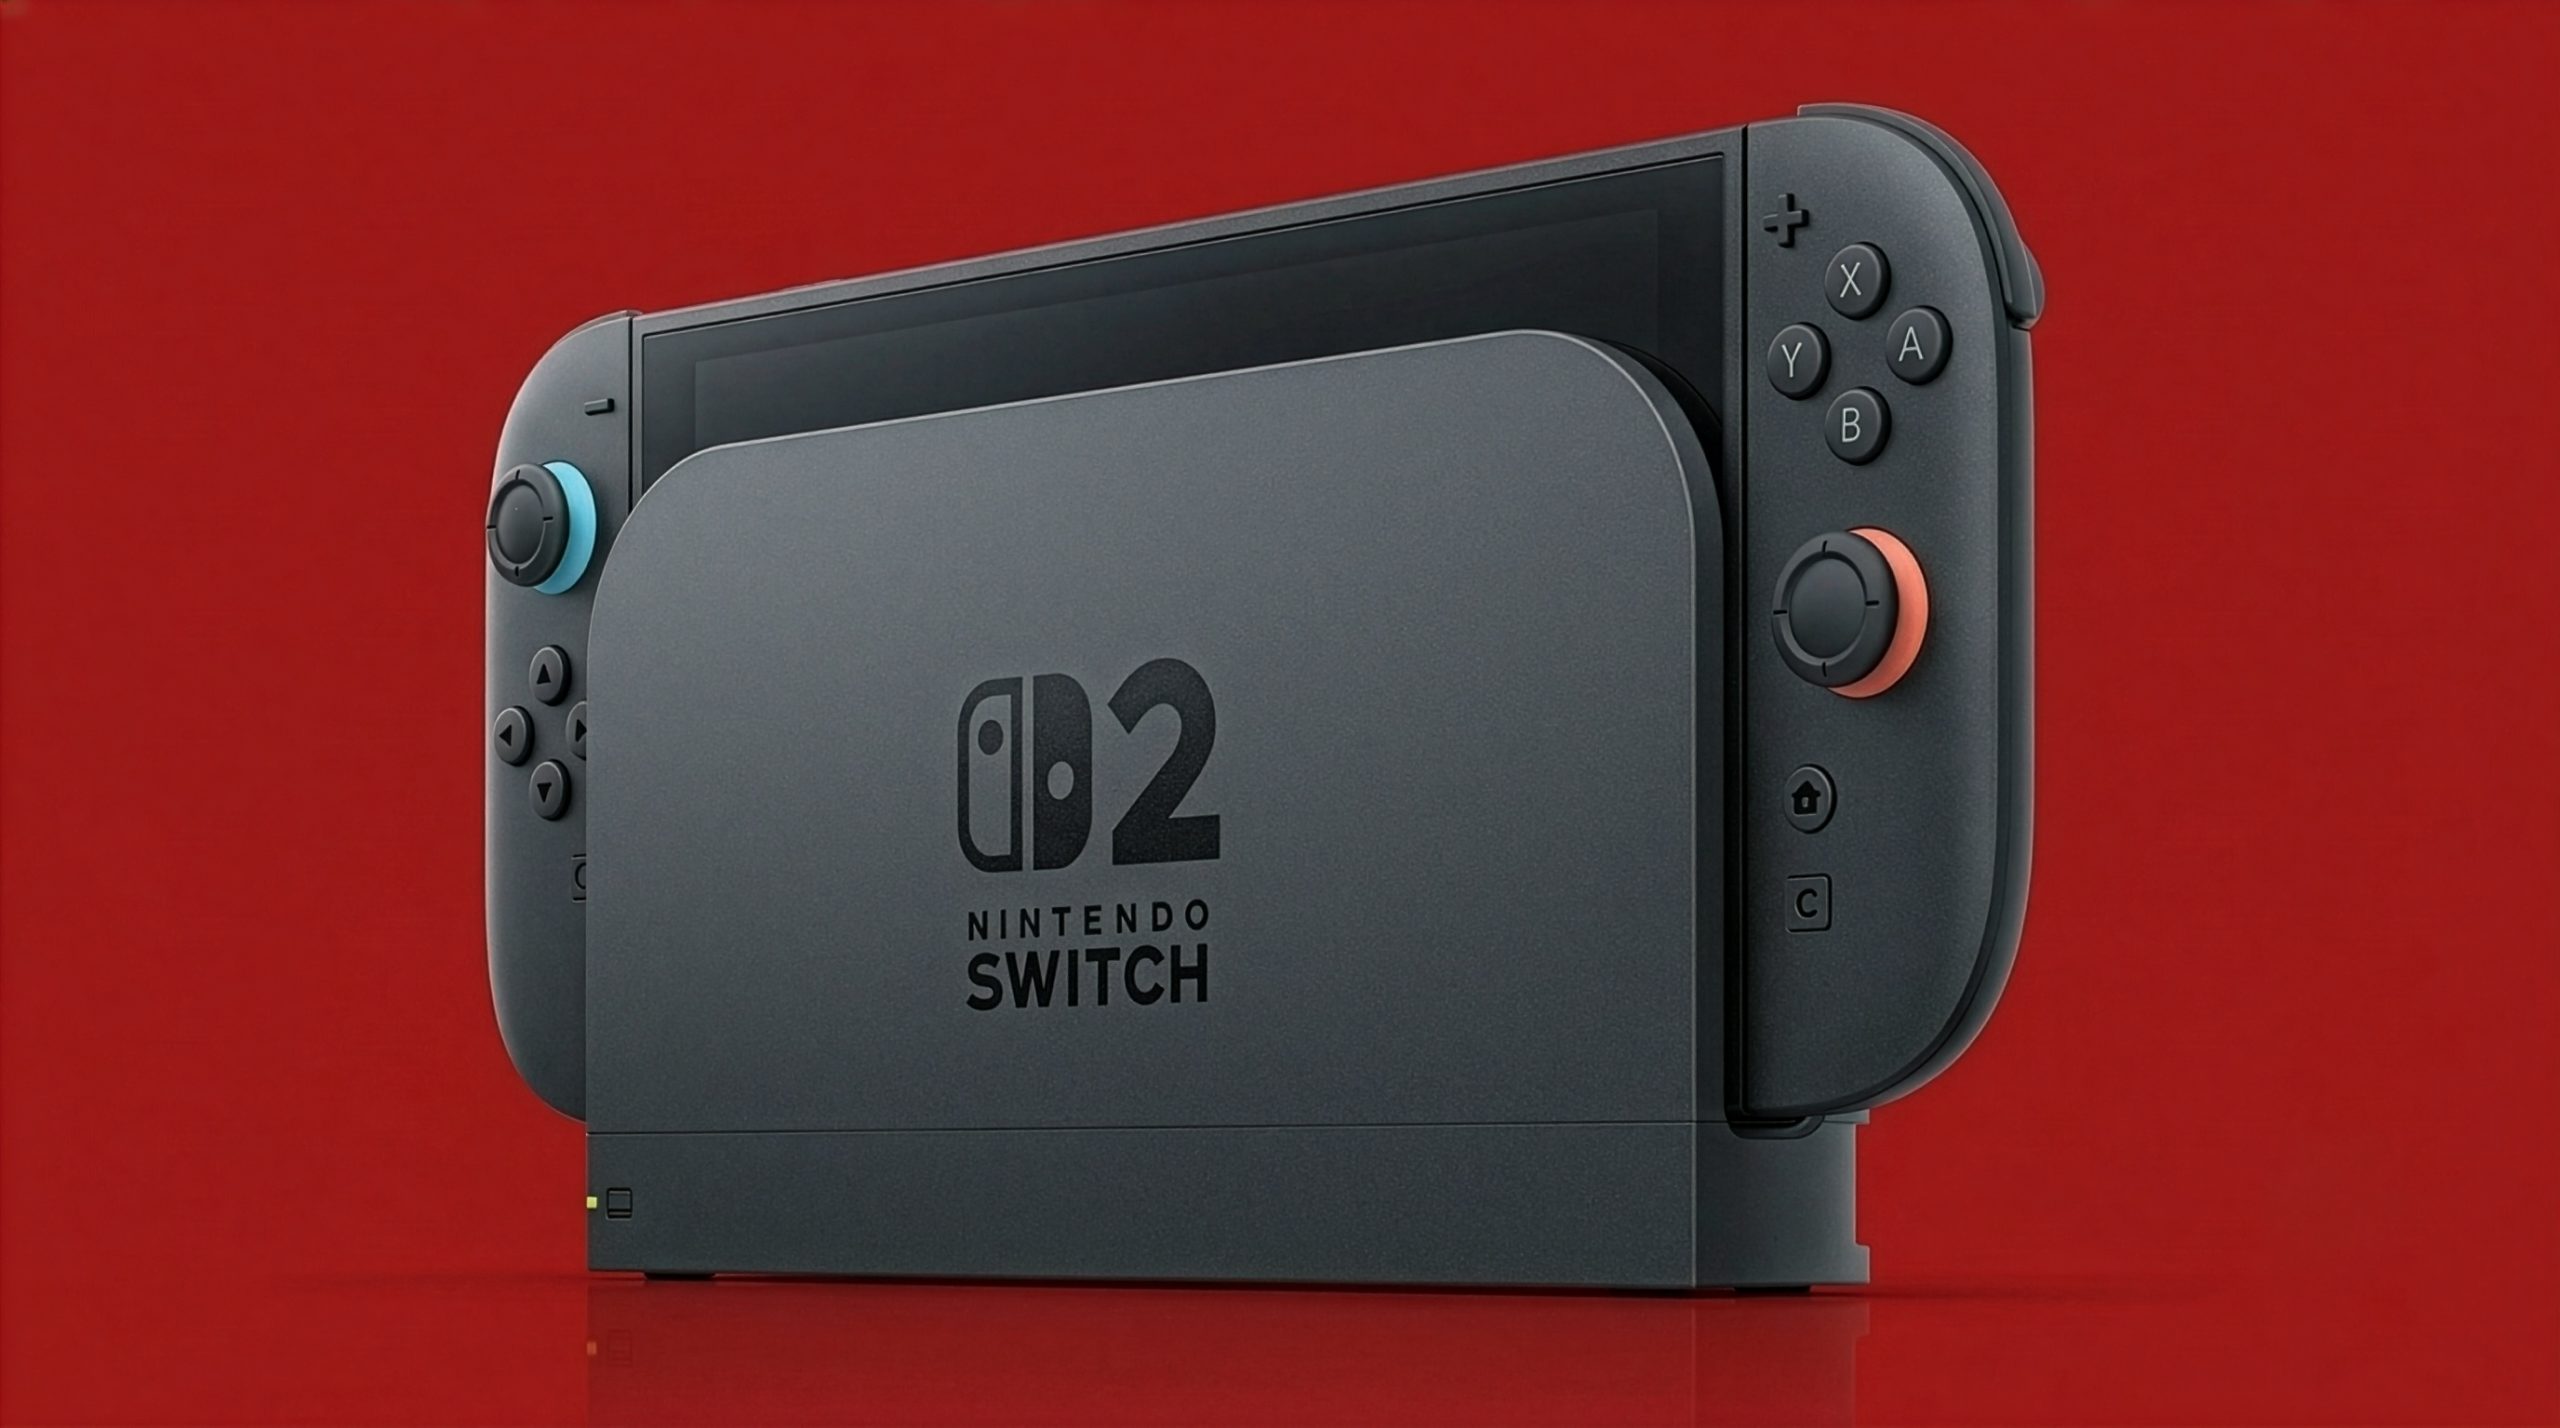
Этот взлом был первоначально реализован разработчиком Сэмми Хаджхамидом (псевдоним pepsipu) и назван ns2jb. В отличие от прошлых методов взлома, которые требовали демонтажа машины, сварки специальных чипов или использования оборудования для модификации оборудования, это решение полностью основано на уязвимостях программного обеспечения с использованием SmileBASIC 4, игры для Nintendo Switch 2, в качестве точки входа для преодоления первоначальных ограничений безопасности системы.
Эта уязвимость была впервые обнаружена в конце октября 2026 года. Разработчик использовал инструмент программирования Codex OpenAI для помощи в анализе и разработке и, наконец, реализовал выполнение собственного кода, не авторизованного Nintendo, на Switch 2. Это означает, что пользователи могут запускать самодельное программное обеспечение, создавать резервные копии сохраненных игр, анализировать игровые данные и даже изменять внутренний игровой контент.
Чтобы продемонстрировать возможности взлома, разработчики модифицировали «Mario Kart World» и добавили персонажей, которые изначально не существовали в игре, в том числе Большеухую собаку, Питера Гриффина, Хацунэ Мику и т. д. Соответствующее демонстрационное видео привлекло широкое внимание в сообществе взломщиков игр, а также доказывает, что в механизме безопасности программного обеспечения Switch 2 есть прорыв, которым можно реально воспользоваться.
Однако такое решение проблемы трещин не является постоянным. Это временный метод взлома, который необходимо запустить повторно. Каждый раз, когда хост полностью отключается, его нужно снова активировать через вход в игру. В то же время Nintendo удалила SmileBASIC 4 из интернет-магазина вскоре после того, как была обнародована новость о взломе, что затруднило пользователям, которые не приобрели программное обеспечение, доступ, необходимый для его взлома.
Это обновление прошивки 23.5.0 дополнительно блокирует уязвимость на системном уровне. Исследователь безопасности OatmealDome подтвердил в социальных сетях, что в новой версии исправлена уязвимость операционной системы, на которой основан взлом. Хотя вход для выполнения кода в таких играх, как SmileBASIC 4 и «Civilization VII», все еще существует, пользователи больше не могут проникнуть из среды запуска игры во всю операционную систему, как раньше.
Это означает, что даже если пользователи по-прежнему могут запускать некоторый собственный код в соответствующей игре, их разрешения ограничены собственной рабочей средой игры и они больше не могут получить доступ к более глубоким системным функциям хоста. Таким образом, возможности извлекать игровые данные, модификации на уровне системы и запускать домашнее программное обеспечение, ранее реализованное через ns2jb, сильно ограничены.
Однако это обновление не исключает полностью все возможные способы извлечения игровых данных из Switch 2. SwitchTools, член сообщества взлома, особо уточнил, что в версии 23.5.0 не вводятся новые мастер-ключи. Таким образом, для некоторых игр, выпущенных на традиционных физических картриджах, существующие технологии все же могут позволять извлекать соответствующие данные.
На самом деле это затронет цифровые версии игр, обновления игр и контент DLC. Этот контент часто требует доступа к онлайн-сервисам Nintendo и требует разрешений на уровне системы для завершения извлечения соответствующих данных. Что касается карты Game-Key Card, поскольку сам картридж не содержит полных игровых данных, метод извлечения традиционных физических картриджей просто невозможно применить.
Файлы игры, извлеченные до обновления, не исчезнут автоматически при обновлении прошивки консоли. Другими словами, исправление Nintendo направлено главным образом на то, чтобы пользователи не могли продолжать использовать исходную уязвимость для получения новых прав доступа на уровне системы, а не задним числом удалять ранее извлеченные данные.
Помимо исправления ошибок, версия 23.5.0 также содержит некоторые функциональные улучшения для обычных пользователей. В новой версии добавлена возможность настройки специальных возможностей при первом запуске, а также предусмотрена базовая поддержка дарения цифровых товаров eShop между членами семейной группы учетной записи Nintendo. Ожидается, что эта функция цифровых подарков будет официально запущена в обновлении интернет-магазина 17 ноября.
Следует отметить, что в официальных примечаниях к обновлению, выпущенных Nintendo, прямо не упоминаются исправления уязвимостей, но в целом говорится, что были внесены изменения в систему и улучшена стабильность. Такая практика не является редкостью, когда производители игровых консолей исправляют уязвимости безопасности и избегают раскрытия технических подробностей уязвимости в официальных журналах обновлений.
Судя по текущей ситуации, версия 23.5.0 является очевидной неудачей для сообщества взлома Switch 2, но это не означает, что новые методы взлома будут невозможны в будущем. Поскольку исследователи продолжают анализировать консольное оборудование, операционные системы и игровое программное обеспечение, все еще могут быть обнаружены новые уязвимости. Однако быстрая блокировка Nintendo уязвимостей системного уровня также показывает, что компания активно усиливает защиту новых консолей.
Для пользователей, которые хотят использовать домашнее программное обеспечение, запускать программы модификации игр или извлекать игровые данные, версия 23.5.0 изменила предыдущую среду взлома. Хосты, которые еще не были обновлены, могут по-прежнему сохранять исходные условия взлома, и после обновления до новой версии существующее решение ns2jb не сможет продолжать выполнять исходные функции системного уровня.
Комментарии