Аннотация:
Проект прошивки UEFI с открытым исходным кодом TianoCore EDK II недавно обнаружил серьезную уязвимость безопасности, которая позволяет злоумышленнику отправлять специально созданные пакеты данных и вызывать повреждение памяти во время процесса загрузки устройства по сети, что приводит к прерыванию загрузки. Если у злоумышленника есть информация о сборке целевой прошивки, он также может выполнить код до загрузки операционной системы.
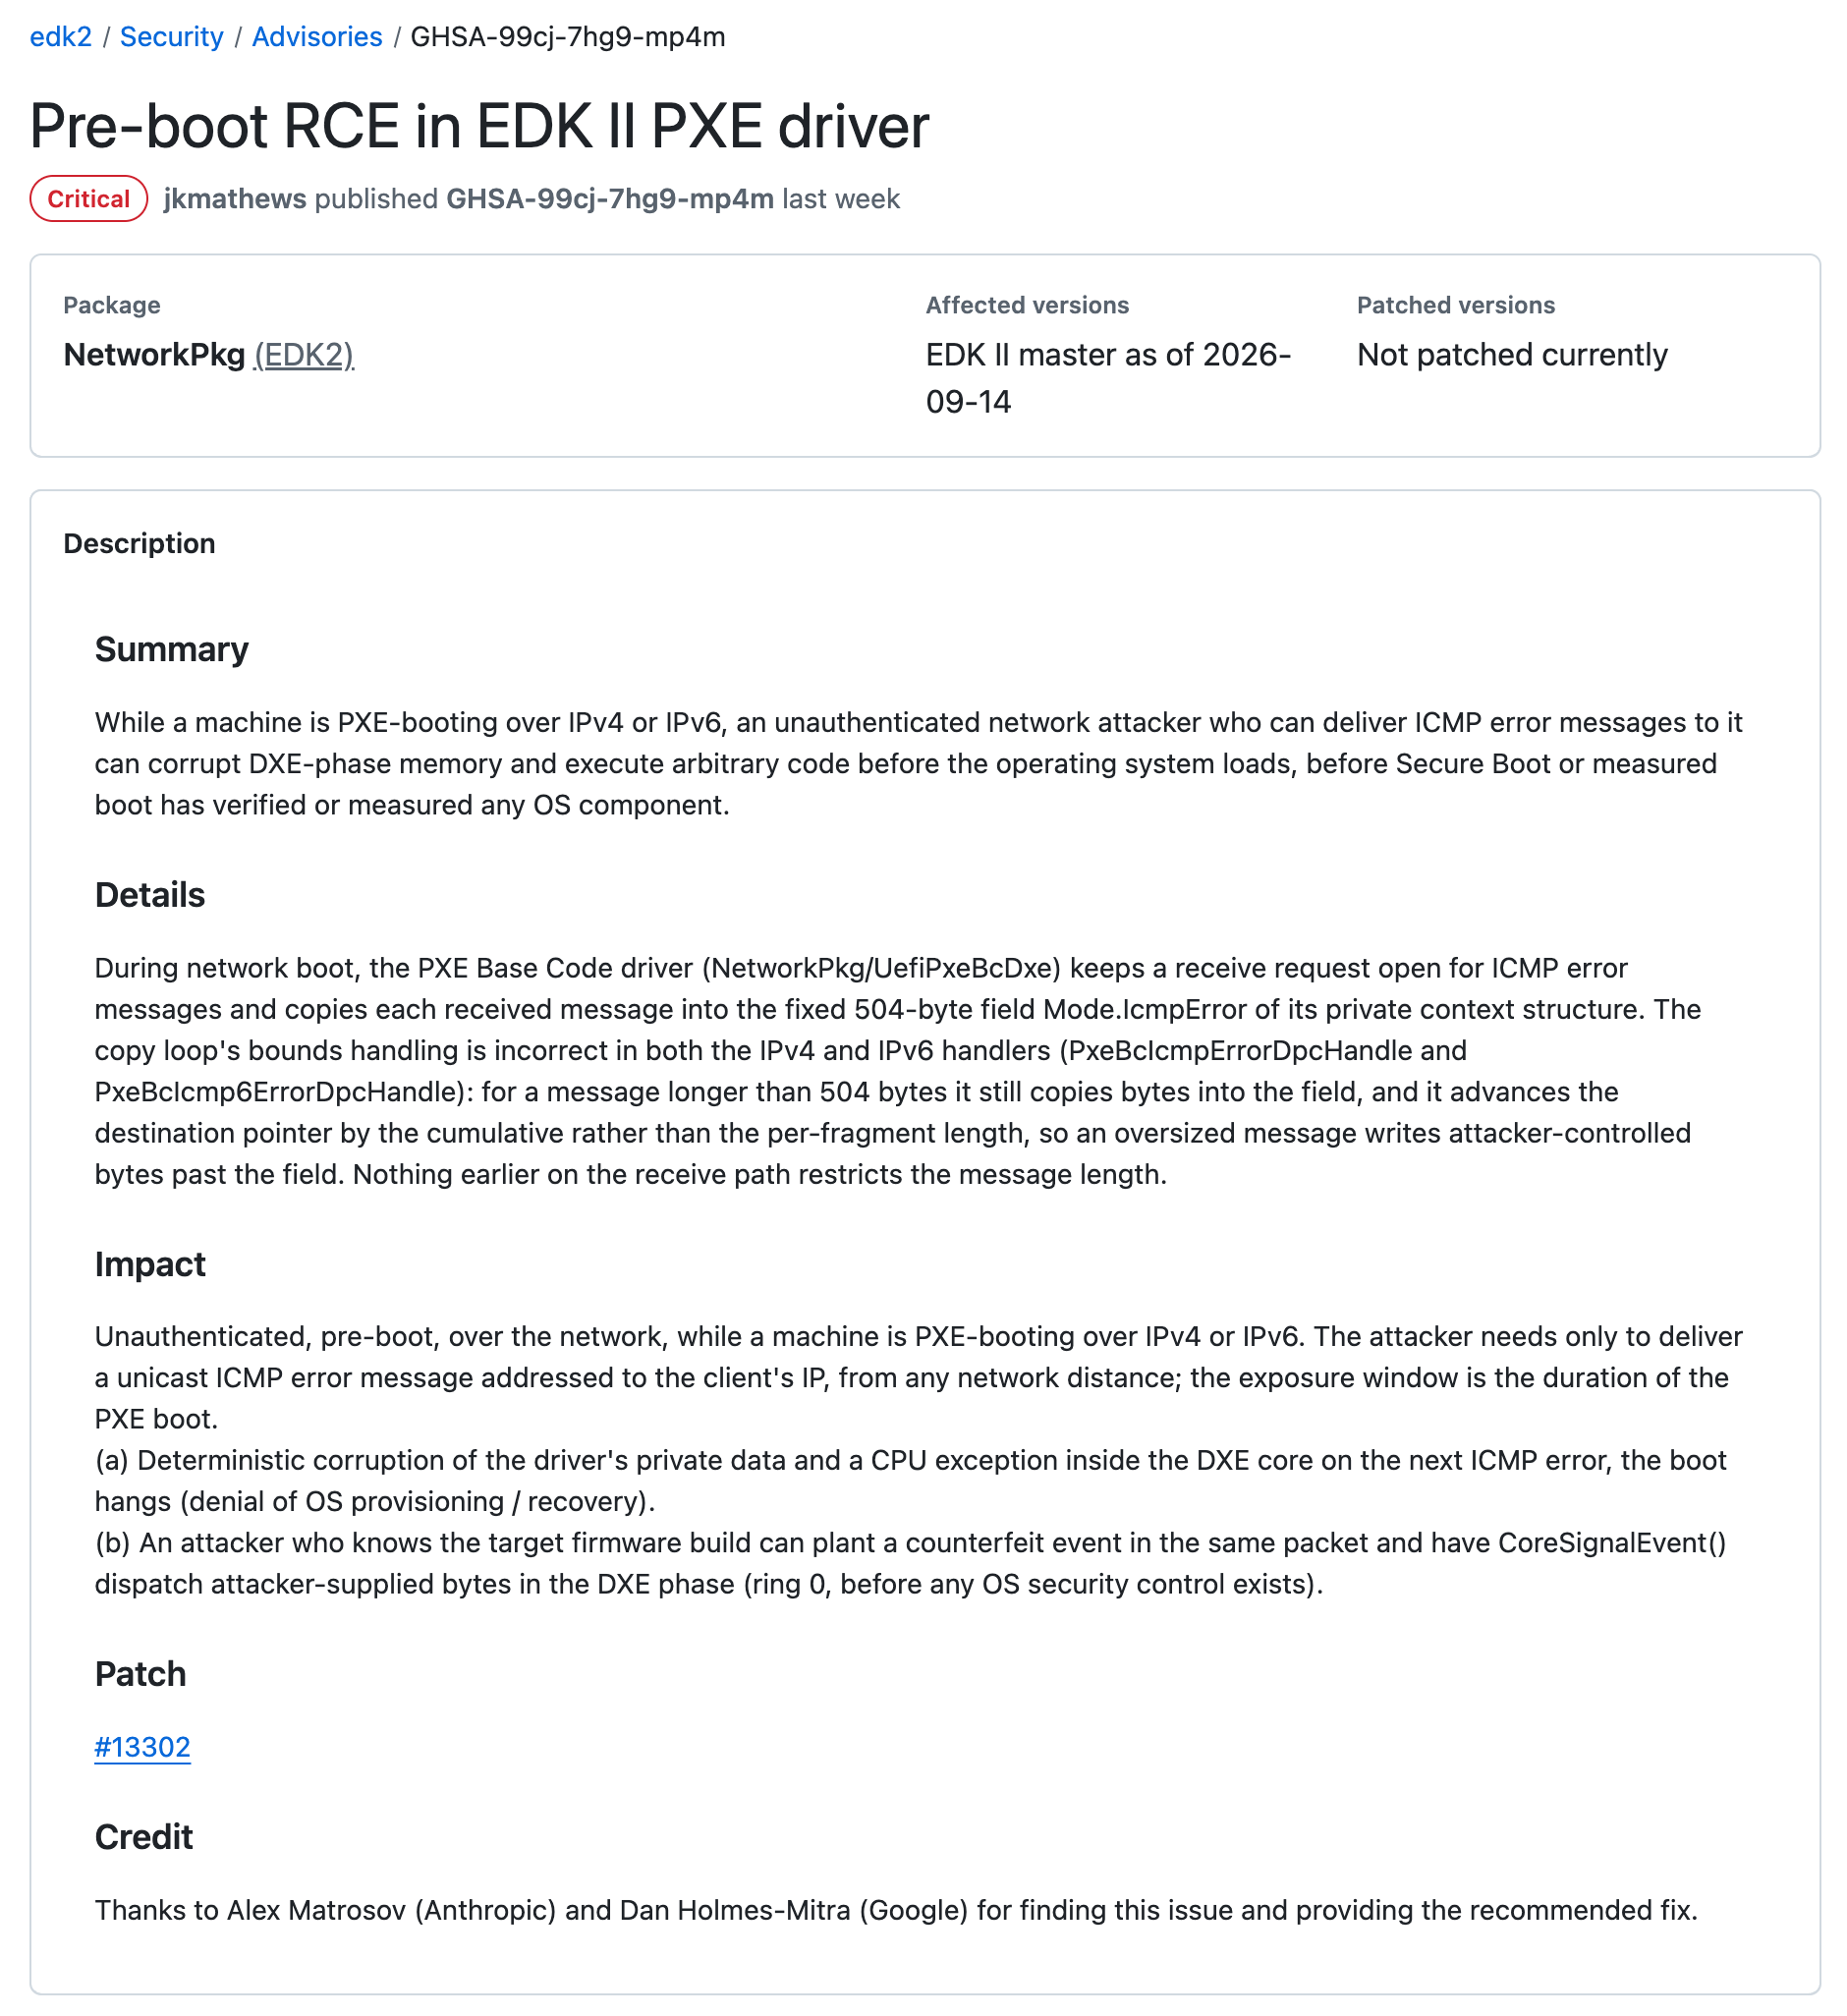
Уязвимость под номером CVE-2026-97631 в основном затрагивает серверы, использующие прошивку TianoCore UEFI. Код исходного исправления был объединен 15 октября, но серверам и устройствам также необходимо получить обновления встроенного ПО, содержащие исправление, для чего могут потребоваться соответствующие версии программного обеспечения и адаптации OEM.
UEFI — это базовая прошивка, которая запускается при загрузке устройства и отвечает за инициализацию оборудования и загрузку последующих компонентов загрузки. TianoCore EDK II — это широко используемая реализация UEFI с открытым исходным кодом. Производители оборудования и поставщики облачных услуг создадут собственную загрузочную прошивку UEFI на основе этого проекта.
Эта уязвимость возникает в драйвере базового кода PXE. PXE позволяет устройствам получать из сети программы, необходимые для запуска. Он обычно используется при развертывании серверов, установке и восстановлении систем в центрах обработки данных. Когда устройство загружается по PXE через IPv4/v6, драйвер будет получать сообщения об ошибках ICMP из сети, а затем сообщения об ошибках будут скопированы в буфер фиксированного размера.
В объявлении TianoCore говорится, что в затронутом коде есть ошибка в обработке длин данных и смещений сегментов: сообщения, превышающие 504 байта, могут записывать границы буфера и перезаписывать соседнюю память. Злоумышленнику необходимо будет отправить специально созданное сообщение об ошибке ICMP на IP-адрес устройства в течение периода времени, когда целевое устройство выполняет загрузку PXE.
TianoCore EDK II — это базовый код для многих продуктов прошивки UEFI. Этот проект используют AMI, Insyde, Phoenix и другие производители, а Microsoft также разрабатывает проект Project Mu на базе TianoCore EDK II.
Команда проекта упомянула в объявлении, что оценку воздействия уязвимостей необходимо сочетать с конкретными устройствами: администраторам необходимо проверить, содержит ли прошивка затронутый PXE-драйвер, будет ли устройство загружаться через сеть и т. д. Конкретным администраторам необходимо обратиться к производителю устройства за консультацией в зависимости от типа сервера. Производителю устройства необходимо получить последнюю версию прошивки и пересобрать собственную прошивку UEFI.
Пока не будет получено исправление прошивки, администраторы могут отключить загрузку PXE. Если необходима загрузка PXE, загрузочную сеть можно разместить в доверенном и изолированном сегменте сети, чтобы ограничить несанкционированный трафик ICMPv4/v6.
Комментарии