Аннотация:
Интернет-компания F5 недавно выпустила экстренное обновление безопасности для серверного компонента с открытым исходным кодом NGINX, исправляющее 10 серьезных уязвимостей безопасности, среди которых CVE-2026-123007 и 123633 могут позволить злоумышленнику, не прошедшему проверку подлинности, удаленно выполнить код.
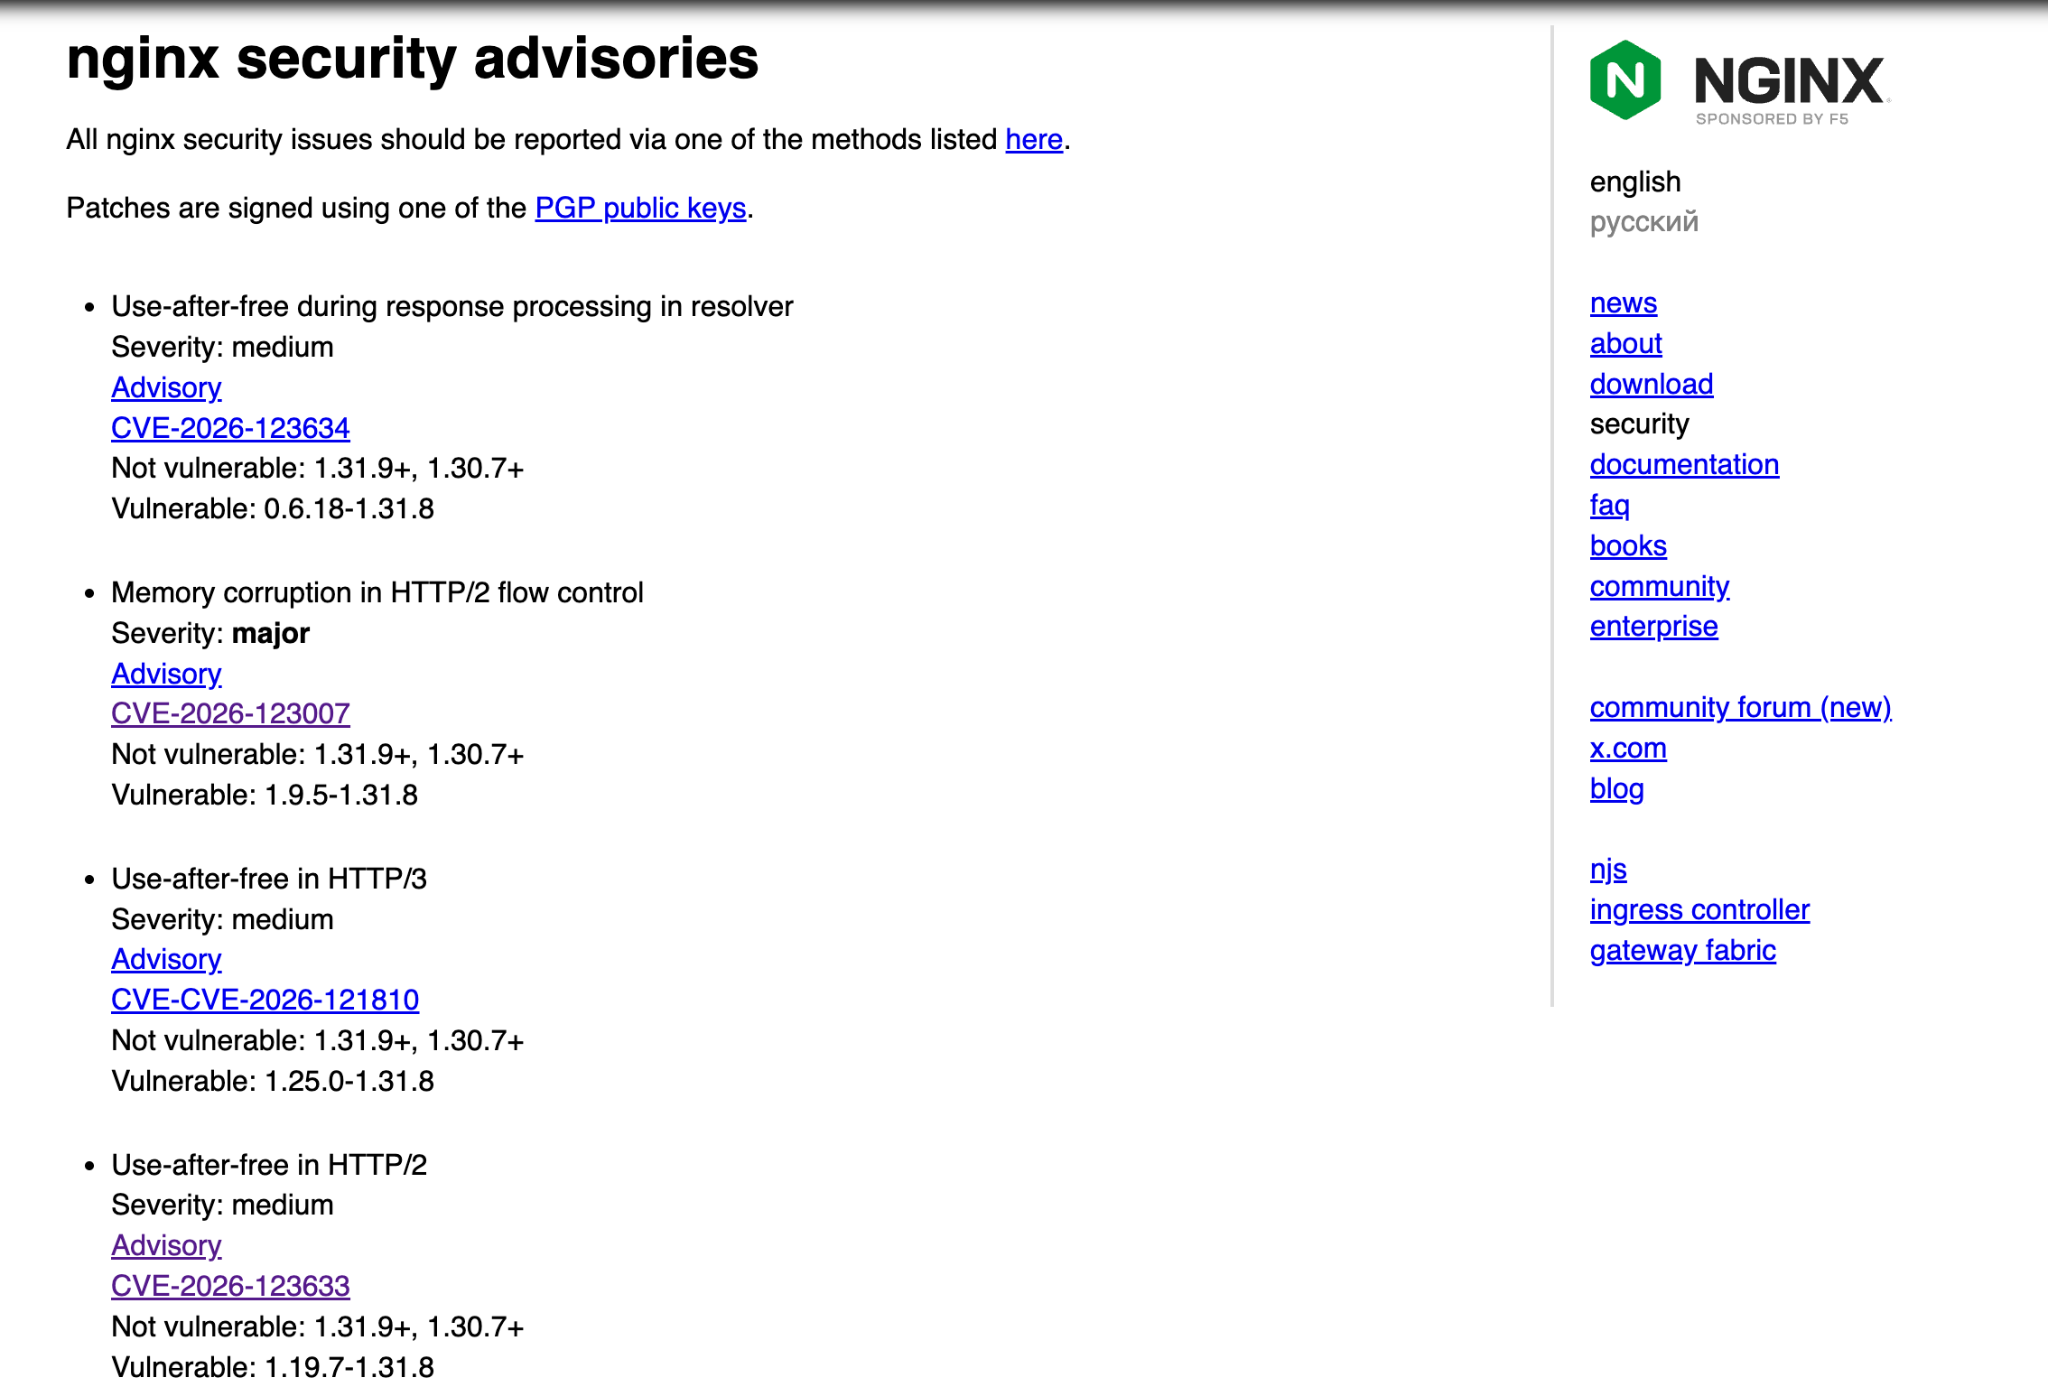
Эти уязвимости связаны с обработкой протокола HTTP/2. Теоретически, пока служба HTTP/2 включена, удаленное выполнение кода может быть возможным. В настоящее время в большинстве развертываний NGINX протокол HTTP/2 должен быть включен по умолчанию, поэтому масштаб воздействия очень широк.
Порогом для запуска атаки является отправка 128 ГБ трафика:
Метод эксплуатации связанных уязвимостей безопасности сказать сложно, но сказать просто, поскольку, судя по текущему коду проверки концепции, процесс эксплуатации требует передачи примерно 128 ГБ данных HTTP/2, а пропускная способность сети и время ожидания соединения будут влиять на фактическую атаку.
Данные 128 ГБ здесь относятся к общему объему данных, который необходимо отправить в одном соединении NGINX. Согласно тестам, NGINX Worker может аварийно завершить работу при отправке 60 ГБ данных; выполнение кода может быть достигнуто при отправке 128 ГБ.
Тайм-аут соединения по умолчанию для NGINX составляет около 1 часа. Если это локальная высокоскоростная сеть, для отправки 128 ГБ данных потребуется около 2,5 минут, полоса пропускания 10 Гбит/с — около 2 минут, а полоса пропускания 1 Гбит/с — около 17 минут. Согласно этому расчету, если пропускная способность ниже 300 Мбит/с, данные не могут быть отправлены до истечения времени ожидания.
Серверы с высокой пропускной способностью необходимо немедленно обновить:
В настоящее время для версии NGINX с открытым исходным кодом выпущены ремонтные обновления, включая основную версию 1.31.9 и стабильную версию 1.30.7. Если вы используете NGINX, развернутый на такой панели, как Pagoda, новая версия может быть недоступна на стороне Pagoda. Пользователи могут использовать агенты ИИ для самостоятельной компиляции и обновления. Но обратите внимание: если вы используете режим быстрой установки панели Pagoda, вы не сможете скомпилировать ее самостоятельно. Вам по-прежнему придется полагаться на сторону Pagoda, которая выпустит обновления, а затем пойдет в магазин для обновления.
Некоторые зарубежные VPS-серверы, приобретенные пользователями, имеют пропускную способность порта G и могут быть затронуты. Если версию невозможно обновить временно, вы можете отключить HTTP/2 на веб-сайте или порте прослушивания внешней службы и убедиться, что все текущие HTTP/2 завершились (отключите конфигурацию, а затем перезапустите NGINX).
Подробнее:
https://nginx.org/en/security_advisories.html
Комментарии