Аннотация:
Криптовалютная биржа Binance недавно объявила о предварительных результатах расследования инцидента безопасности, произошедшего 29 октября. Binance заявила, что после нескольких месяцев подготовки злоумышленники сначала использовали вредоносное ПО, фальшивый набор персонала и внутренние инструменты искусственного интеллекта Binance, чтобы получить доступ к команде кошелька, и в конечном итоге получили несанкционированный доступ к службе подписи кошелька и перевели цифровые активы на сумму около 6,34 миллиарда долларов.
Binance заявила, что все убытки будет нести сама Binance: по состоянию на 31 октября пополнено 98% затронутых токен-активов; на момент уведомления от 3 ноября активы на сумму около 2,85 миллиарда долларов были заморожены или перехвачены; ФБР объяснило атаку кибератаками, связанными с Северной Кореей.
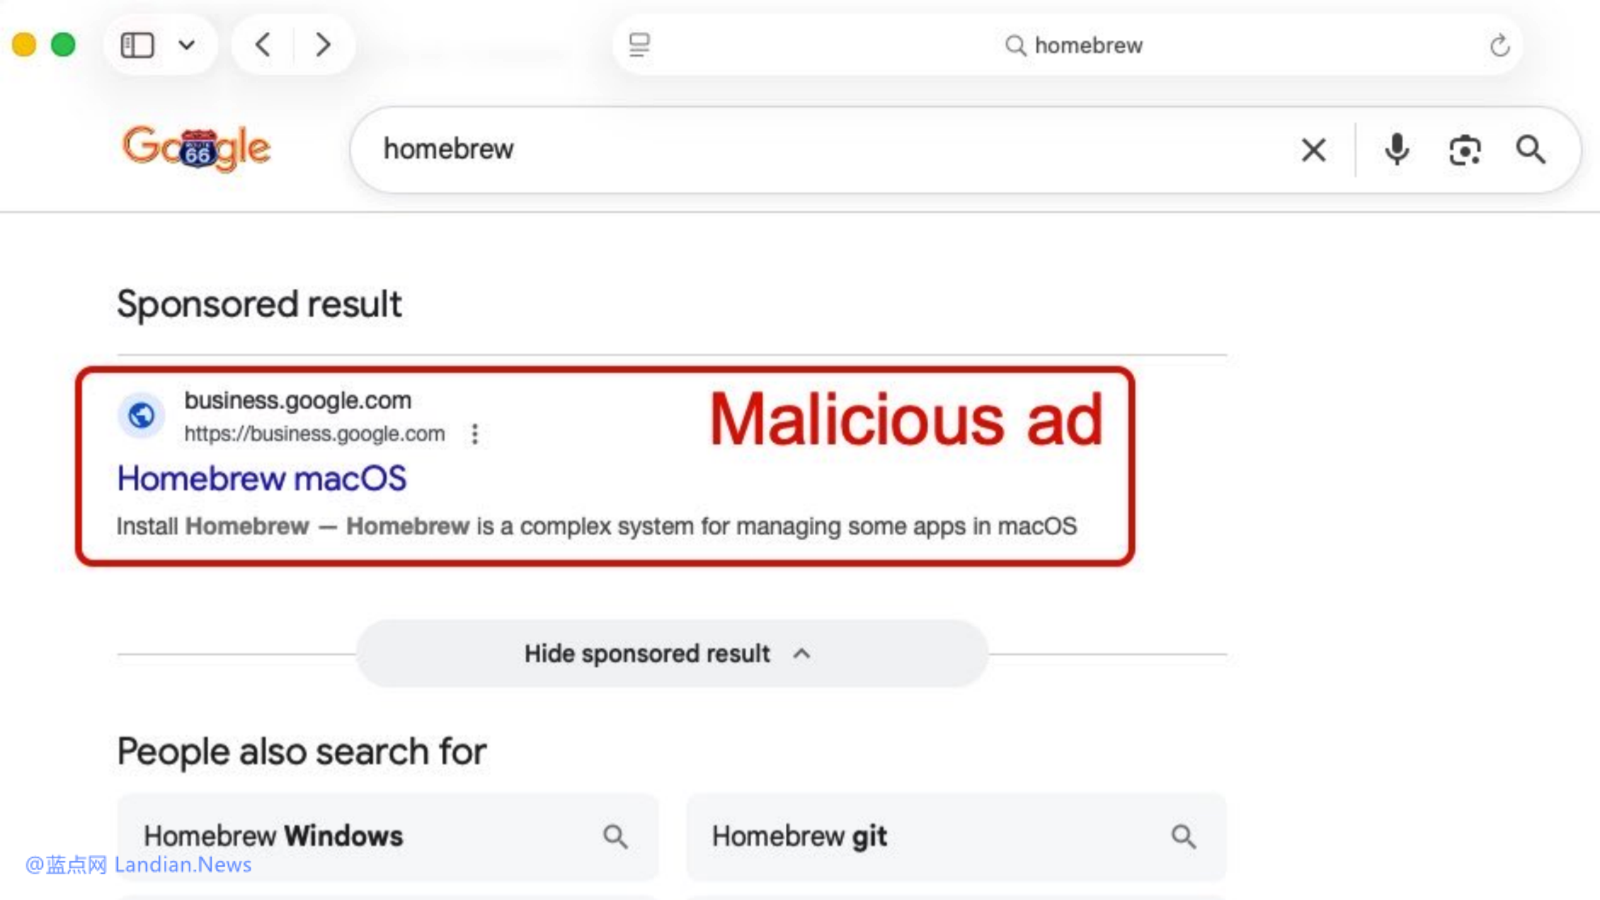
Инженер А был обманут фишинговым сайтом Homebrew в Google:
Расследование показало, что для установки широко используемого инструмента программирования искусственного интеллекта инженер А из команды кошельков ввел в поисковую систему ключевое слово Homebrew и перешел на фишинговый веб-сайт, оплаченный злоумышленником, в результате чего инженер загрузил подделанную программу установки Homebrew.
Binance заявила, что ее команда безопасности обнаружила аномалию и впоследствии заменила оборудование инженера и сменила соответствующие учетные данные. Но в это время злоумышленник уже узнал о должностных обязанностях инженера и соответствующую информацию о его коллегах по команде инфраструктуры кошелька, и хакер продолжил атаку в этом направлении.
Атака произошла в июне 2026 года, но проблемы, с которыми столкнулся инженер А, не имели серьезных последствий. Просто Инженер А стал причиной утечки информации своих коллег по команде кошелька, заложив основу для последующих атак злоумышленников на членов команды кошелька.
Фишинг инженера Б при приеме на работу, сфальсифицированный хакерами:
В сентябре злоумышленник связался с инженером Б через официальную платформу для поиска работы. В публичной информации об этом инженере упоминается его опыт работы в Binance. Злоумышленники выдавали себя за руководителей проектов и устраивали так называемые интервью с персоналом и генеральным директором компании. Злоумышленники также подготовили аккаунты в социальных сетях, личные фотографии и видео, чтобы завоевать доверие.
Ближе к концу второго раунда собеседований инженера Б попросили загрузить задание на свой рабочий компьютер для оценки приложения. Этот репозиторий во время установки запускает вредоносную программу, заменяя компоненты собственного инструмента разработки pyenv для выполнения команд и подключения к серверу, контролируемому злоумышленником.
Binance заявила, что вредоносная программа использовала такие методы, как запутывание, уклонение от обнаружения и стирание следов, а инструменты безопасности терминала в то время не смогли обнаружить вредоносную программу. Разумеется, судя по результатам, внутренний мониторинг безопасности Binance не выявил каких-либо отклонений, поэтому эта вредоносная программа стала точкой прорыва для атаки.
Внутренние инструменты искусственного интеллекта были использованы в качестве трамплина, а служба подписи была скомпрометирована:
К 20 октября злоумышленники использовали зараженные инженерные компьютеры и внутренние инструменты искусственного интеллекта Binance, чтобы получить контроль над устройствами двух других инженеров команды кошельков, включая инженера группы кошельков А, который ранее подвергся атаке со стороны цепочки поставок.
Затем злоумышленник обнаружил, что на компьютере инженера А имеется токен с разрешениями на развертывание контейнера. 29 октября в 17:15–19:56 UTC злоумышленник вошел в компьютер другого инженера кошелька, использовал украденные учетные данные для развертывания контейнера и запустил вредоносный скрипт. В конечном итоге злоумышленник получил несанкционированный доступ к службе подписи внутреннего кошелька и инициировал перевод, минуя обычный процесс вывода средств Binance.
Переводы активов, раскрытые Binance, включают: 233,46 миллиона XRP, примерно 970 500 SOL, примерно 44,2 миллиона OP и 18 270 BTC. После того, как Binance заявила, что крупные переводы вызвали внутреннюю тревогу внутри компании, Binance начала расследование и приостановила вывод средств. Однако реальная ситуация заключалась в том, что Binance изначально не обнаружила проблем с механизмом авторизации подписи кошелька. В результате злоумышленник продолжал инициировать несколько успешных передач после обнаружения аномалии.
Все это классические мошеннические схемы, но инженеры Binance их не идентифицировали:
Фишинг или социальная инженерия, с которыми столкнулся инженер А или инженер Б, — это классический вид мошенничества, созданный хакерами в последние годы. Не следует использовать фишинговые веб-сайты с оплатой за клик в поисковых системах. По крайней мере, инженер должен установить uBlock Origin, чтобы блокировать рекламу в поиске Google.
Мошенничество, с которым сталкивается инженер Б, также очень распространено. В последние годы хакеры часто создают фальшивые личности, чтобы запустить аферы по подбору персонала для криптовалютных компаний. Некоторые из них присоединяются к криптовалютным компаниям, а другие требуют от соискателей работы загружать вредоносные хранилища и сдавать домашние задания. Вероятность успеха хакеров также очень высока.
Неуместно обвинять здесь инженера А и инженера Б. В конце концов, нельзя требовать, чтобы каждый был инженером по безопасности, но это также указывает на то, что в Binance отсутствует обучение внутренней безопасности. По крайней мере, этим классическим мошенничествам следует обучать посредством обучения внутренней безопасности, чтобы повысить осведомленность сотрудников о безопасности.
Однако, даже если хакеры Binance организуют крупнейшую атаку в истории криптовалютной индустрии, предполагается, что другие криптовалютные компании и криптовалютные инженеры продолжат сталкиваться с подобным мошенничеством, и мошенничество со стороны криптовалютных компаний определенно будет продолжаться.
Комментарии