Аннотация:
Недавно компания Google сообщила о крупномасштабном инциденте безопасности, затронувшем экосистему Android TV. Выяснилось, что официально сертифицированный производитель устройств Android TV в течение длительного времени предварительно устанавливал в свои продукты скрытые бэкдоры и продавал доступ третьим лицам с целью распространения вредоносного ПО. После завершения расследования Google объявила, что полностью прекратит сотрудничество с вовлеченными компаниями и предпримет судебные иски для отключения соответствующей вредоносной сетевой инфраструктуры.
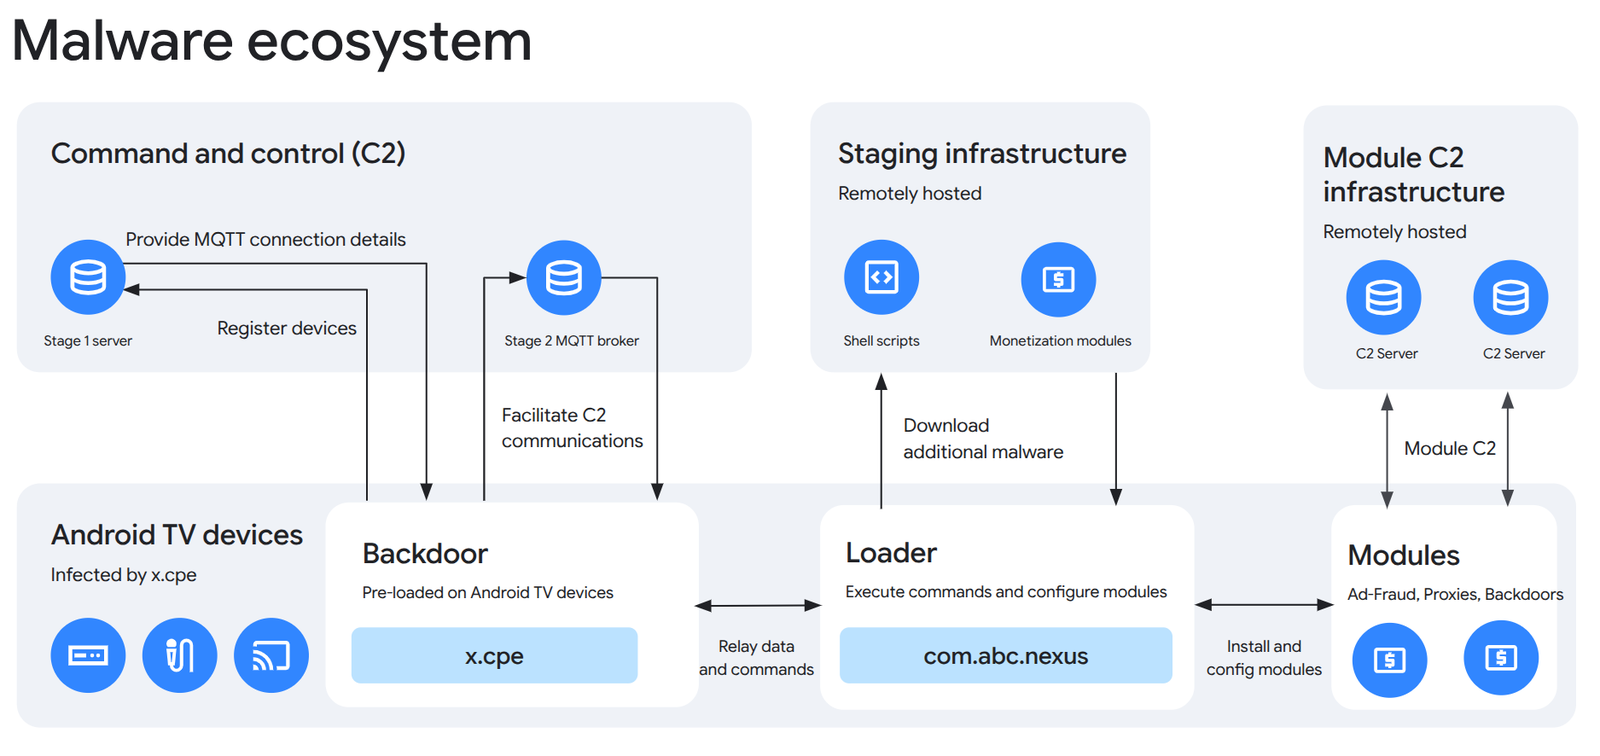
Согласно информации, опубликованной Google, в инциденте участвует компания Videostrong, производитель из Шэньчжэня, Китай. Когда-то компания производила официально сертифицированные приставки для Android TV, но расследование показало, что она внедрила бэкдоры с дистанционным управлением во многие модели и бренды устройств, а также построила полноценную серверную сеть для управления связанными устройствами и распространения вредоносного кода.
В Google заявили, что эти вредоносные программы не были частными действиями отдельных сотрудников и не были случайными инцидентами, вызванными ошибками разработки. Следователи обнаружили, что эта система работает непрерывно в течение многих лет и имеет специализированную инфраструктуру и постоянно обновляемые механизмы обнаружения уклонений для постоянного управления нижестоящими партнерами и вредоносными модулями. По результатам расследования Google приняла решение прекратить всякое сотрудничество с Videostrong и запретить ей и ее дочерним компаниям производить в будущем любые сертифицированные устройства Android с предустановленными приложениями Google.
В качестве последующей меры Google возбудила судебный иск против доменных имен и серверов, используемых для управления ботнетом XCPE, и успешно отключила соответствующие контрольные ссылки. В то же время компания также запрещает Videostrong и ее аффилированным лицам в будущем предоставлять программные услуги другим сертифицированным производителям Android-устройств.
Исследование безопасности показывает, что последствия этого инцидента намного превосходят обычные случаи передачи вредоносного ПО. В отличие от предыдущих вредоносных программ, которые в основном появлялись на поддельных устройствах Android, рассматриваемые продукты являются устройствами Android TV, сертифицированными Google. Это означает, что потребители обычно считают, что при их покупке они прошли официальную проверку безопасности.
Расследование показало, что злоумышленник использовал специальную стратегию для обхода обнаружения аутентификации. Они предварительно устанавливают скрытый код на устройство, когда оно покидает завод, но используют методы обфускации, чтобы обойти процесс тестирования, и ждут, пока пользователь впервые запустит устройство, чтобы загрузить или активировать вредоносный модуль. Это позволяет сопутствующим продуктам успешно проходить испытания на совместимость и безопасность и, таким образом, получать сертификационные квалификации.
Google признала, что этот инцидент выявил лазейки в ее системе сертификации. Компания заявила, что вовлеченные поставщики воспользовались пробелами в процессе проверки, чтобы отложить загрузку вредоносного кода на пользовательские устройства. Чтобы предотвратить повторение подобных ситуаций, Google обновляет свои механизмы сертификации и проверки, чтобы расширить возможности проверки прошивки устройства и последующего поведения программного обеспечения.
По статистике силовых ведомств, затронутые устройства в основном сосредоточены в сфере Android TV и приставок Google TV, среди которых одним из ключевых пострадавших объектов считается продукция бренда Mecool. Помимо ТВ-боксов, те же вредоносные компоненты были обнаружены в некотором оборудовании для цифровых вывесок, караоке-оборудовании и телемедицинских терминалах.
В Google заявили, что после отключения соответствующих серверов управления злоумышленники утратили возможность удаленно управлять большим количеством устройств. По оценкам компании, эта операция не только затронула уже подтвержденные зараженные устройства, но и отрезала канал связи между как минимум 10 миллионами дополнительных зараженных устройств и злоумышленниками, тем самым предотвратив распространение дальнейших вредоносных действий.
Расследование показало, что эти бэкдоры могли использоваться для установки дополнительных вредоносных программ, мошенничества с рекламой, создания прокси-сетей и осуществления другой киберпреступной деятельности. Благодаря высоким системным привилегиям зараженное устройство может быть включено в крупную ботнет-систему и предоставлять сетевые ресурсы злоумышленникам без ведома пользователя.
Google подчеркнула, что разрешение производителям устройств сознательно продавать пользователям продукты с вредоносными бэкдорами — это серьезное предательство доверия потребителей. Несмотря на то, что сервер управления был отключен и текущий риск для затронутого оборудования значительно снизился, для пользователей сопутствующих продуктов по-прежнему более безопасным выбором является оценка источника оборудования и рассмотрение возможности замены его продуктом более авторитетной марки.
Этот инцидент также стал одним из самых серьезных инцидентов безопасности цепочки поставок при разработке платформы Android TV. Поскольку задействованное оборудование получило официальную сертификацию, это не только вызвало обеспокоенность по поводу безопасности цепочки поставок оборудования для смарт-телевизоров, но и побудило Google пересмотреть свою систему сертификации и еще больше усилить надзор за производителями оборудования.
Комментарии