Аннотация:
Citizen Lab, исследовательский институт кибербезопасности, связанный с Университетом Торонто в Канаде, недавно обнародовал результаты опроса, который привлек широкое внимание. Исследователи обнаружили, что новый метод атаки, основанный на системе доставки онлайн-рекламы, фактически использовался для шпионской деятельности. Злоумышленники могут идентифицировать цели с помощью онлайн-рекламы и устанавливать шпионское ПО на устройствах, даже не требуя от жертв нажимать на какие-либо ссылки.
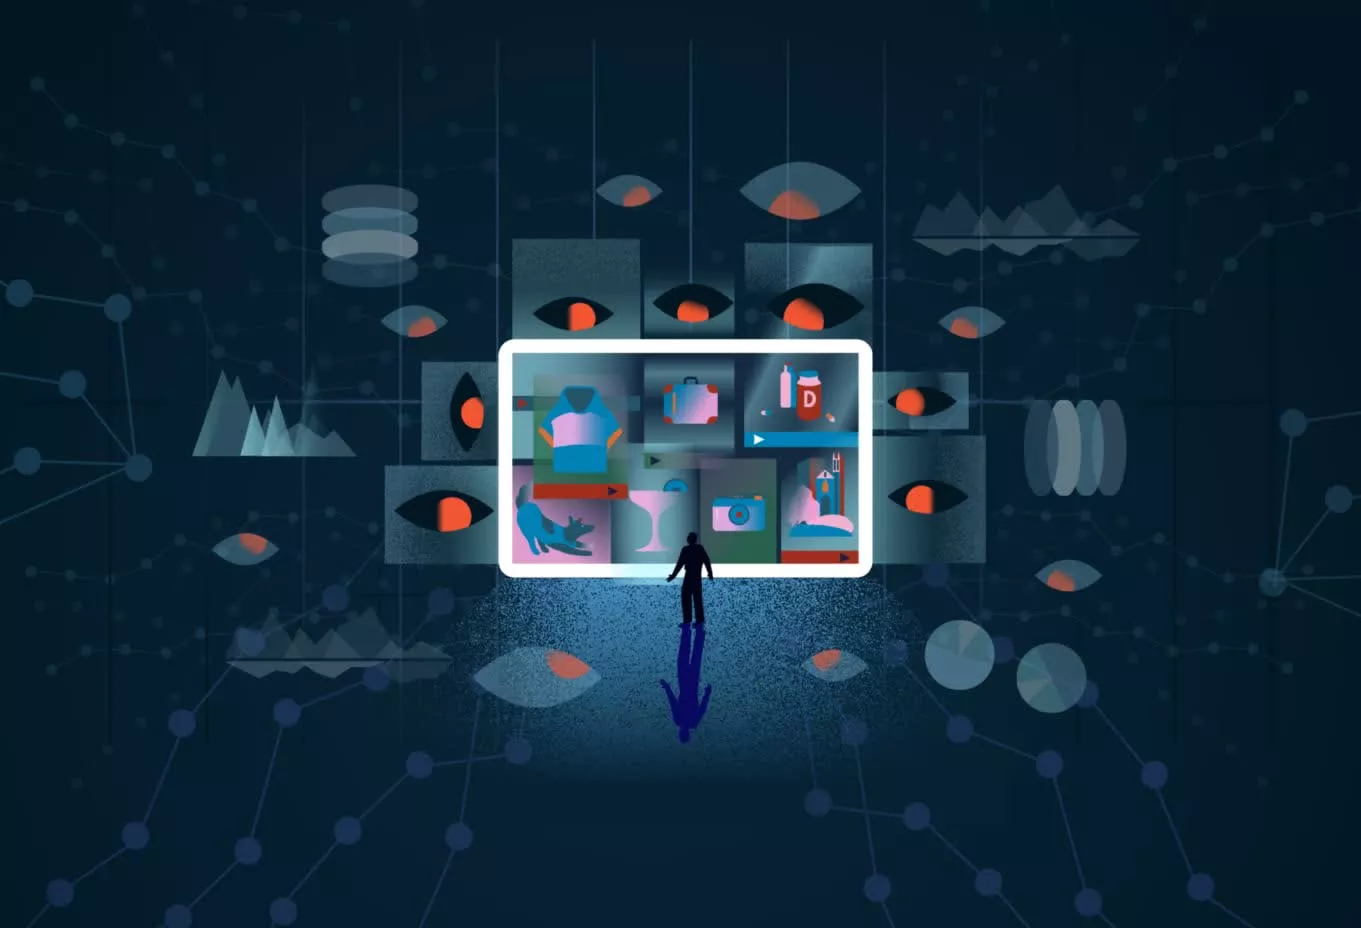
Исследовательская группа назвала эту технологию «AdFection» и заявила, что впервые были публично получены технические доказательства того, что коммерческие шпионские атаки «нулевого щелчка» могут быть реализованы с помощью систем онлайн-рекламы. Расследование показало, что эта технология использовалась в онлайн-операции по проникновению против «Аль-Джазиры» в Катаре.
Согласно отчету, ключевую роль в этой операции сыграла израильская компания Discover-Tech. Компания утверждает, что занимается цифровой рекламой, но исследователи полагают, что она управляет платформой, которая на самом деле помогает партнерам идентифицировать, отслеживать и ориентироваться на конкретные целевые устройства.
Следствие установило, что Discover-Tech управляет платформой Controlium. Платформа может использовать систему ставок онлайн-рекламы в режиме реального времени для сбора информации об устройствах, включая рекламные идентификаторы и IP-адреса. После того, как система определит предполагаемую цель, она может отправить вредоносный код на соответствующее устройство, в то время как обычные пользователи увидят только обычный рекламный контент. Это означает, что жертве не нужно нажимать на рекламу или загружать какие-либо файлы, а процесс атаки может разворачиваться автоматически.
Исследователи заявили, что эта платформа может не только идентифицировать цель, но и стать точкой входа для распространения вредоносного ПО. В случае с «Аль-Джазирой» злоумышленники предположительно использовали этот механизм для установки коммерческого шпионского ПО Candiru на целевые устройства. Candiru — это известный шпионский инструмент, который позволяет удаленно управлять устройствами, красть данные и получать доступ к камере и микрофону устройства.
Citizen Lab заявила, что обнаружила, что по меньшей мере 45 устройств в сети Аль-Джазиры подверглись соответствующим атакам в период с 2024 по 2025 год. Исследователи полагают, что это первый публично раскрытый пример полного технического заражения шпионским ПО с нулевым кликом через таргетированную рекламу.
Масштаб этой операции выходит далеко за рамки отдельных целей. Исследовательская группа проанализировала около 4 миллиардов записей о торгах по рекламе и обнаружила, что в период с марта по июнь 2026 года реклама, размещенная Discover-Tech, появилась примерно на 120 000 веб-сайтах и более чем в 70 000 мобильных приложениях по всему миру, в том числе в разных странах и регионах.
Исследователи далее отметили, что эта реклама не только служит коммерческой пропагандой, но также используется для крупномасштабной разведки и целевого скрининга. Миллионы устройств были тайно направлены на подключение к серверам, связанным с Candiru, что помогало злоумышленникам собирать информацию, идентифицировать цели и готовиться к последующим атакам.
Расследование также показало, что Discover-Tech уже давно фигурирует в списках сертифицированных поставщиков многих крупных рекламных экосистем, включая рекламную систему Google и европейскую организацию рекламной индустрии IAB Europe. Это означает, что его реклама может охватить большое количество веб-сайтов и приложений по всему миру.
Помимо Candiru, Citizen Lab также обнаружила, что к рекламной платформе подключена еще одна группа угроз под названием «Темный картограф». Исследователи заявили, что организация в основном использует уязвимости, связанные с операторами мобильной связи, чтобы связать рекламные идентификаторы устройств с реальными телефонными номерами, тем самым достигая крупномасштабной деанонимизации пользователей.
В ходе независимого расследования компания по обеспечению безопасности рекламы Confiant также обнаружила, что соответствующая реклама появлялась в правительственных ведомствах, оборонных ведомствах и сетевых средах НАТО. Однако в настоящее время нет доказательств того, что эти институциональные устройства были успешно заражены.
После того, как инцидент стал известен, многие рекламные платформы приняли меры по прекращению сотрудничества с Discover-Tech. В то же время исследователи призывают регулирующие органы и рекламную индустрию пересмотреть риски безопасности существующей экосистемы цифровой рекламы. Они считают, что рекламная инфраструктура, первоначально использовавшаяся для коммерческого маркетинга, оказалась инструментом массовой слежки, отслеживания целей и даже кибератак, и это явление создает новые проблемы для конфиденциальности в Интернете и сетевой безопасности.
Комментарии