Аннотация:
В понедельник компания Google заявила, что обнаружила хакерский инструмент, который может автономно выявлять и использовать уязвимости программного обеспечения без помощи человека, подчеркнув риски, создаваемые агентами искусственного интеллекта (ИИ). Группа Google Threat Intelligence Group (GTIG) подробно описала результаты в своем отчете за третий квартал. В отчете говорится, что инструмент находился на сервере предварительной версии, доступном в Интернет. Злоумышленники часто используют такие серверы для хранения и подготовки инструментов атаки. Google назвал этот инструмент «exploit_agent».
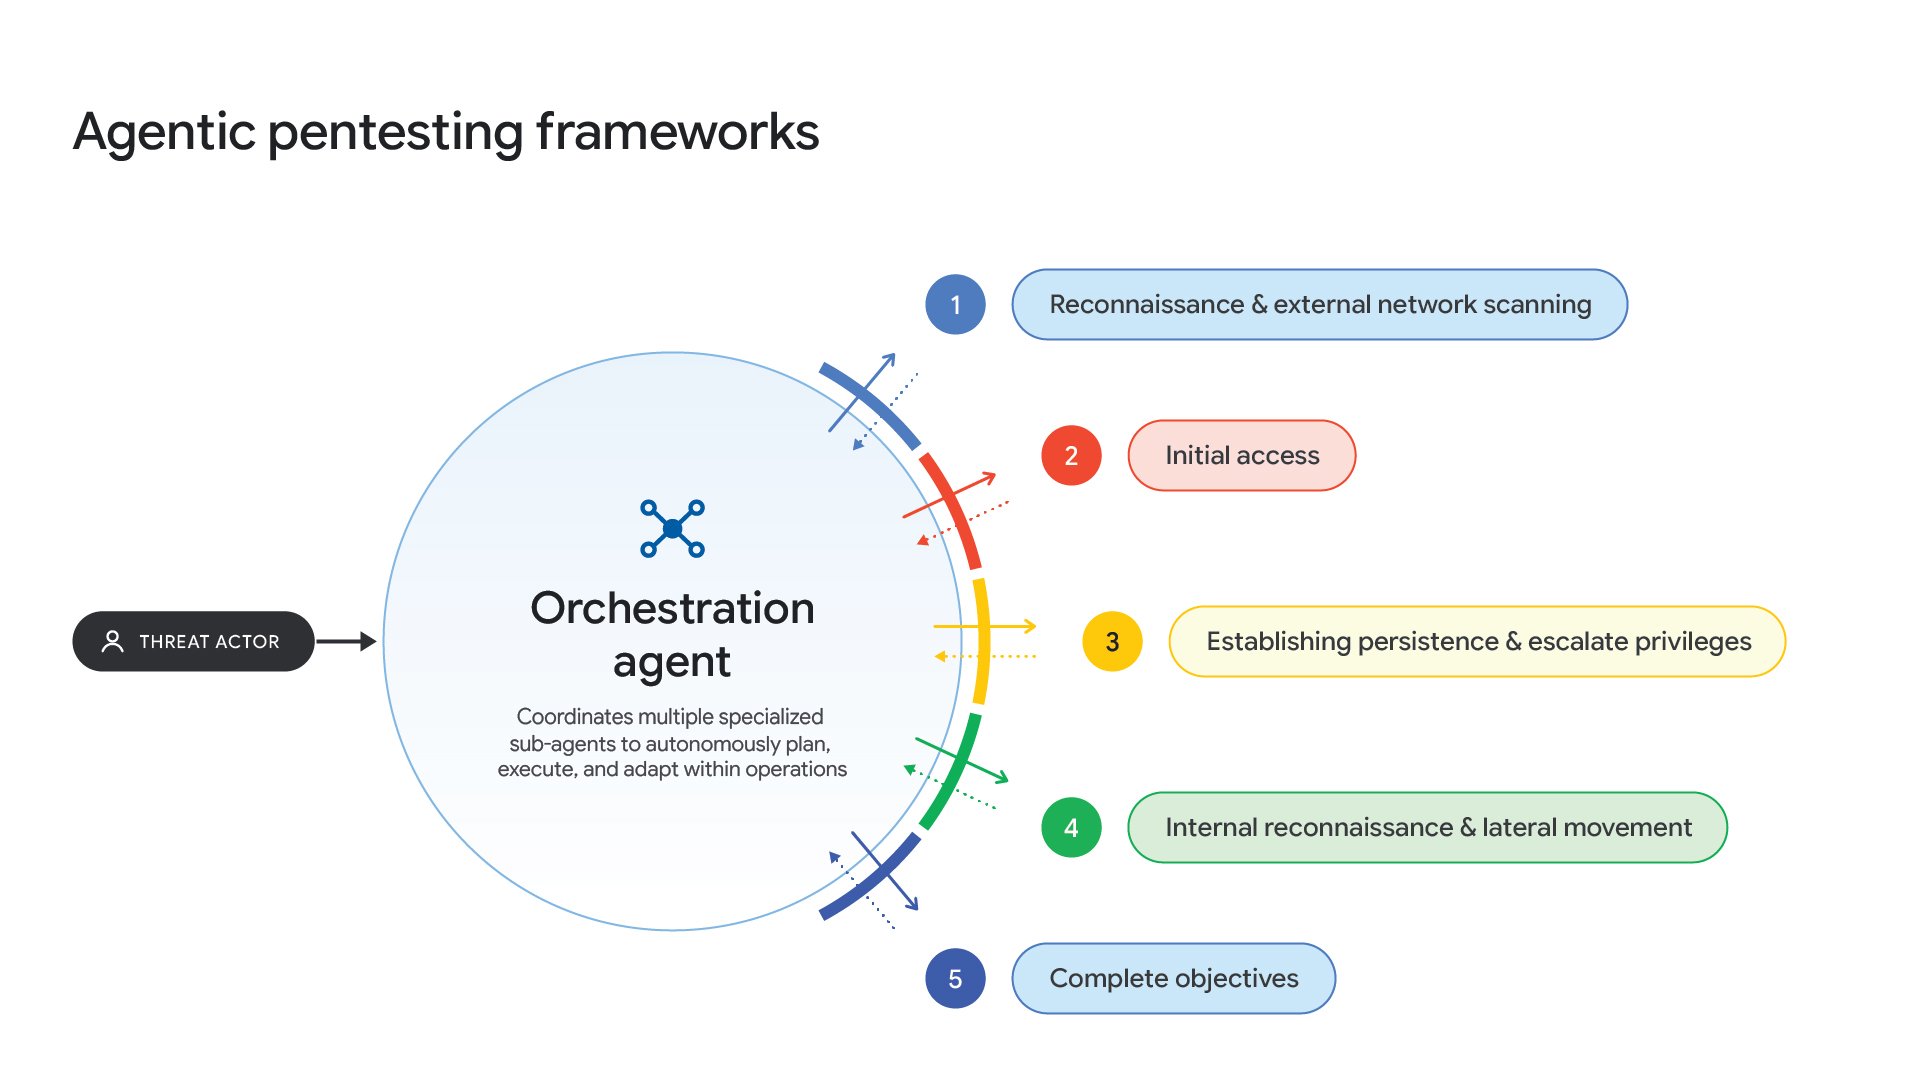
Инструмент использует несколько моделей большого языка (LLM), технологию искусственного интеллекта, лежащую в основе чат-ботов, включая ведущие бизнес-модели, а также то, что Google называет «родными» моделями.
Затем инструмент отслеживает популярное веб-программное обеспечение на наличие обновлений исправлений и обновлений, выпущенных разработчиками программного обеспечения для устранения уязвимостей.
После выпуска нового исправления инструмент сравнивает код программы до и после исправления, чтобы определить, где находится уязвимость. Это похоже на сравнение двух версий документа, чтобы увидеть, что изменили редакторы, и эти изменения могут выявить проблему.
Затем инструмент автоматически напишет код атаки для использования уязвимости и автоматически выполнит ее.
В Google заявили, что впервые столкнулись со злоумышленниками, проводящими атаку подобным образом.
В отчете говорится: «Впервые за последний квартал команда Google по анализу угроз обнаружила, что злоумышленники использовали большие языковые модели для полной автоматизации обнаружения и эксплуатации уязвимостей без участия человека».
Это открытие еще раз подтверждает растущую обеспокоенность тем, что автономные агенты ИИ могут угрожать традиционным системам.
Управляющий Федеральной резервной системы Майкл Барр заявил в понедельник, что автономные агенты искусственного интеллекта могут спровоцировать изъятие банковских вкладов за считанные минуты.
В сентябре этого года Торстен Слок, главный экономист Apollo Global Management, предупредил, что если ИИ-помощники автоматически переведут средства домохозяйств на счета с более высокой доходностью, банки могут потерять большое количество недорогих депозитов.
Изображение из отчета Google показывает, что инструмент проверяет механизм контроля доступа версии 2.19.25 плагина WordPress Spectra (Ultimate Addons for Gutenberg).
Под контролем доступа понимается код, который определяет, какие операции могут выполнять разные пользователи. В отчете не указано, привела ли эта проверка уязвимостей в конечном итоге к реальной атаке.
На сервере предварительной версии также хранятся другие сценарии, которые могут отображать внутреннюю структуру сети после того, как злоумышленник прорвал сетевую защиту, что Google называет «внутренней разведкой».
Эти скрипты также способны осуществлять так называемый «грубый взлом», многократно перебирая большое количество паролей и внедряя на веб-сайты веб-шеллы или скрытые программы удаленного управления, которые позволяют злоумышленникам восстановить доступ к зараженным системам позднее.
Google также обнаружил данные, украденные у жертв на том же сервере. Соответствующие записи показывают, что оператор этого инструмента мог атаковать веб-сайты французских средств массовой информации, индустрии развлечений и образования.
Ключи API аналогичны паролям и позволяют программному обеспечению получать доступ к службам искусственного интеллекта.
Перевод Google соответствующей заметки на русский язык гласит: «Ключ LLM API для автоматических эксплойтов (пилотный проект exploit_agent)» и «Пожалуйста, введите ключ самостоятельно — прямо здесь, а не в чате. Обе строки обязательны».
Этот вывод соответствует более широкой тенденции, описанной Google ранее.
Общее количество раскрытий уязвимостей и эксплойтов почти удвоилось с января по август 2026 года.
Эксплойты нулевого дня, то есть атаки, направленные на уязвимости, еще не известные разработчикам программного обеспечения, происходили в среднем от 8 в месяц в 2025 году до 11 в месяц в 2026 году и до 22 в августе.
Google также заявила, что обнаружила, что инструменты для атак с использованием искусственного интеллекта с открытым исходным кодом под названием CAIRN и PentAGI использовались в реальных действиях по вторжению в сеть.
Комментарии