
Аннотация:
Недавно исследователи безопасности обнаружили, что индийский центр цифровых сертификатов eMudhra/emSign совершил утечку закрытых ключей восьми промежуточных сертификатов. Эти промежуточные сертификаты используются для выдачи подчиненных сертификатов. Таким образом, злоумышленники, получившие закрытые ключи, могут выдать сертификаты для любого веб-сайта или службы для выполнения перехвата «человек посередине».
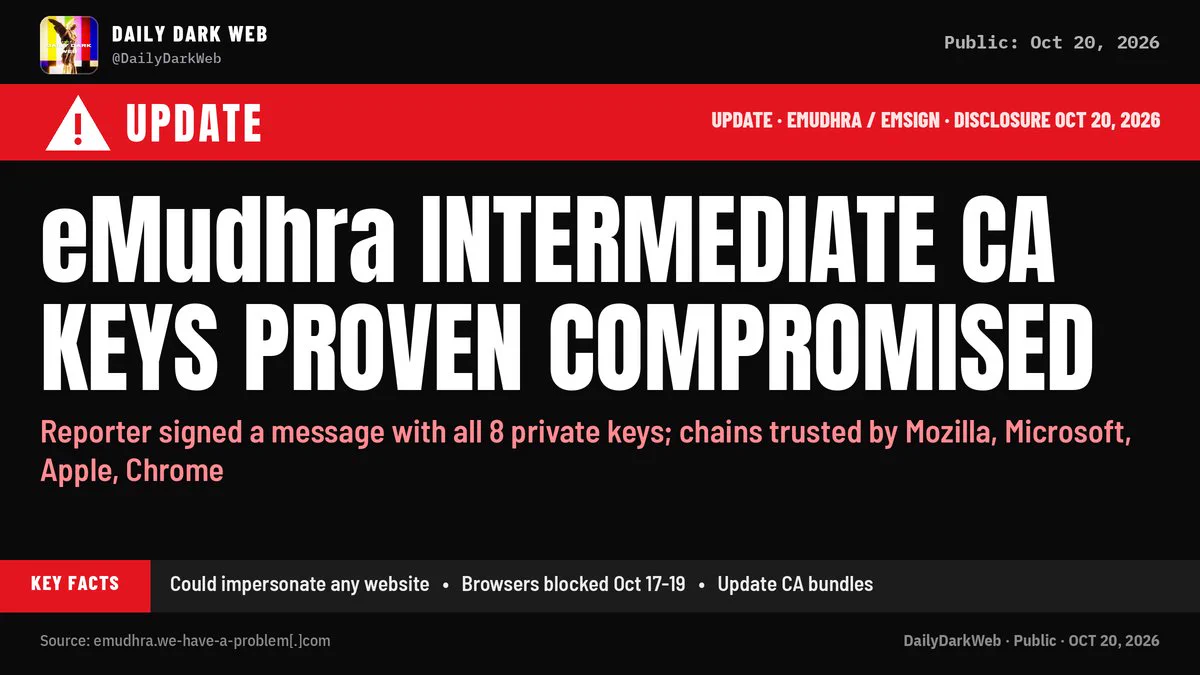
Что еще более возмутительно, так это то, что закрытый ключ сертификата состоит всего из четырех символов. Обычно содержимое закрытого ключа очень длинное. Никто не знает, как эта индийская компания могла настолько возмутительно выпустить сертификат только с четырехзначным закрытым ключом, а затем использовать этот промежуточный сертификат для подписи сертификатов для других веб-сайтов и служб.
Чтобы предотвратить перехват данных по принципу «человек посередине», браузеры Firefox, браузеры Google, Apple и Microsoft в настоящее время срочно выпускают обновления или обновляют список блокировки сертификатов, чтобы отозвать все проблемные сертификаты eMudhra. То есть любой подчиненный сертификат, подписанный проблемным сертификатом, в настоящее время не является доверенным для основных браузеров, и при доступе пользователи увидят сообщение о перехвате.
Проблема в том, что некоторое программное обеспечение не предоставляет механизм отзыва сертификатов, поэтому эти сертификаты можно заблокировать только путем выпуска новых версий. В настоящее время выпущены обновления программного обеспечения, включая Go, NSS, Python certifi, Rust, Electron и т. д. Пользователям этого программного обеспечения рекомендуется немедленно обновиться до последней версии.
Исходя из имеющейся на данный момент информации, секретные ключи этих проблемных сертификатов не утекли, но с момента их выдачи используются дефектные генераторы закрытых ключей. Анализ, опубликованный Mozilla Foundation, показывает, что все целые числа, соответствующие восьми затронутым закрытым ключам эллиптической кривой P-384, меньше 256, а фактические значения составляют 4, 56, 66, 115, 155, 156, 230 и 237.
Хотя обычный закрытый ключ P-384 должен иметь около 384 бит случайности, эти ключи содержат лишь несколько битов достоверной информации, поэтому настоящий ключ можно быстро найти с помощью исчерпывающих методов. Конечно, даже если исследователи безопасности не опубликуют закрытый ключ сейчас, другие все равно смогут найти закрытый ключ исчерпывающими методами, поэтому эти сертификаты больше не являются безопасными.
Из-за проблем с сертификатами пользователям рекомендуется своевременно обновлять свои браузеры и не использовать старые версии в течение длительного времени. Некоторые старые версии могут не иметь возможности обновлять список отзыва и, следовательно, не могут блокировать старые сертификаты, что может вызвать серьезные проблемы с безопасностью при ежедневном доступе.
Комментарии