Аннотация:
Грок никогда не разочаровывает, когда дело доходит до повреждения кожи. Только что охранная компания Claroc обнаружила, что
более чем 35 000 приложений, созданных с помощью Grok, можно получить без входа в систему, а некоторые из них напрямую раскрывают корпоративные тайны и личную конфиденциальность.
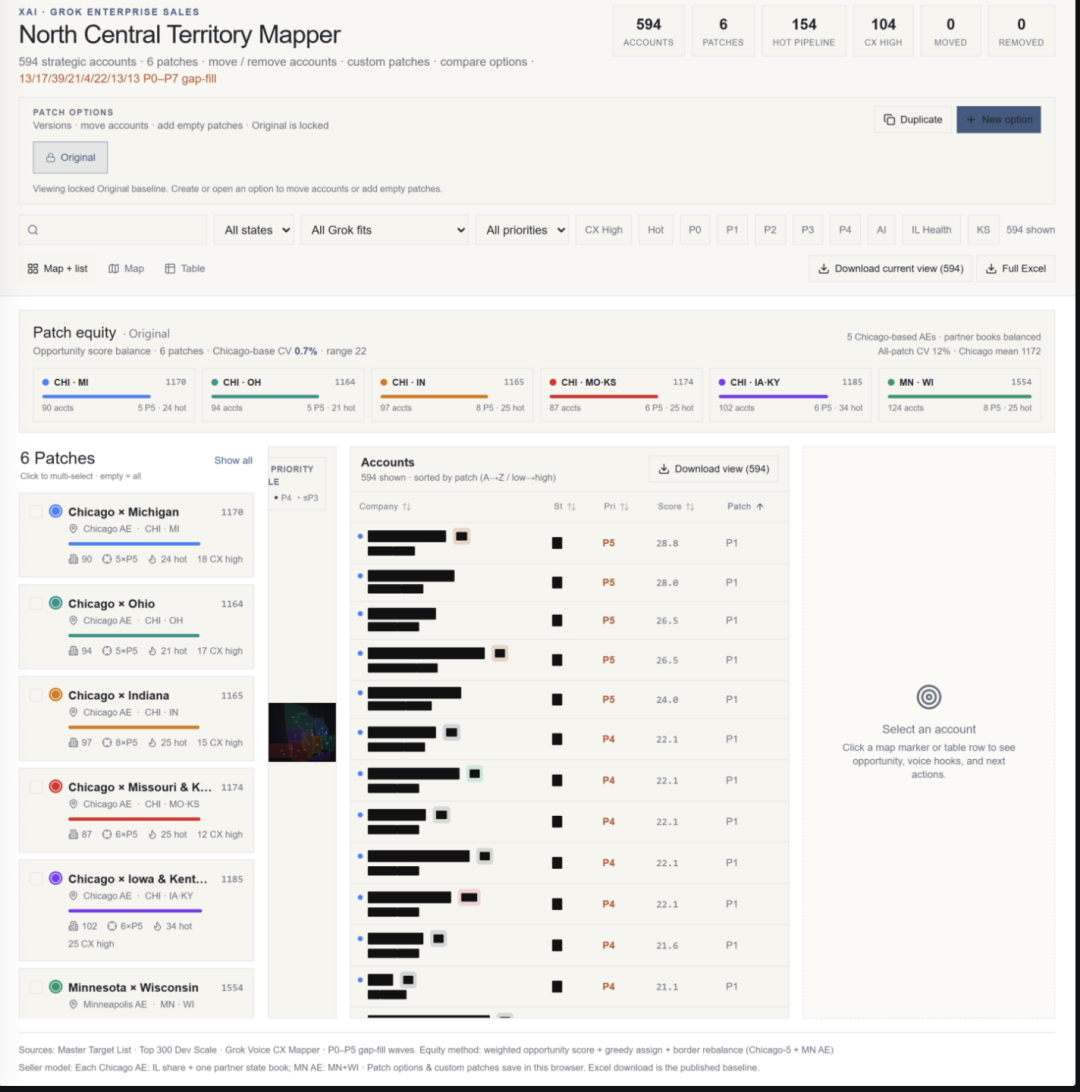
Самое бросающееся в глаза то, что в их число также входят собственные SpaceXSI Лао Ма (компания после слияния SpaceX и xAI) и X.Планы адаптации сотрудников, информация о клиентах продаж, рекламные предложения… даже их собственная прибыль была раскрыта.
Более того, Тесла, которая не слилась, не убежала. Форма рейтинга сервисного центра размещает имена, эффективность работы и бонусный статус 22 технических специалистов на общедоступной веб-странице.
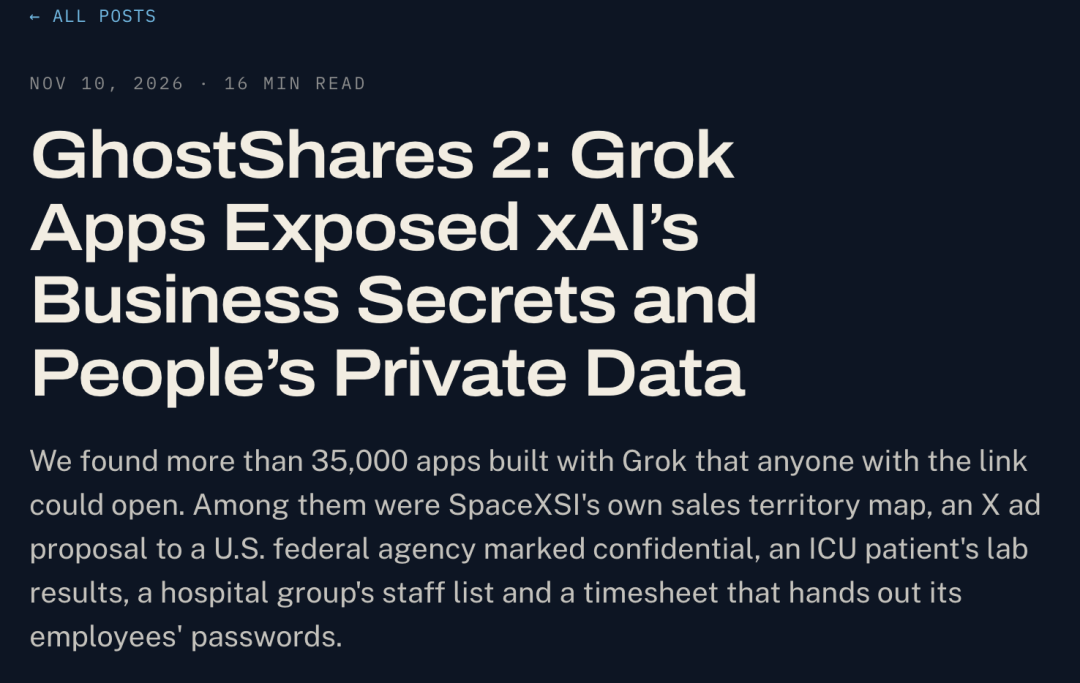
Что еще более возмутительно, так это то, что страдают не только наши сотрудники, использующие наши собственные продукты, но и утечка контента также включает в себя конфиденциальную информацию обычных людей.
Включая результаты анализов пациентов отделения интенсивной терапии, визуализирующие обследования, записи использования аппаратов искусственной вентиляции легких и пароли учетных записей корпоративных сотрудников в открытом виде.
Вот и я, просто используйте Grok и получите бесплатное открытие окна в один клик?
Что именно выяснилось?
В частности, в начале дела Claroc протестировала 43 551 (37 571 все еще были онлайн) адреса приложений Grok Build и обнаружила, что 94,7% онлайн-приложений можно открыть без входа в систему.
Хотя большинство этих приложений — это пойло искусственного интеллекта, созданное вами и мной, например небольшие игры, калькуляторы и т. д.
По оценкам Claroc, после проверки моделей и выборки вручную существует около 650–800 приложений, содержащих частные данные.
В число вовлеченных организаций входят SpaceXSI, X и 30 других компаний, 6 из которых вошли в список Fortune 500.
Насколько конфиденциальны эти данные, вы поймете на нескольких примерах:
<р>1. Информационный листок пациента отделения интенсивной терапии, включающий результаты анализов пациента, визуализационные исследования и статус использования аппарата искусственной вентиляции легких. <р>2. Приложение для тайм-менеджмента подрядчика записало в сценарий пароли 18 учетных записей в открытом виде, и любой посетитель страницы может его скачать. <р>3. Инструмент внутренних продаж SpaceXSI, включая учетные записи стратегических клиентов, возможности продаж и внутреннюю информацию о команде. <р>4. Форма рейтинга сервисного центра Tesla, включая имена сотрудников, эффективность работы и бонусы. <р>. . . .Глядя на это, оказывается, что на Vibe Coding что-то есть от «кого-то хорошего», записывающего его пароль и отчет о медосмотре.
Но для Грока это было слишком возмутительно, чтобы напрямую обнародовать это.
Так почему же эти данные, которые должны распространяться только внутри компании, появляются на общедоступных веб-страницах?
Как случайная ссылка могла стать входом в окно ящика?
Проще говоря, когда вы используете vibecoding Grok, каждому опубликованному приложению присваивается независимый URL-адрес, аналогичный случайному имени .grok.me.
Эти случайные имена состоят из нескольких слов и предназначены для того, чтобы другим было трудно их угадать. Но проблема в том, что
URL сложно угадать, что не означает, что права доступа защищены.
Компания Claroc обнаружила, что эти адреса приложений можно найти пакетами через базу данных Passive DNS (Пассивный DNS).
Проще говоря, каждый раз, когда кто-то посещает веб-сайт, компьютеру необходимо через DNS запросить адрес сервера, соответствующий имени домена. Некоторые службы разрешения DNS собирают эти записи запросов и помещают их в базу данных с возможностью поиска.
Таким образом формируется путь открытия:
Кто-то обращается к приложению → DNS-запрос оставляет запись → Доменное имя попадает в пассивную базу данных DNS → Внешний персонал находит адрес приложения в пакетном режиме.
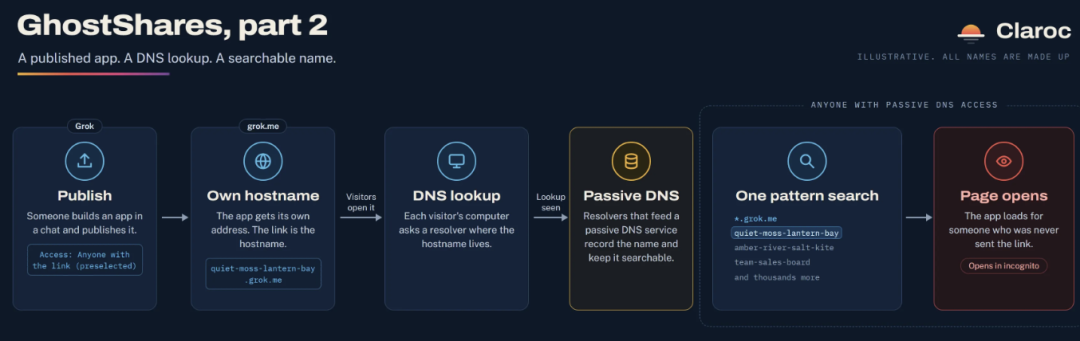
Если для доступа к приложению установлено значение «Все, у кого есть ссылка», то, пока URL-адрес найден, его можно открыть напрямую.
Другими словами, Grok использует случайные URL-адреса, чтобы повысить сложность обнаружения приложений, но на самом деле не решает проблему контроля доступа.
Справедливости ради, компания Claroc также провела контрольный тест с приложением ChatGPT: адрес его приложения также может быть включен в пассивный DNS, но для панели общего доступа по умолчанию установлено значение «Только я». Даже если другие найдут URL-адрес, они не смогут получить к нему доступ.
Это победа ChatGPT!
Кроме того, чтобы проверить, надежен ли код, сгенерированный Grok, и как обрабатываются разрешения группы.
Claroc позже использовала вымышленные данные для создания приложения по управлению клиентами для отдела продаж из четырех человек.
Хотя Grok автоматически добавил функции входа в Google и X, после проверки кода исследователи обнаружили ошибку низкого уровня:
Приложение сначала добавляет вошедшего в систему человека в команду, а затем проверяет, является ли он участником команды. То есть я сначала затащу вас в группу, а потом посмотрю, являетесь ли вы участником группы.
Они все должны быть друзьями группы...
Затем исследователь вошел в систему, используя учетную запись Google, которую никогда не приглашали. Он не только увидел всю информацию о клиенте, но и успешно изменил одну запись и удалил другую.
Другими словами, сколько бы вы ни захотели, дверь Грокда всегда открыта для вас.
Официальный ответ и дальнейшие действия
После того, как инцидент был раскрыт, SpaceXSI сообщила средствам массовой информации, что приложения являются конфиденциальными до тех пор, пока создатель активно не поделится ими, а выпуск требует нескольких шагов.
Компания также сообщила, что по умолчанию для учетных записей ее сотрудников настроен режим «только вы» и что, чтобы сделать приложение общедоступным, вам необходимо активно изменить разрешения.
Но компания Claroc сообщила, что в платном аккаунте, который она использовала для тестирования, группа издателей предварительно выбрала «любого, у кого есть ссылка».
Ключевое здесь:
Частный доступ до публикации и кто имеет доступ по умолчанию при публикации — это два вопроса.
Если вы нажмете «Опубликовать» до конца, окончательной предварительно выбранной областью доступа по-прежнему будут все люди, у которых есть ссылка. Даже если вы подтвердите несколько раз, список участников команды не будет добавлен автоматически.
Исследователи также проверили существующие возможности контроля разрешений Grok.
После перехода на «Только ты» посторонним будет закрыт доступ к странице и интерфейсу данных; отмена публикации также может привести к отключению приложения в течение нескольких секунд.
Итак, у Грока есть защитные меры, которые можно использовать. Вопрос в том, действительно ли эти меры используются, когда пользователи выпускают внутренние инструменты.
В настоящее время этот вопрос вызвал ссору в Твиттере. Некоторые думают, что разрешения устанавливают сами люди, а другие считают, что проблема в настройках разрешений Грока.
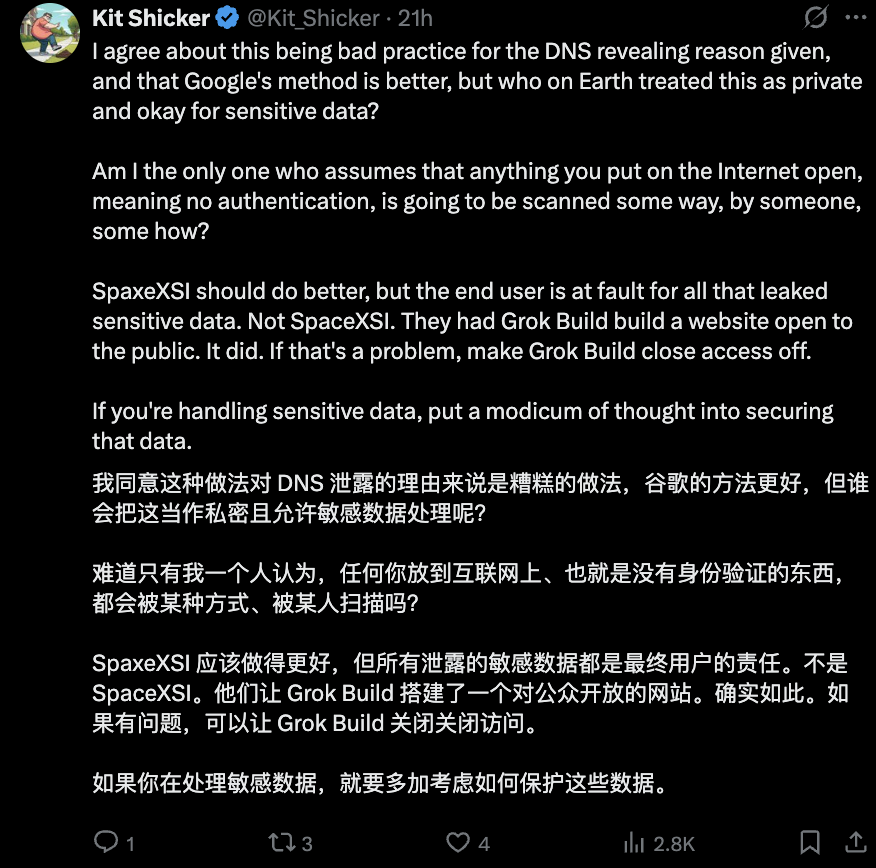
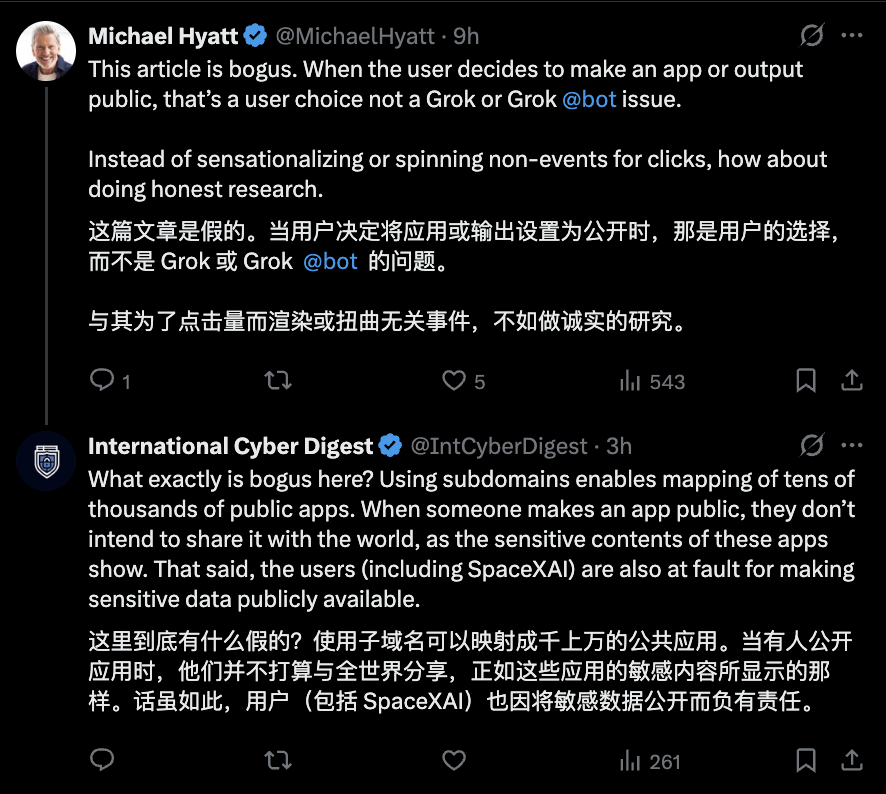
Что касается последующей обработки, то только через несколько часов после того, как Ars Technica отправила электронное письмо с интервью, SpaceXSI начала удалять соответствующие ссылки.
На момент публикации отчета 24 приложения, созданные сотрудниками SpaceXSI и X, были отключены от сети.
Однако большое количество приложений, созданных другими пользователями, по-прежнему доступно, и компания Claroc начала самостоятельно связываться с пострадавшими учреждениями.
Что касается того, будет ли платформа заранее уведомлять других затронутых клиентов, Ars Technica пока не получила четкого ответа.
Комментарии