Аннотация:
На прошлой неделе в Интернете был публично опубликован первый эксплойт для взлома Nintendo Switch 2. Несмотря на то, что это всего лишь привязанный эксплойт, возможности, которые он открывает, по-прежнему делают этот выпуск захватывающим. Несколько дней спустя уязвимость была использована на практике: сообщалось, что пользователь устранил ключевой недостаток системы, а другой известный хакер, как сообщается, разработал непривязанную уязвимость, которая может привести к более интересным новым разработкам.
Пользователь платформы X @byizmysh поделился новым видео, показывающим YouTube, работающий на Nintendo Switch 2. Сообщается, что проект основан на проекте с открытым исходным кодом VacuumTube; VacuumTube — это клиент с открытым исходным кодом, призванный вернуть облегченную «телевизионную версию YouTube». Он запускается на консоли с помощью недавно выпущенного решения для джейлбрейка, разработанного Сэмми Хаджхамидом (псевдоним pepsipu). Пользователь также пошутил, что вся программа «очевидно написана на Brainfuck» и «не спрашивайте меня, почему я больше не использую BASIC» при публикации видео вместе с хэштегами #Switch2, #Jailbreak, #Homebrew и #ns2jb.
Некоторым пользователям наличие работающего приложения YouTube, работающего на Switch 2, может показаться не таким уж интересным, но другие разработки — нет. Сообщается, что первая партия файлов игры Switch 2 и архивов RomFS начала экспортироваться (сбрасываться), причем самая ранняя включает в себя бета-версию «The Duskbloods» и ресурсные материалы «Mario Kart World» (Mario Kart World). Однако этот контент еще не проверен, поскольку Nintendo немедленно примет меры, как только он будет опубликован публично. Тем не менее, если эти новости подтвердятся, эта возможность доступа к файловой системе откроет путь для разработки модов для игр Switch 2, а также может способствовать разработке первых неофициальных нативных портов для ПК.
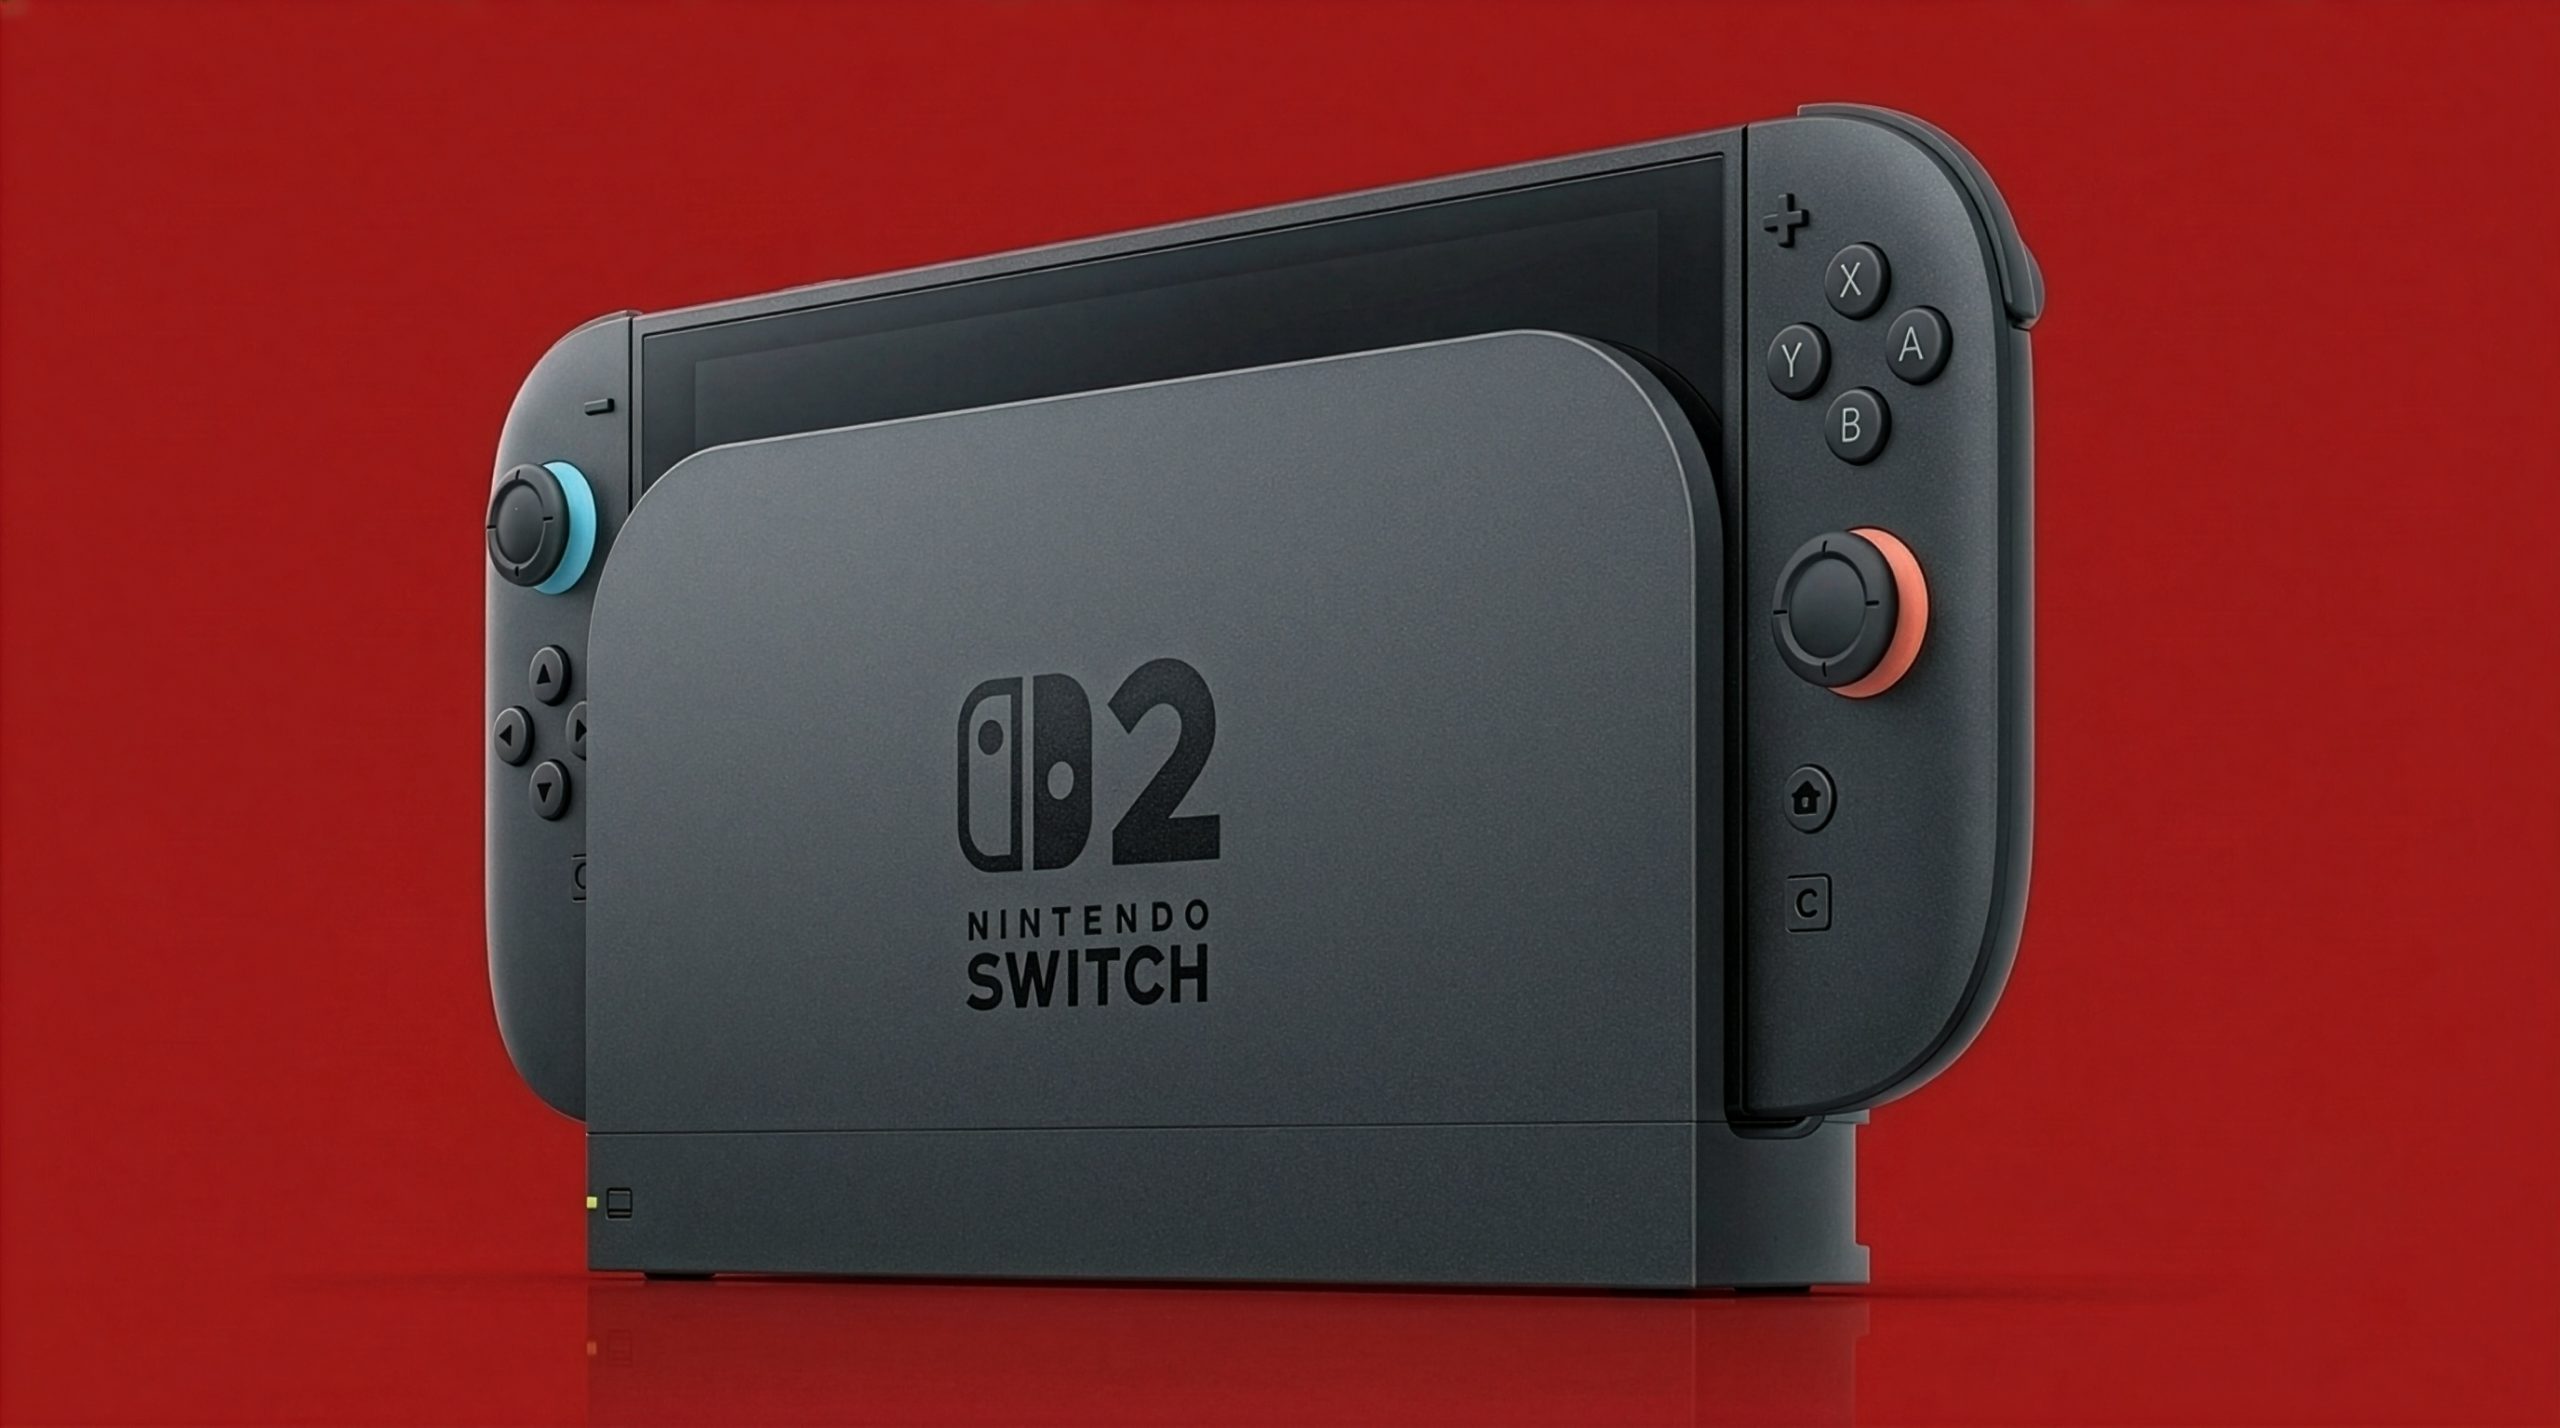
Что действительно даст огромный импульс зарождающемуся доморощенному сообществу, так это разработка эксплойта для Switch 2 без привязки, и похоже, что что-то подобное уже в пути. Говорят, что Gezine, известный исследователь безопасности и разработчик домашнего программного обеспечения, предложил концепцию несвязанной уязвимости и создал установщик, который может встраивать всю цепочку эксплойтов в данные сохранения, чтобы их можно было активировать при следующей загрузке компьютера. Это обеспечит доступ на уровне пользовательского уровня, что позволит пользователям очень удобно запускать домашнее программное обеспечение и эмуляторы на хосте.
Поскольку самодельная экосистема Switch 2 все еще находится в зачаточном состоянии, интересно видеть, как она оживает практически за одну ночь с выпуском первой ошибки. Учитывая то, чего некоторые пользователи достигли с помощью модифицированных оригинальных Switch, несомненно, впереди нас ждут захватывающие времена для владельцев Switch 2, желающих раздвинуть границы, установленные Nintendo для этого поколения консолей.
Комментарии