Аннотация:
Платформа торговли криптовалютой Bitget недавно подверглась крупномасштабной кибератаке, в результате которой с серверов торговой платформы было украдено криптовалют на сумму более 351 миллиона долларов. Bitget считает, что эта атака во многом соответствует известным моделям деятельности северокорейских хакерских группировок. Если соответствующее решение будет наконец подтверждено, это станет крупнейшей известной кражей криптовалюты с 2026 года.
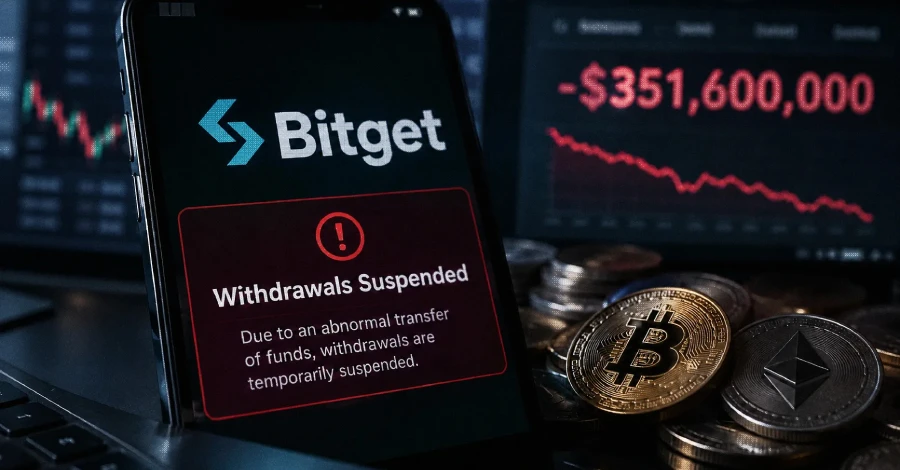
Атака произошла 24 сентября, злоумышленники без авторизации перевели крупную сумму криптовалюты с горячего кошелька Bitget. Горячие кошельки обычно подключены к Интернету и в основном используются для обработки ежедневных транзакций. Следовательно, по сравнению с холодными кошельками, которые долгое время находятся в автономном режиме, они сами должны быть постоянно подключены к сети и, следовательно, становятся важной целью атак для криптовалютных платформ.
Впоследствии Bitget приостановил вывод криптовалюты на платформе, чтобы предотвратить дальнейшее расширение атаки. Компания заявила, что в настоящее время у нее есть фонд защиты пользователей в размере около 464 миллионов долларов, что теоретически достаточно для покрытия убытков в 351 миллион долларов, вызванных инцидентом. Однако Bitget не объявил, когда возобновится вывод средств.
Генеральный директор Bitget Грейси Чен заявила, что атака и последующая кража активов во многом соответствуют моделям атак известных северокорейских хакерских групп. Однако в настоящее время это всего лишь решение Bitget, основанное на характеристиках атаки, и нет общедоступной информации, позволяющей полностью подтвердить личность злоумышленника.
Ряд хакерских групп, связанных с Северной Кореей, уже давно обвиняют в проведении атак на криптовалютные биржи, блокчейн-проекты и связанные с ними цепочки поставок программного обеспечения. Предполагается, что эти организации получили крупные суммы средств путем кражи цифровых активов и использовали часть средств для поддержки программы Северной Кореи по созданию ядерного оружия.
Данные блокчейн-аналитики TRM Labs показывают, что по состоянию на 2026 год объем краж криптовалюты, связанной с хакерской деятельностью, связанной с Северной Кореей, составит примерно три четверти от общего количества краж криптовалюты в мире за тот же период. Если в конечном итоге будет подтверждено, что потеря Bitget связана с северокорейскими хакерами, это дело еще больше расширит деятельность киберпреступников, связанных с Северной Кореей, с учетом глобальной кражи криптовалюты.
Этот инцидент также является последним в серии крупных хакерских атак в индустрии криптовалют в 2026 году. Незадолго до сентября хакер украл биткойны на сумму около 340 миллионов долларов из кошельков, связанных с Liquid Network, а затем вернул большую часть из них. В итоге около $47 млн активов по-прежнему находились под контролем злоумышленника.
Поскольку в результате инцидента с Liquid Network в конечном итоге была возвращена большая часть украденных активов, фактический масштаб потерь был значительно ниже первоначальной украденной суммы. Напротив, $351 миллион, вовлеченный в инцидент с Bitget, в настоящее время считается прямой украденной суммой и, следовательно, превзошел предыдущие случаи и стал крупнейшей известной кражей криптовалюты в этом году.
Основной целью атаки Bitget на этот раз стали горячие кошельки. В отличие от холодных кошельков, горячие кошельки должны быть подключены к Интернету, чтобы они могли быстро обрабатывать депозиты, снятие средств и транзакции пользователей, но они также сталкиваются с более высоким риском кибератак. Крупные торговые платформы обычно хранят активы в «горячих» и «холодных» кошельках и различных средствах безопасности, чтобы снизить риск крупномасштабных потерь в случае компрометации одной системы.
Bitget заявил, что компания расследует инцидент безопасности и приостановила соответствующие операции по выводу средств. Однако на данный момент компания не сообщила, какие технические средства использовал злоумышленник для входа в систему, а также не сообщила, какое звено безопасности было нарушено.
Грейси Чен также не сообщила, когда Bitget планирует возобновить услуги по выводу средств. Поскольку перед восстановлением услуг торговой платформе необходимо подтвердить, что путь атаки отрезан, и дополнительно проверить кошельки, учетные записи и соответствующую инфраструктуру, конкретное время восстановления по-прежнему зависит от хода расследования и исправлений безопасности.
Этот инцидент еще раз подчеркивает риски безопасности, с которыми сталкиваются платформы торговли криптовалютой. По сравнению с традиционными финансовыми учреждениями, переводы активов в криптовалютных транзакциях обычно характеризуются высокой скоростью, глобализацией и необратимыми транзакциями. Как только злоумышленник успешно получит контроль над кошельком, средства могут быть переведены на несколько адресов за короткий период времени, что очень затрудняет последующее отслеживание и восстановление.
В то же время хакерские группы, связанные с Северной Кореей, в последние годы постепенно расширились от прямых атак на торговые платформы криптовалюты до атак на программное обеспечение с открытым исходным кодом, разработчиков и цепочки поставок программного обеспечения. Злоумышленники могут сначала получить учетные данные через цепочку поставок программного обеспечения или оборудование разработчика, затем проникнуть во внутренние системы предприятия и, в конечном итоге, украсть цифровые активы.
Bitget еще не раскрыл полные технические подробности этой атаки, поэтому конкретный метод проникновения, использованный злоумышленником, еще предстоит изучить. На данном этапе можно подтвердить, что более 351 миллиона долларов США в криптовалютных активах были переведены из горячих кошельков Bitget без авторизации, а Bitget приостановил вывод средств и начал расследование безопасности.
Если последующие расследования подтвердят, что атака действительно была осуществлена северокорейской хакерской организацией, то это снова станет крупным случаем связанной с Северной Кореей киберпреступной деятельности с целью получения криптовалютных средств; и до тех пор, пока личность злоумышленника и конкретный путь вторжения не будут дополнительно подтверждены, текущее решение Bitget об источнике атаки по-прежнему остается предварительным заключением, основанным на существующих характеристиках атаки.
Комментарии