Аннотация:
Недавно было обнаружено, что Microsoft Paint, встроенный инструмент рисования Windows 11, имеет серьезную уязвимость безопасности. При определенных условиях злоумышленнику необходимо всего лишь отправить на пораженное устройство специально созданные сетевые пакеты данных, а вредоносный код может быть выполнен удаленно без ведома пользователя или даже без необходимости нажимать на какие-либо файлы или ссылки. Еще больше сбивает с толку то, что, хотя Microsoft выпустила исправление, некоторые пользователи по-прежнему не могут получить соответствующее обновление, даже если они включают автоматические обновления в Microsoft Store.
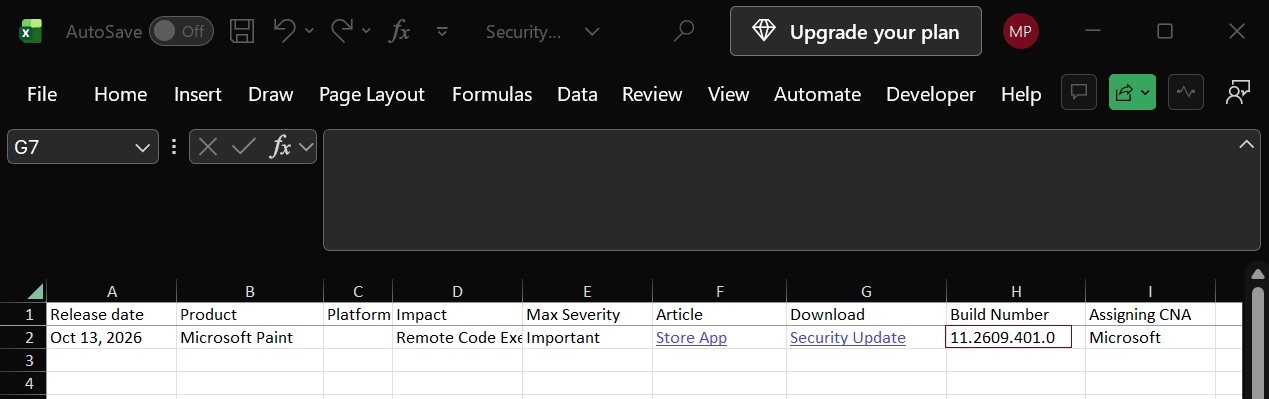
Номер этой уязвимости — CVE-2026-83844. Microsoft официально раскрыла это 13 октября 2026 года. Оценка серьезности составляет 8,1 балла (из 10 баллов) и относится к уровню «важный». Хотя оно еще не достигло самого высокого уровня «серьезного» рейтинга Microsoft, его потенциальное воздействие нельзя игнорировать.
Согласно бюллетеню по безопасности, опубликованному Microsoft, уязвимость представляет собой проблему чтения за пределами заданной области, то есть программа пытается прочитать данные за пределами заданной области памяти. При определенных обстоятельствах злоумышленник может воспользоваться этой уязвимостью для удаленного выполнения кода, запустив самописный код на зараженном компьютере.
Описание метода атаки в Microsoft заключается в том, что злоумышленник, не прошедший проверку подлинности, может отправлять специально созданные пакеты данных затронутой службе через сеть, вызывая уязвимость. Это означает, что злоумышленнику не обязательно нужно обманом заставить пользователя открыть вредоносный файл, а также ему не нужно ждать, пока пользователь активно выполнит действие, поэтому в средствах массовой информации это называется уязвимостью «нулевого щелчка».
Однако Microsoft также отметила, что воспользоваться этой уязвимостью сложно. На момент публикации отчета Windows Latest не поступало сообщений об использовании этой уязвимости в реальных атаках. Поэтому, хотя пользователям следует как можно скорее подтвердить статус исправления, паниковать не следует.
Что действительно беспокоит, так это отклонения в процессе распространения патчей.
Когда Microsoft раскрыла уязвимость 13 октября, она уже разместила исправленную версию в Microsoft Store. Согласно документации поддержки Microsoft, исправление уязвимости не может быть завершено до тех пор, пока инструмент Paint не будет обновлен до версии 11.2609.401.0 или выше.
Однако редактор Windows Latest проверил систему с включенными автоматическими обновлениями Microsoft Store и по-прежнему не обнаружил доступных обновлений для инструментов рисования. После дальнейшего входа на страницу настроек инструмента рисования для просмотра информации о версии было обнаружено, что текущая установленная версия по-прежнему равна 11.2603.251.0, что значительно ниже безопасной версии, указанной Microsoft.
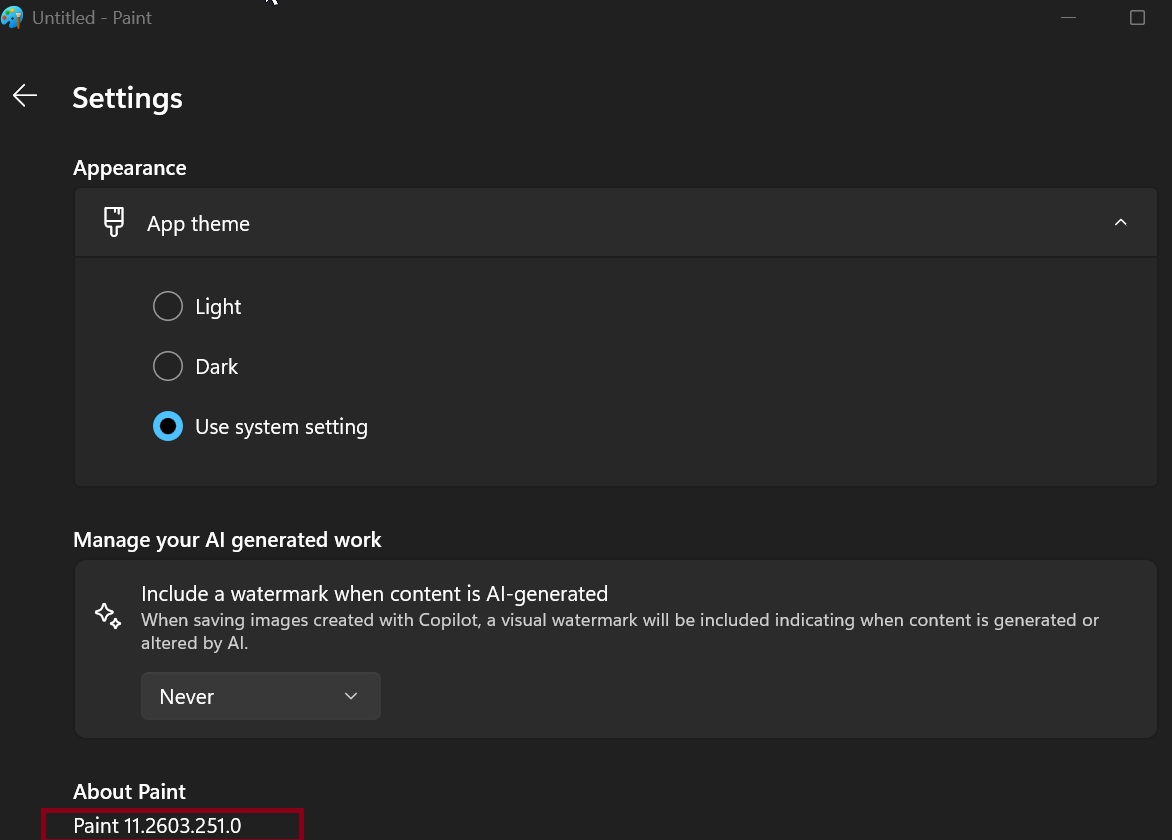
Это означает, что даже если пользователь включил автоматическое обновление приложения, нельзя предполагать, что в инструменте рисования установлены исправления безопасности.
Подобные проблемы не являются изолированным явлением. В отчете отмечается, что другие пользователи также сообщили, что им не удалось получить обновления инструментов рисования через Microsoft Store в тот день. Некоторые ИТ-администраторы даже пытались использовать сторонние инструменты для загрузки установочного пакета приложения MSIX, но так и не смогли найти версию исправления, заявленную Microsoft.
Непонятно, в чем именно проблема. Одна из возможностей заключается в том, что механизм распространения обновлений в Магазине Microsoft выходит из строя, в результате чего версия для восстановления не отображается должным образом; Другая возможность заключается в том, что номер версии восстановления, указанный в бюллетене безопасности Microsoft, неверен или даже записана версия, которая фактически не была предоставлена пользователям.
Microsoft устранила более 1000 проблем безопасности в обновлениях безопасности Windows, выпущенных в октябре 2026 года, но установка этих обновлений системы не означает, что уязвимости инструмента рисования также будут устранены автоматически. Причина в том, что Paint — это приложение, которое самостоятельно поддерживается и обновляется через Microsoft Store, и его механизм обновления не совсем такой же, как в самой операционной системе Windows.
Пользователи, желающие подтвердить, затронуты ли они, могут проверить фактическую версию Paint через Windows PowerShell.
Откройте PowerShell и выполните следующую команду:
Get-AppxPackage -Name Microsoft.Paint | Выберите имя объекта, версия
Если отображаемый номер версии — 11.2609.401.0 или выше, согласно документу безопасности Microsoft, на устройстве уже установлено исправление. Установки ниже этого значения по-прежнему считаются уязвимыми.
Даже если в настоящее время Microsoft Store предоставляет только обновления с номерами версий ниже, чем версии безопасности, указанные в объявлении Microsoft, пользователям все равно следует установить последнюю доступную версию инструмента рисования. Однако до тех пор, пока Microsoft не уточнит номер версии и проблемы с распространением обновлений, систему нельзя считать безопасной только потому, что App Store показывает, что доступных обновлений нет.
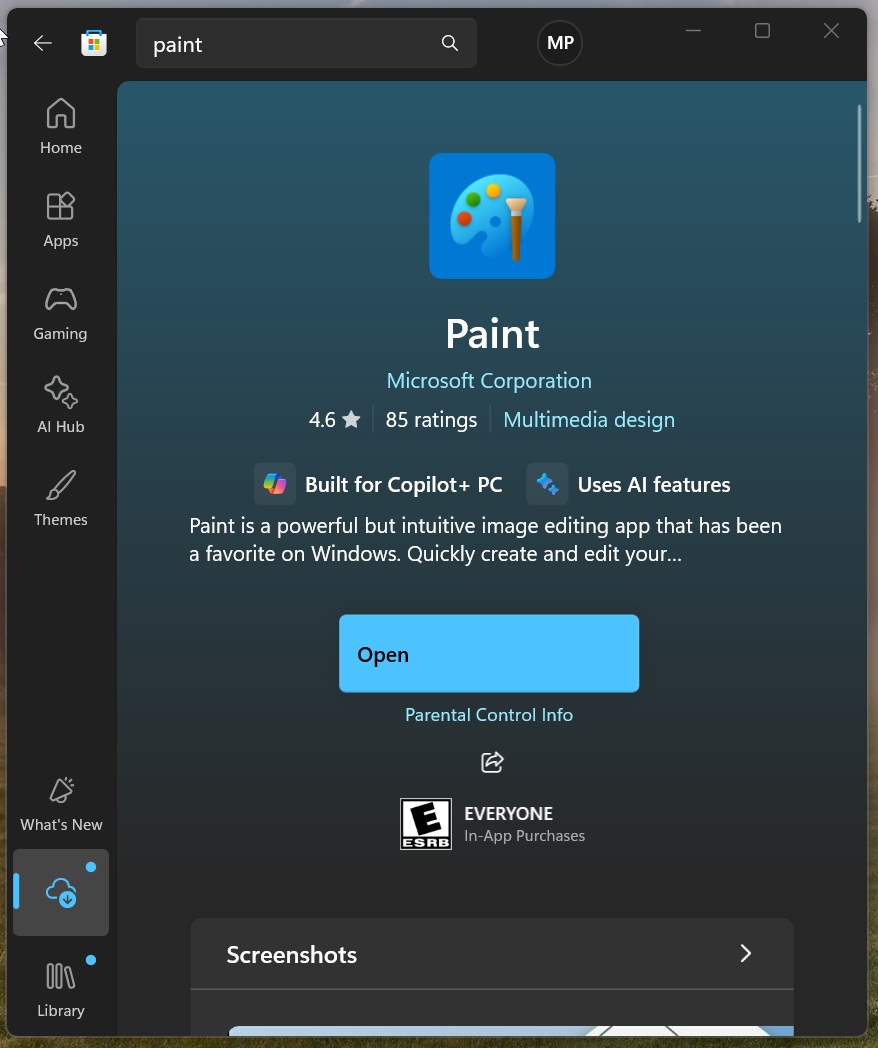
Этот инцидент также еще раз выявил реальную проблему в системе обновления приложений Windows: поддержание самой операционной системы в актуальном состоянии не означает, что все встроенные приложения завершили обновления безопасности. Для приложений, которые поддерживаются независимо через Microsoft Store, пользователям по-прежнему необходимо обращать внимание на их собственные версии и статус исправлений.
Хотя инструмент рисования является лишь базовым приложением в Windows, он все равно может стать точкой входа для злоумышленников. Что особенно примечательно в этой уязвимости, так это не только возможность удаленного выполнения кода, но и тот факт, что Microsoft объявила об исправлении, но некоторые пользователи не могут получить исправление по обычным каналам обновления.
Комментарии