Аннотация:
Microsoft представляет новую функцию безопасности для устройств с Windows 11 для корпоративных и институциональных пользователей, позволяющую ИТ-администраторам удаленно блокировать компьютеры, когда устройство потеряно, украдено или представляет угрозу безопасности, тем самым еще больше усиливая возможности защиты корпоративных данных.
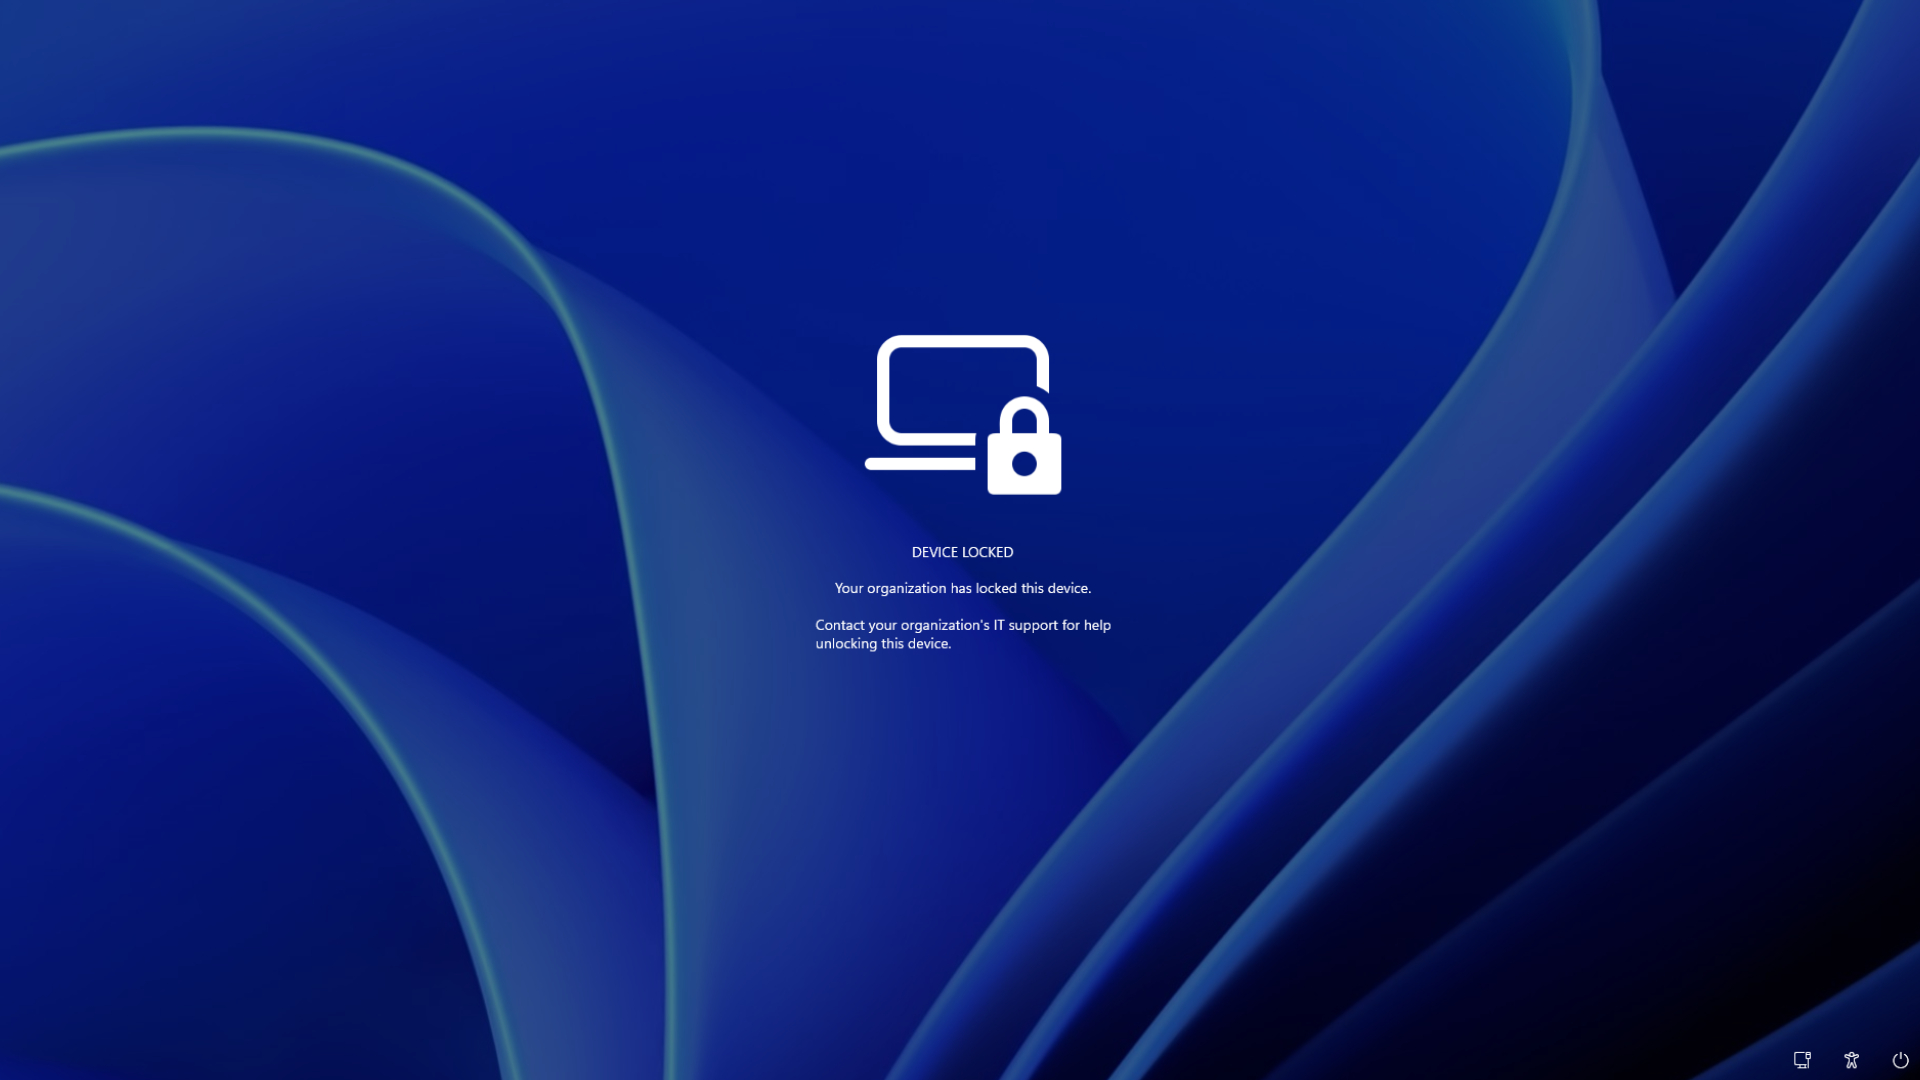
По информации, опубликованной Microsoft, эта функция интегрирована в систему управления устройствами предприятия. Когда администратор выдает команду блокировки через платформу управления Microsoft, целевое устройство Windows 11 перейдет в заблокированное состояние сразу после получения команды. В отличие от обычных экранов блокировки, этот механизм блокировки специально разработан для управляемых устройств. Даже если вы знаете пароль пользователя, PIN-код или даже имеете права учетной записи локального администратора, вы не сможете повторно войти в систему обычными методами.
В Microsoft заявили, что как только устройство будет заблокировано удаленно, локальные пользователи потеряют к нему доступ. Компьютер отобразит интерфейс блокировки и четко сообщит вам, что устройство управляется и заблокировано организацией. Только после того, как ИТ-администратор с соответствующими полномочиями выдаст команду разблокировки через службу удаленного управления, устройство можно будет восстановить для нормального использования.
Этот механизм в основном предназначен для организаций, применяющих централизованную модель управления, таких как предприятия, школы и государственные учреждения. Раньше, когда ноутбуки сотрудников терялись, администраторам часто приходилось удаленно стирать данные, отключать учетные записи или ждать, пока устройство снова подключится к сети, чтобы обеспечить соблюдение политик безопасности. Новая функция удаленной блокировки может быстро заморозить весь компьютер, пока устройство находится в сети, предотвращая несанкционированный доступ.
В Microsoft подчеркнули, что эта функция создана на платформах управления устройствами, таких как Microsoft Intune, и сочетается с существующей архитектурой аутентификации и безопасности Windows 11. Даже если злоумышленник получит учетные данные для входа в устройство, он не сможет обойти статус удаленной блокировки, выданный организацией.
Из сценария практического применения, если сотрудник теряет компьютер компании в общественных местах, таких как аэропорты, гостиницы, кафе и т. д., ИТ-отдел может немедленно отправить команду блокировки устройства, чтобы минимизировать риск утечки корпоративных документов, информации о клиентах, прав доступа к внутренней системе и другой конфиденциальной информации.
Инсайдеры отрасли полагают, что по мере того, как модели гибридных офисов и удаленных офисов становятся все более популярными, корпоративное оборудование все чаще отключается от традиционной офисной сетевой среды. Новая функция эквивалентна добавлению механизма «дистанционного экстренного торможения» в корпоративные терминалы Windows 11, что позволяет администраторам принимать быстрые меры, когда устройство выходит из-под контроля, без необходимости напрямую выполнять более радикальные операции, такие как удаление данных.
В Microsoft заявили, что функция удаленной блокировки будет предоставлена для устройств Windows 11, управляемых организациями, в основном обслуживающих сценарии развертывания на уровне предприятия, а обычные пользователи персональной версии Windows 11 пока не будут иметь такой возможности. В дальнейшем администраторы предприятия смогут просматривать статус блокировки устройства через консоль управления и принимать решение о восстановлении прав доступа или принятии последующих мер безопасности исходя из реальной ситуации.
Комментарии