
Аннотация:
В ночь с 11 на 12 октября внезапно нагрелись морозильные камеры и холодильное оборудование во многих французских супермаркетах. Злоумышленник переключил систему охлаждения в режим разморозки, в результате чего оборудование нагревало компоненты охлаждения, чтобы растопить лед; Прокуроры Парижа заявили, что температура некоторого оборудования поднялась до 50 градусов по Цельсию, а некоторое оборудование даже загорелось. Магазины вынуждены выбрасывать охлажденные и замороженные продукты, а связанные с этим убытки могут исчисляться миллионами евро. Французские СМИ сообщили, что пострадали более 400 магазинов; Carrefour сообщила, что пострадало около 80 магазинов, Les Mousquetaires Group, в которую входят Intermarché и Netto, заявила, что пострадало более 300 магазинов, а Monoprix заявила, что пострадало около 5% магазинов. Coopérative U сообщила, что 80 из примерно 2000 ее магазинов испытывают проблемы.
Французское агентство кибербезопасности CERT-FR подтвердило, что несколько систем дистанционного управления холодильным оборудованием были взломаны, включая серии Danfoss AK-SM и AK-SC, а также системы наблюдения Copeland XWEB и Dixell XWEB. В Danfoss заявили, что большинство затронутых устройств — это старые контроллеры, в том числе AK-SM 800 и AK-SC 355. Парижская прокуратура начала расследование, но пока не объявлены личность злоумышленника, метод проникновения и то, воспользовался ли злоумышленник известными уязвимостями.
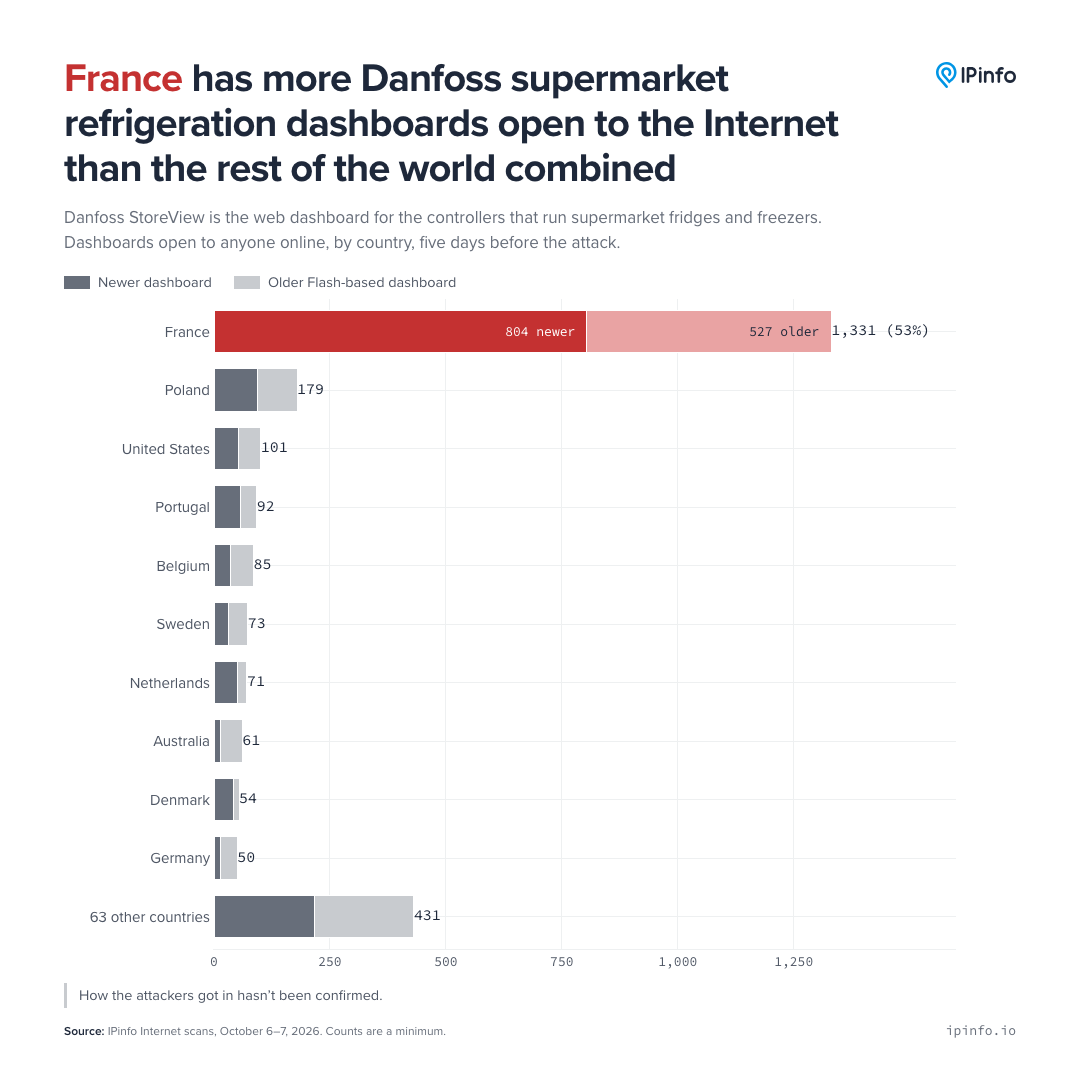
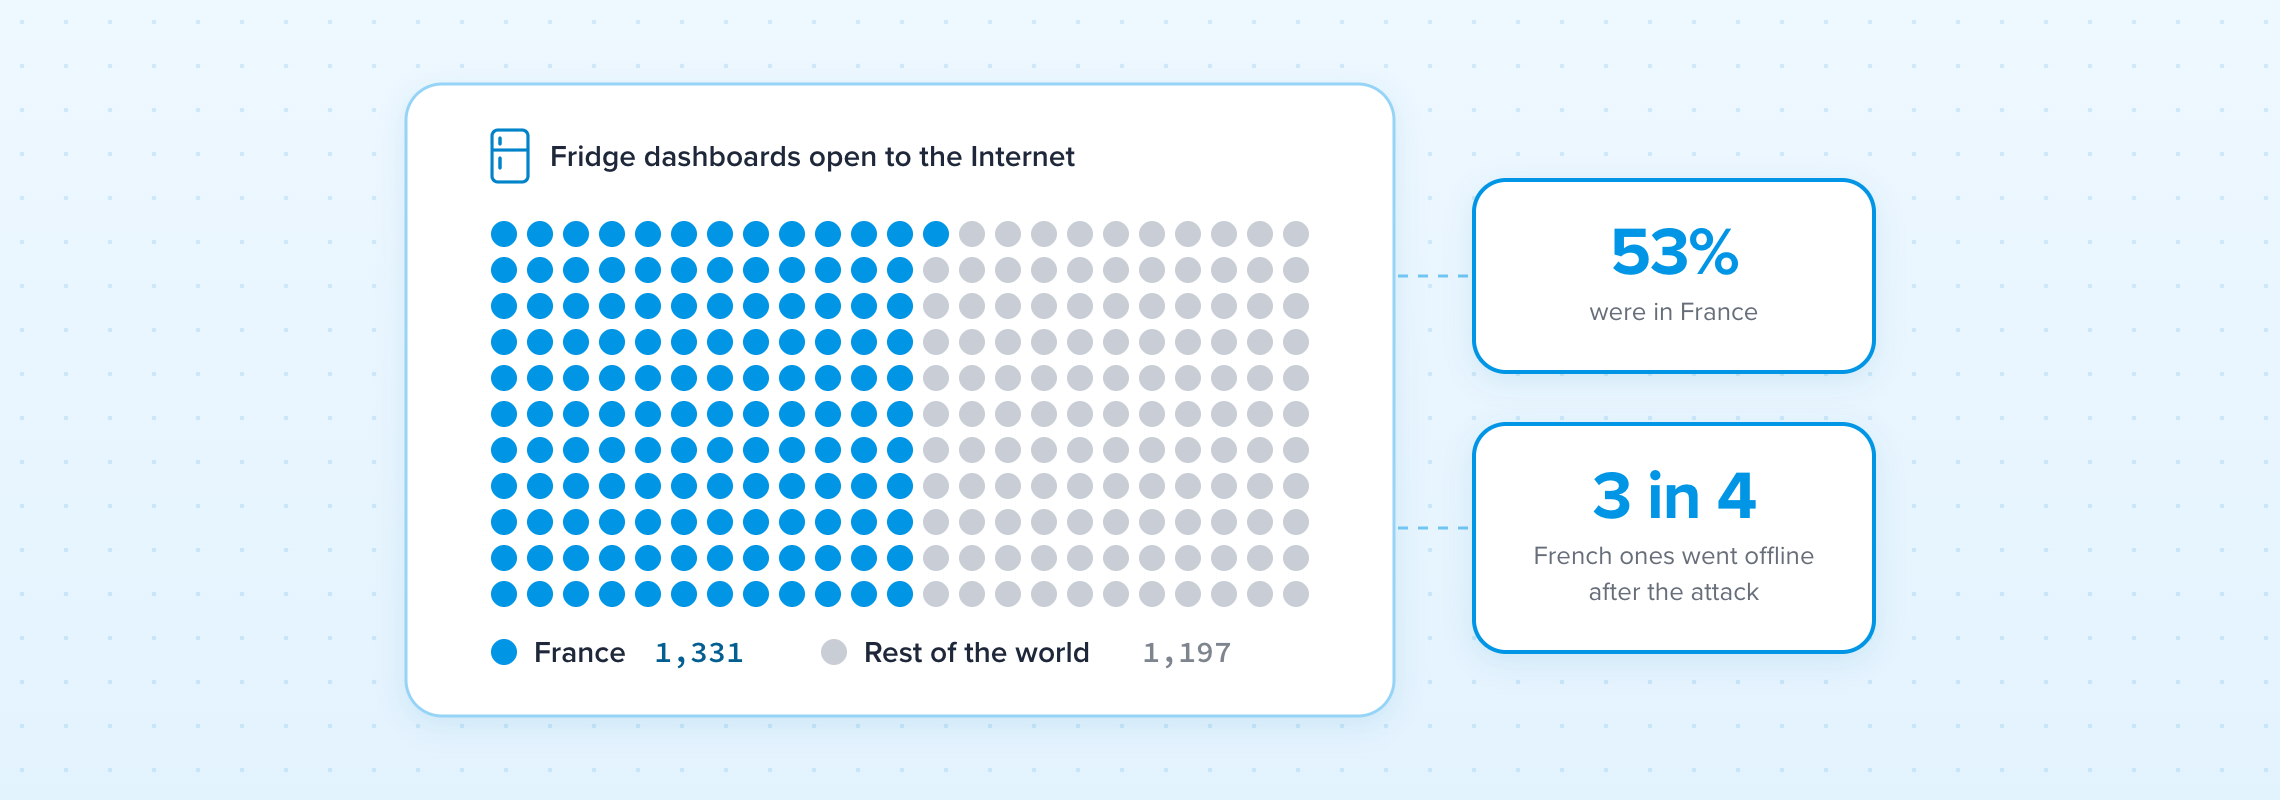
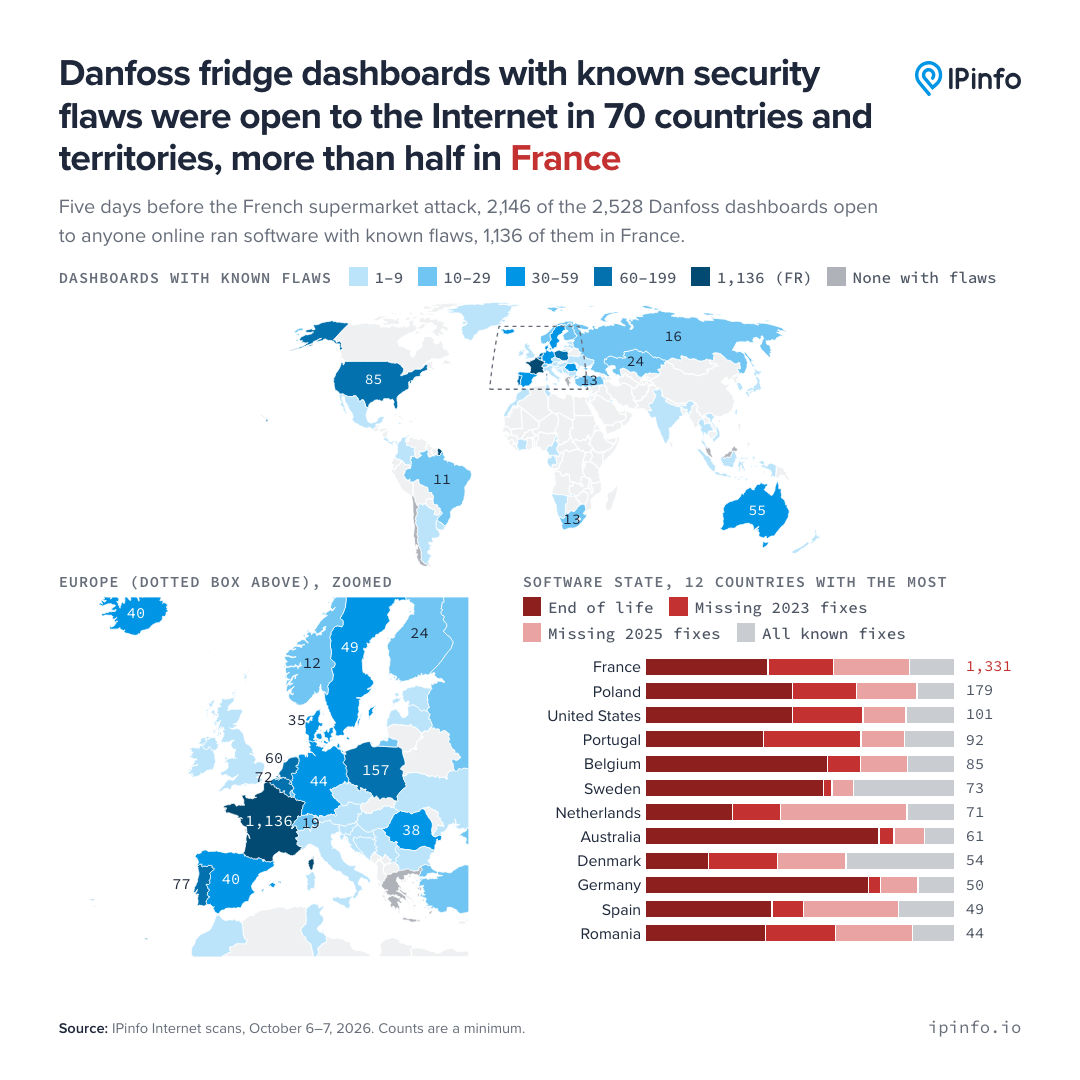
Компания IPinfo, занимающаяся данными об IP-адресах, проанализировала записи сканирования Интернета до инцидента и обнаружила, что с 6 по 7 октября, примерно за пять дней до атаки, из общедоступной сети были доступны в общей сложности 2528 панелей управления Danfoss StoreView по всему миру, из которых 1331 находились во Франции, что составляет 53% от общего числа; остальные 1197 были распространены еще в 72 странах и регионах. Во Франции больше угроз, чем во всех других регионах вместе взятых, за ней следуют Польша — 179, США — 101, Португалия — 92 и Бельгия — 85. Статистика здесь представляет собой панели управления общедоступными сетями, которые можно обнаружить путем сканирования, что не соответствует количеству супермаркетов и не означает, что каждая панель была скомпрометирована; В IPinfo отметили, что один IP-адрес не всегда соответствует магазину, а это число является лишь минимальной оценкой, основанной на IPv4 и его порте сканирования.
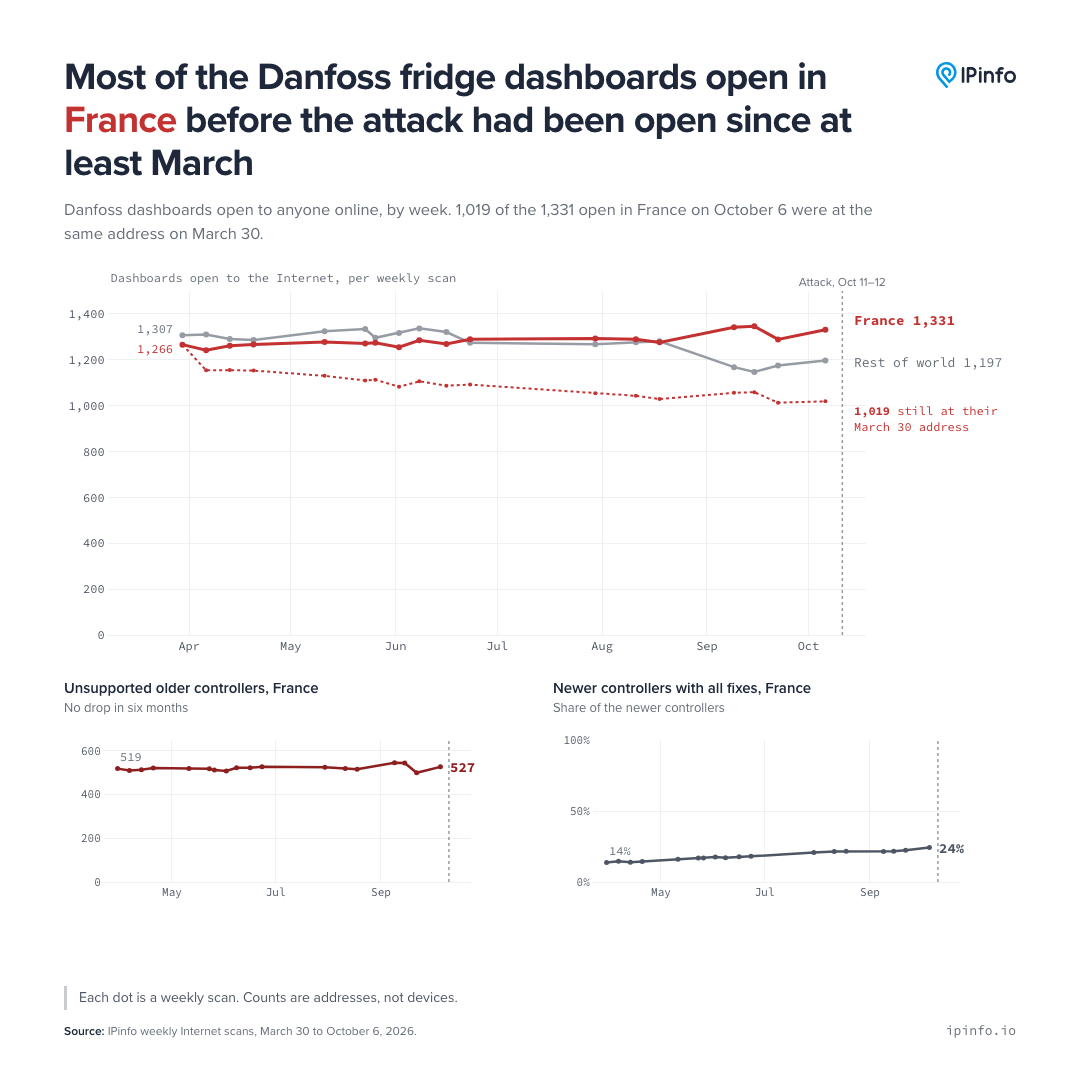
Эти панели управления не появились в сети внезапно после инцидента. Еженедельные сканирования IPinfo с конца марта 2026 года показывают, что каждую неделю по всему миру подвергаются воздействию от 2464 до 2622 панелей управления Danfoss, причем около половины из них расположены во Франции. Из 1331 французской панели, обнаруженной в ходе октябрьского сканирования, 1019 появились на одном и том же IP-адресе 30 марта, что указывает на то, что многие устройства подвергались воздействию в течение как минимум полугода. Хотя доля обновлений программного обеспечения для французских устройств увеличилась с 14% в марте до 24% в октябре, прогресс был медленным.
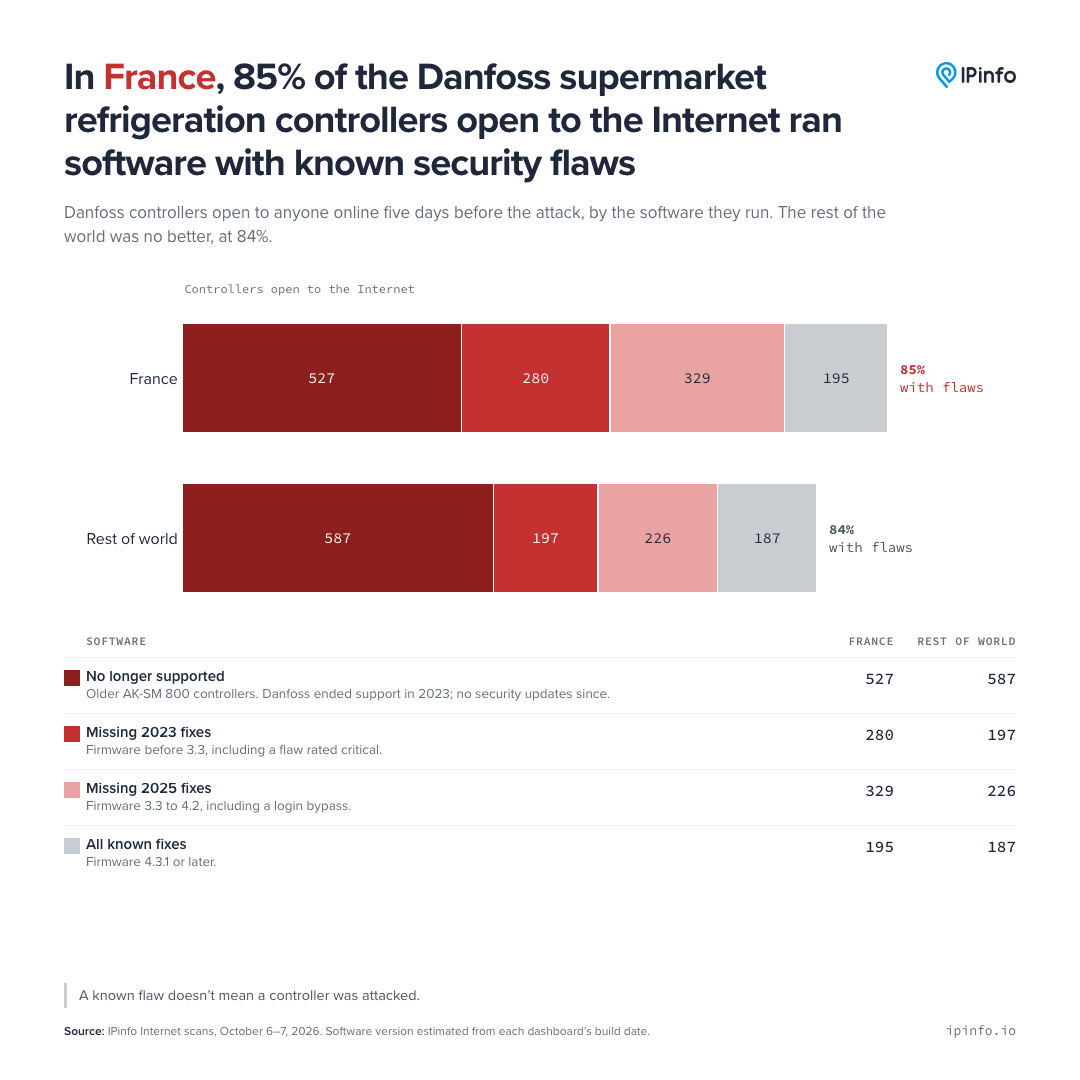
IPinfo обнаружила, что на 1136 панелях управления, просканированных во Франции (около 85%), было установлено программное обеспечение с известными недостатками безопасности; доля в других странах и регионах также составила около 84%, что указывает на то, что проблема во Франции в основном связана с большим количеством устройств, подключенных к общедоступной сети, а не с тем, что скорость установки исправлений значительно хуже, чем где-либо еще. Из уязвимых устройств во Франции 527 — это старые контроллеры, поддержку которых компания Danfoss прекратила; В 280 отсутствуют исправления безопасности 2023 года, а еще в 329 отсутствуют исправления безопасности 2025 года. Старый AK-SM 800 прекратил поддержку жизненного цикла в 2023 году. В том же году исследователи безопасности обнаружили уязвимость, позволяющую обойти вход в систему; Для более новых контроллеров также могут отсутствовать последующие исправления, если они не обновлены до соответствующей прошивки.
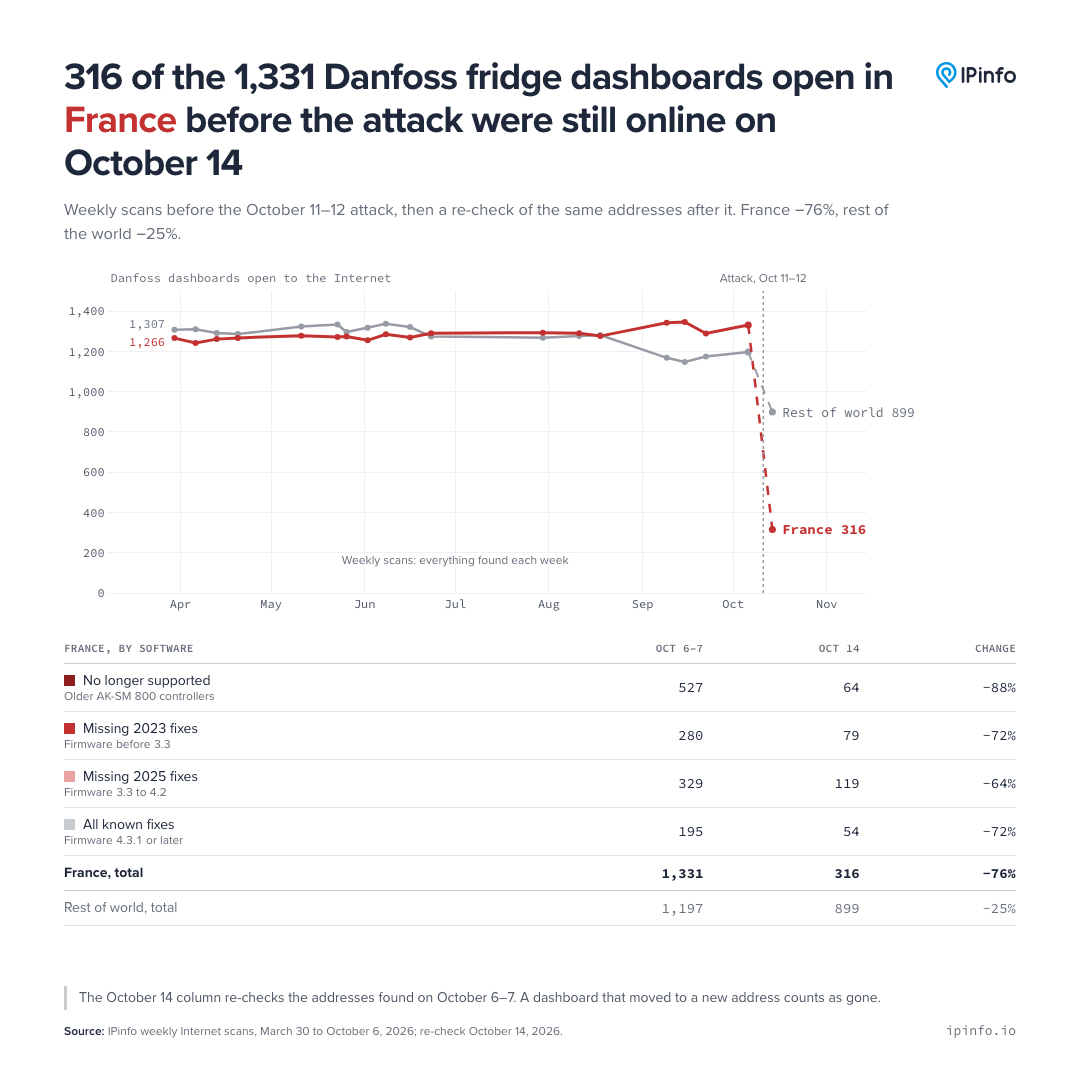
После атаки количество атак в общедоступных сетях резко сократилось. В ходе сканирования, проведенного IPinfo 14 октября, было обнаружено, что только 316 из первоначальных 1331 французских адресов все еще находятся в сети, что составляет снижение примерно на 76%; количество старых контроллеров, прекративших поддержку, сократилось с 527 до 64, а количество полностью обновленных устройств сократилось со 195 до 54. На основании этого IPinfo определила, что многие магазины, возможно, отключились от публичной сети вместо того, чтобы завершить обновление программного обеспечения. Другое агентство интернет-сканирования, Censys, также отметило значительное сокращение количества соответствующих панелей во Франции, но некоторое старое оборудование продолжает подвергаться воздействию.
CERT-FR предупреждает, что атаки на эти системы управления холодильным оборудованием все еще могут продолжаться. Агентство рекомендует операторам удалить доступ к общедоступной сети к оборудованию и перейти к удаленному обслуживанию на безопасный VPN или защищенное сетевое соединение; На оборудовании Danfoss также следует обновить встроенное ПО, установить строгий уровень безопасности и изменить пароль по умолчанию. Операторам также следует проверить полную конфигурацию оборудования, особенно график разморозки. Одного сброса к заводским настройкам недостаточно для устранения риска, поскольку устройства, которые больше не поддерживаются и не могут быть исправлены, все равно могут быть снова скомпрометированы.
Сканирование IPinfo может показать только наличие открытой панели управления и приблизительную версию программного обеспечения. Он не может доказать, что эти известные уязвимости являются входом для этой атаки, а также не может подтвердить, какие магазины были атакованы. Тот факт, что общедоступная сеть доступна, не обязательно означает, что ее можно взломать, но когда старая система управления долгое время не имеет обновлений и напрямую подключена к Интернету, риск значительно возрастает.
Комментарии