Аннотация:
"
Черные японские компании превратились в спорт"
Несколько дней назад пожилой мужчина опубликовал это мнение на Reddit. Причина заключалась в том, что он наткнулся на страницу японских новостей, в которой говорилось о том, что «компания XX была взломана, и данные могут быть украдены».
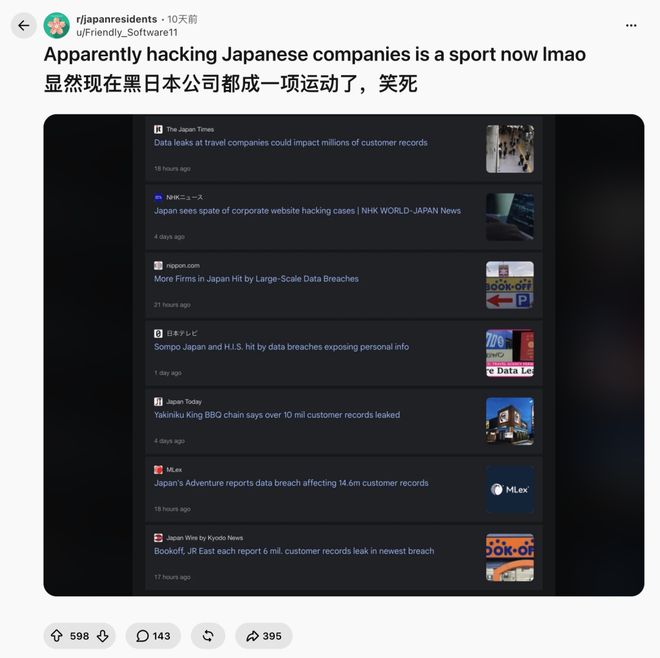
Например, 5 октября сеть ресторанов-барбекю Shaobao King принесла извинения, заявив, что в утечку могла быть передана информация о более чем 10,78 миллионах участников ее собственного приложения;
Четыре дня спустя компания Skyticket, которая бронирует авиабилеты и отели, немедленно отреагировала и сообщила мне, что, возможно, произошла утечка 14,64 миллиона единиц информации;
В тот же день гигант подержанных книг Bookoff также заявил, что, возможно, произошла утечка 6,43 миллиона данных.
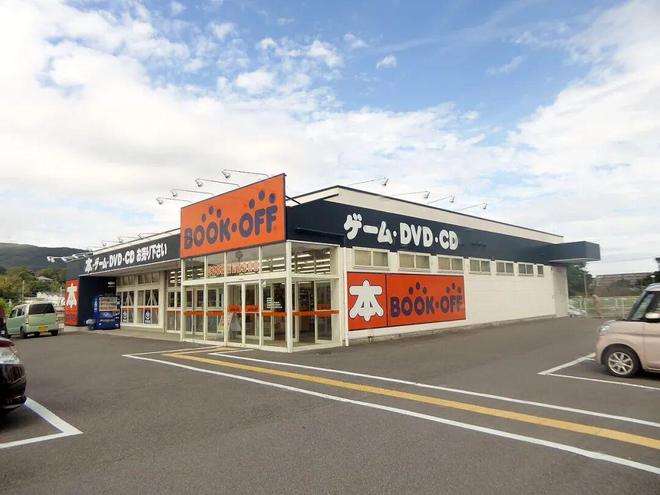
Всего за 4 дня информация о 30 миллионах участников трех компаний оказалась под угрозой утечки.
И это только верхушка айсберга.
Согласно сводке информационного агентства Jiji и поставщика средств безопасности CS2, с 25 сентября по 9 октября более десятка известных компаний и учреждений в Японии заявили, что они были взломаны и подозреваются в утечке их данных.
Ладно, ладно, теперь мне нужно сформировать группу, чтобы поклониться и извиниться...
Перед лицом этого массового «хакерского движения» главный секретарь кабинета министров Японии может только сказать, что неясно, связаны ли между собой эти инциденты; Сообщается, что расследование методов нападения, проведенное Национальным полицейским агентством, не даст результатов до марта 2027 года.
Нет, чувак, в то время у документального фильма, должно быть, вышел второй сезон.
Увидев это, вам может быть интересно, почему такая большая волна хакеров внезапно ворвалась в компании?
За теорией крайнего насилия в мире должно быть что-то
ИИ
<р>.Хотя официальное расследование еще не выяснило, использовали ли хакеры ИИ, тенденция уже очевидна:
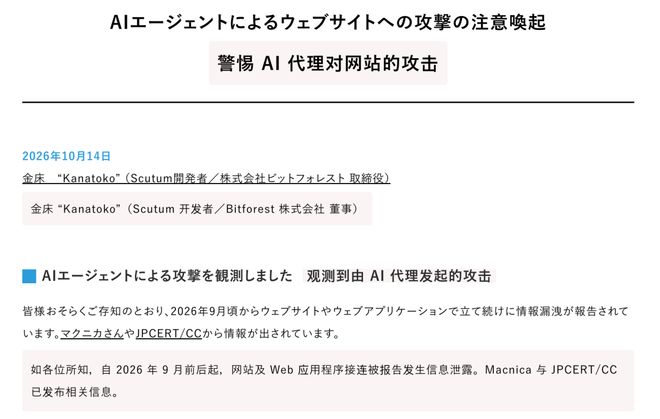
Японская полиция ранее арестовала нескольких подростков, которые использовали ChatGPT для проникновения в японские компании; 14 октября японская охранная компания Scutum также опубликовала отчет, в котором говорится, что по меньшей мере три IP-адреса использовали AI Agent для атак на японские корпоративные сайты, а один из них плавно переключался между более чем дюжиной хакерских инструментов в течение 8 часов.
Но проблема возникает снова. Хакеры с искусственным интеллектом есть повсюду в мире. Почему они ловят японские компании только для того, чтобы их убить?
Извините, половина вины лежит на японцах.
Прежде всего, многие японские компании имеют старую ИТ-инфраструктуру и долгосрочную обратную систему управления безопасностью.
28 сентября компания Shueisha, лидер индустрии комиксов, объявила, что она была взломана из-за неправильной конфигурации CMS ее системы управления блоггерами. CMS — это серверная часть веб-сайта. Оставляется специальное отверстие для стыковки программы. Изначально личность должна была быть подтверждена перед выпуском, но настройки были неправильными. Хакер обошел проверку и открыл себе учетную запись уровня администратора.
Это похоже на то, что карточный автомат контроля доступа в офисном здании был настроен неправильно. Первоначально подать заявку на получение карты мог только владелец недвижимости. Однако прохожий подошел и взял карту, а затем получил себе карту доступа в здание.
Согласно статистике Национального полицейского управления Японии, в первой половине этого года было зарегистрировано 123 случая использования программ-вымогателей, что стало рекордом с момента начала статистики, и половина жертв взлома были связаны с VPN-устройствами.
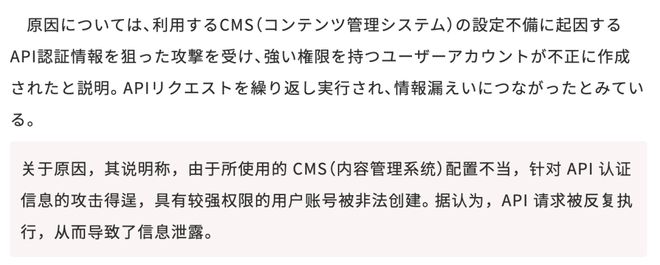
Честно говоря, если вы пользовались японскими сайтами, такой результат вас не удивит.
Дыхание тысячелетия всегда заставляет людей чувствовать, будто они вернулись на двадцать лет назад.
Говоря прямо:
ИТ-технологии и осведомленность предприятий очень отсталые...
Официальный сайт Японского метеорологического агентства
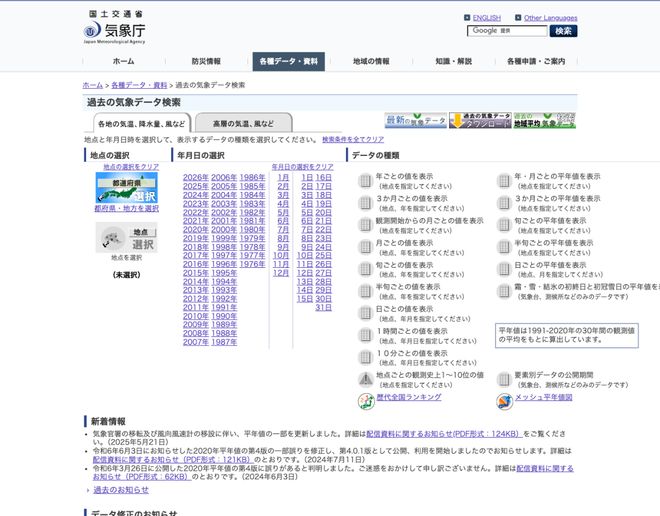
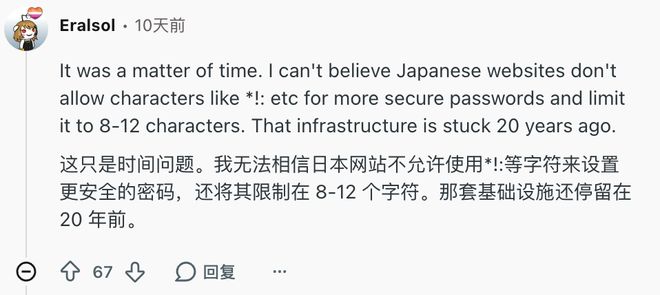
Некоторые пользователи сети жаловались, что на дворе 2026 год, а в паролях многих японских веб-сайтов до сих пор не разрешено использовать специальные символы, такие как *, !, : и т. д., а длина ограничена 8–12 символами, опасаясь, что хакерам не хватит вычислительной мощности при грубом взломе;
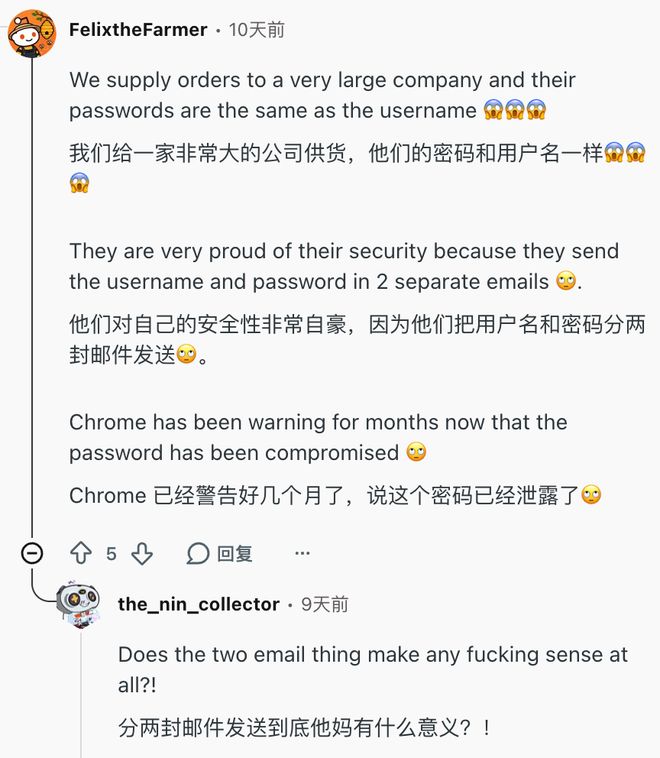
Некоторые люди говорят, что пароли и имена пользователей некоторых крупных компаний абсолютно одинаковы, и они до сих пор одержимы древним ритуалом «PPAP», который заключается в том, чтобы сначала отправить вам зашифрованное электронное письмо в сжатом ZIP-пакете, а затем отправить вам второе электронное письмо с разархивированным паролем в виде обычного текста.
В чем разница между этим и тем, чтобы положить ключ под коврик, а затем опубликовать записку «Ключ находится под ковриком»?
Некоторые люди также говорят, что некая производственная компания отказывается обновлять свою ERP-систему (программное обеспечение для управления предприятием) и позволяет сотрудникам продолжать использовать Windows 7 на виртуальных машинах. Однако Win7 прекратила обновления безопасности еще в 2020 году...
Увидев это, вы можете почувствовать замешательство: разве Япония не является технологической державой?
Япония сильна в производстве автомобилей, камер и игровых консолей, которые можно продавать по всему миру;
но программные системы, особенно ИТ-системы, используемые внутри компаний, почти все передаются аутсорсинговым компаниям.
Японское агентство по содействию обработке информации ранее выпустило комплект официальных документов.
В США 65,4 % ИТ-специалистов работают в крупных компаниях-пользователях (таких как банки, розничные торговцы и производственные предприятия с собственными техническими командами), и только 34,6 % работают в аутсорсинговых ИТ-компаниях.
А вот в Японии все наоборот.
В 2015 году 72 % ИТ-персонала Японии привлекали ИТ-компании на аутсорсинг; к 2020 году эта доля составила 73,6%. Может ли он еще подняться? !
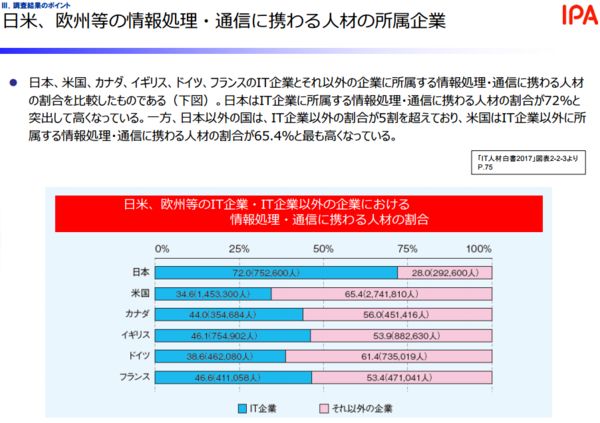
Это означает, что подавляющее большинство крупных традиционных японских компаний практически не имеют внутренних возможностей исследований и разработок, а также возможностей эксплуатации и обслуживания.
Подобная информационная асимметрия и громоздкий процесс стыковки привели к тому, что предприятия стали крайне отсталыми в обслуживании ИТ. Это почти «если это можно использовать, не делайте этого».
В такой среде неудивительно, что существуют странные правила паролей и ошибки конфигурации.
Что еще более важно, эта модель аутсорсинга с полным штатом сотрудников представляет собой супер-цепочку перед лицом атак на цепочку поставок: пока хакеры взламывают аутсорсера нижнего уровня, его крупные корпоративные клиенты будут падать один за другим, как домино.
Например, с 5 по 6 октября компании Daiwa Securities и Citizen объявили, что их данные могут быть раскрыты из-за того, что тот же аутсорсер, который предоставил им системы обслуживания клиентов, был скомпрометирован.
8,72 миллиона сообщений от караоке-гиганта Big Echo могли попасть в сеть, в том числе из-за вируса на компьютере сотрудника аутсорсера.
Разумеется, поскольку японские корпоративные ИТ настолько стары, а управление безопасностью настолько отстало, что-то должно было произойти уже давно. Почему это происходит сейчас?
Шичао чувствует, что возможности модели ИИ поднялись на новый уровень.
Раньше у хакеров не было столько энергии, чтобы взломать компании одну за другой. Должно быть, я пытаюсь получить что-то хорошее, верно? Многие компании выжили сегодня, полагаясь на «низкие затраты».
Но
ИИ
Во-первых, кто более рентабельный, чем вы двое? Предельные затраты хакера на атаку еще одной компании практически равны нулю.
Более того, в прошлом проблемы после сканирования уязвимостей, например, как использовать уязвимости, какие данные найти после взлома и какие инструменты следует использовать, требовали от хакеров сидеть перед компьютером и вручную действовать шаг за шагом. Один человек не мог атаковать нескольких хакеров за день.
Но теперь эти шаги также можно передать ИИ-агенту, и ИИ сможет пробовать их один за другим 24 часа в сутки.
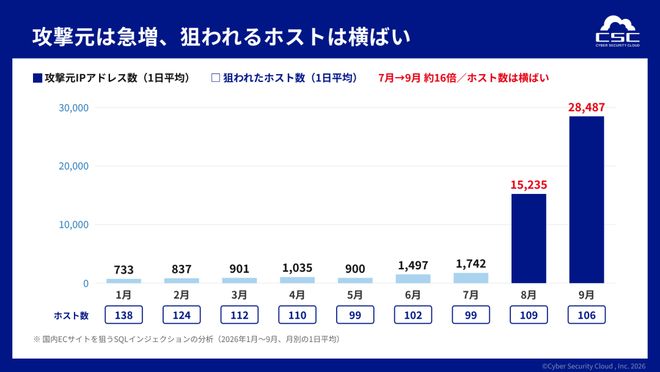
Что касается атак с внедрением SQL-кода в сфере электронной коммерции в Японии, количество IP-адресов источников атак выросло до 16 раз за два месяца
Во-вторых,
ИИ
Порог для того, чтобы стать хакером, также был устранен.
Раньше, чтобы стать хакером, нужно было понимать базовую архитектуру, сборку и анализ уязвимостей; теперь вам нужно только знать, как общаться с ИИ, чтобы стать хакером.
Как упоминалось ранее, японская полиция арестовала множество людей
ИИ
Киберпреступник был несовершеннолетним.
В феврале 2025 года столичное управление полиции Токио арестовало троих учеников средних и старших классов в возрасте от 14 до 16 лет. Они использовали ИИ, чтобы написать нелегальную программу входа в систему, войти в учетные записи Rakuten Mobile других людей, лихорадочно открывать карты мобильных телефонов, а затем перепродавать их.
В декабре японская сеть интернет-кафе Happy CLUB сообщила об утечке информации о 7,29 млн участников. Позже выяснилось, что инициатором стал 17-летний ученик средней школы из Осаки. Он использовал ChatGPT для улучшения процедуры совершения преступлений. В преступной группе был даже шестиклассник.
Что ж, ИИ достиг технологического равенства и криминального равенства.
Раньше вы были новичком и могли нажать только 666 на клавиатуре; теперь вы новичок, и ИИ шаг за шагом научит вас писать скрипты и заходить в игру.
Одна сторона
ИИ
Быстрое развитие технологий сопровождается плохой ИТ-инфраструктурой.
Япония стала деревней новичков для хакеров.
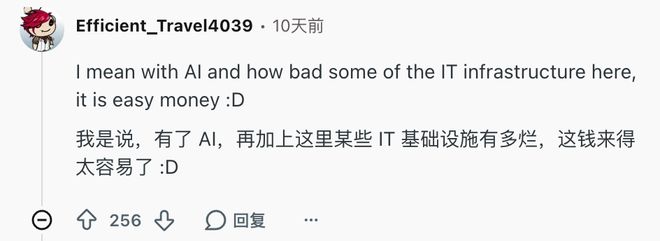
Хотя эта история может показаться японской шуткой, это движение определенно не прекращается в Японии.
Эволюция индустрии крупных моделей все еще слишком быстрая:
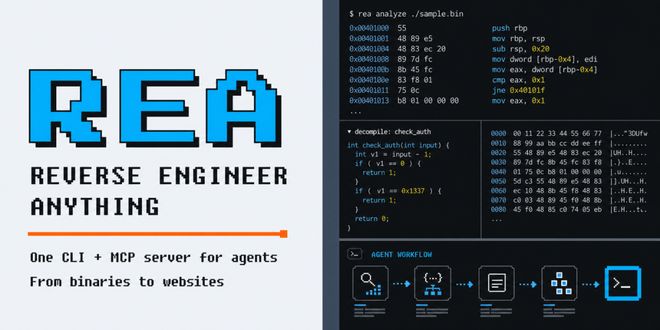
Например, REA, инструмент обратного проектирования, который возглавил горячий список GitHub в начале октября, использовался некоторыми пользователями сети для расшифровки приложения контроля доступа сообщества, а кто-то за полчаса перевернул протокол Bluetooth туалетного апплета. (см. подробности).
Когда обычные люди смогут взломать программное обеспечение и протоколы за полчаса, смогут ли они в будущем взломать терминалы управления заводскими сборочными линиями и старые системы в больницах родного города?
Как только ИИ-хакеры однажды наберутся достаточно опыта в Деревне новичков, следующей картой, которая будет максимально заполнена, станет любой слабый уголок в мире, которому все еще достаточно повезло думать, что никто не заметит.
Ведь не бывает охотника, у которого не было бы мяса, а только не успевшая спрятаться добыча.
Комментарии